O Jornal da Globo apresentou uma reportagem sobre hackers chineses invadindo computadores que utilizam o Internet Explorer 7 para roubar senhas de usuários - no caso, o principal foco são códigos de acesso a jogos online) para vendê-los ilegalmente.
A reportagem é um pouco confusa, pois mistura vários assuntos relacionados. A principal mensagem é que os usuários de Internet Explorer 7 estão sendo alvos de uma vulnerabilidade divulgada na semana passada, catalogada pela Microsoft inicialmente em 10 de dezembro (pelo boletim "961051 - Vulnerability in Internet Explorer Could Allow Remote Code Execution"). Esta vulnerabilidade ficou famosa pois o código de exploração dela foi divulgado acidentalmente por um grupo de pesquisadores chineses (no dia anterior). Posteriormente descobriu-se que esta vulnerabilidade afeta todas as versões do Internet explorer. No dia 17/12 (ontem) foi lançado o alerta "MS08-078", com o patch para ser instalado por todos os usuários.
Esse problema é crítico pois já foram descobertos códigos maliciosos explorando esta vulnerabilidade e alguns site contaminados por eles. Este bug no IE permite que o usuário seja infectado simplesmente ao acessar um site contaminado, sem que o usuário precise fazer nenhuma outra intervenção (não é necessário abaixar um software, clicar num link, aceitar ou fazer qualquer coisa para ser infectado, após acessar o site contaminado). Como a reportagem comentou, também foram identificados códigos maliciosos feito por criminosos chineses criados para roubar dados de acesso a jogos online (neste caso, esses ataques eram direcinados a usuários chineses).
dezembro 18, 2008
dezembro 17, 2008
[Segurança] Reportagem na TV Globo sobre Crimes Cibernéticos
O Jornal Hoje, da TV Globo, apresentou uma reportagem muito bem feita sobre os crimes cibernéticos, onde deu grande destaque aos tipos de mensagens fraudulentas, de phishing, normalmente enviados pelos criminosos virtuais para enganar os usuários e, assim, conseguir capturar seus dados.
A reportagem entrevistou o nosso colega Ricardo Giorgi, especialista na área e professor da FIAP, que falou rapidamente sobre o problema e deu algumas dicas de como os usuários podem se prevenir. O forte desta reportagem não foi o aspecto de prevenção - faltou falar um pouco mais sobre dicas e sugestões para as pessoas se protegerem contra os golpes virtuais. Mas ela abordou bem a questão dos tipos de mensagens de phishing que os fraudadores criam para enganar os usuários, com exemplos bem claros.
É interessante ressaltar um comentário da repórter: nesta época de fim de ano, os golpes virtuais tendem a crescer e as mensagens de phishing são mais facilmente confundidas com mensagens válidas, principalmente por causa dos famosos "cartões virtuais", uma das formas dos criminosos difundirem códigos maliciosos. Também estamos em um momento em que o volume de compras virtuais e transações financeiras aumentam. Mais transações também representam mais riscos de fraudes e mais possibilidades de enganar os usuários. Uma forma de ataque, utilizada eventualmente por criminosos, é de criar sites falsos de lojas (onde o consumidor "compra mas não leva") ou simplesmente utilizar anúncios falsos, onde o consumidor é direcionado para uma página com código malicioso.
dezembro 03, 2008
[Cidadania] Ajuda as vítimas de Santa Catarina
Hoje eu assisti um trecho do documentário apresentado na Globo, no programa Profissão Repórter, sobre a tragédia em Santa Catarina, em função das chuvas torrenciais, inundações e deslizamentos de terra que atingiram o estado. Mais de 110 pessoas já morreram e milhares de pessoas perderam sua casa e/ou a família.
No final de semana passado eu já havia doado várias peças de roupa para os desabrigados, através de um posto de coleta instalado nos balcões de informações do Shopping Ibirapuera, em SP.
O site da Globo também dá algumas dicas para quem deseja ajudar, doando dinheiro para a Defesa Civil Estadual de Santa Catarina.
A rede Bandeirantes também montou alguns postos de coleta de doações em vários lugares do país (alimentos não-perecíveis, água e produtos de higiene e limpeza). Na cidade de São Paulo, os postos ficam no Ginásio do Corinthians e no Ginásio do Ibirapuera.
No final de semana passado eu já havia doado várias peças de roupa para os desabrigados, através de um posto de coleta instalado nos balcões de informações do Shopping Ibirapuera, em SP.
O site da Globo também dá algumas dicas para quem deseja ajudar, doando dinheiro para a Defesa Civil Estadual de Santa Catarina.
A rede Bandeirantes também montou alguns postos de coleta de doações em vários lugares do país (alimentos não-perecíveis, água e produtos de higiene e limpeza). Na cidade de São Paulo, os postos ficam no Ginásio do Corinthians e no Ginásio do Ibirapuera.
[Segurança] Security Configuration Guides
Há vários anos a NSA disponibiliza abertamente ao público um grande conjunto de "Security Configuration Guides".
Estes guias foram desenvolvidos e distribuídos pela NSA, cobrindo uma grande variedade de ferramentas e softwares. O objetivo desta ação é oferecer aos parceiros da NSA (e a todo o público intressado em segurança) o melhor conjunto possível de orientações sobre como aplicar a segurança nos produtos mais utilizados no mercado.
O site possui dezenas de guias de configuração, em PDF, cobrindo vários tipos de equipamentos, sistemas operacionais, banco de dados e ferramentas em geral. É uma excelente fonte de informação para administradores de segurança e profissionais de TI.
dezembro 01, 2008
[Cidadania] Dia mundial de combate a AIDS
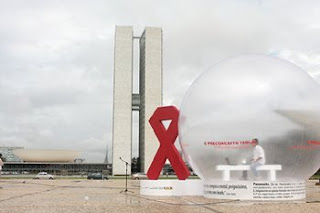
 O Dia Mundial de Luta contra a AIDS foi lembrado hoje em várias cidades do país e também pelo mundo afora e ganharam destaque em todas as mídias. Em São Paulo, o Obelisco do Parque do Ibirapuera amanheceu com uma cobertura feita com laços vermelhos, o símbolo da campanha de solidariedade aos portadores do vírus. Em Brasília, na Praça dos Três Poderes, um jovem passou o dia dentro de uma bolha transparente, impedido de tocar quem estivesse do lado de fora, para ilustrar a exclusão vivida por quem tem o HIV ou sofre outros tipos de preconceito. O Terra destacou várias ações que foram planejadas para lembrar o Dia Mundial de Luta contra a AIDS no país - e o Estadão fez uma pequena matéria sobre as manifestações na África do Sul e alguns outros países.
Neste ano a mídia deu grande destaque ao fato que dados recentes mostram que o número de soropositivos cresceu entre pessoas com 50 anos ou mais no Estado de São Paulo. A partir de 1983, o percentual de infectados nesta faixa etária passou de 4% em 1983 para 15% em 2007. O governo desenvolveu uma campanha específica para os idosos (que são chamados de "clube dos enta"), que pode ser vista na televisão e também no site do Programa Nacional de DST e AIDS. Segundo uma estimativa da ONU, em 2007 havia 33 milhões de pessoas com o vírus HIV no mundo.
 O UOL publicou uma matéria destacando que ainda existe muito preconceito em relação às pessoas portadoras do vírus da AIDS. Segundo o Ministério da Saúde, por exemplo, 22,5% dos entrevistados disseram que não comprariam legumes ou verduras em um local onde trabalha um funcionário com HIV - o que é um absurdo pois esta situação não representa possibilidade de contaminação. Também destaca que o preconceito é diagnosticado em pessoas de todas as idades (incluindo jovens), independente da classe social e se baseia muito em questões como promiscuidade, uso de drogas, homossexualidade e infidelidade.
Para saber mais informações sobre a doença, a prevenção e as ações do governo e da sociedade civil, visite o portal DST-AIDS do Programa Nacional de DST e AIDS.
novembro 28, 2008
[Segurança] Sete anos para criar um patch
No pacote de atualizações lançado pela Microsoft no mês de novembro teve um detalhe que chamou a atenção de vários especialistas: o patch MS08-068, que corrige uma vulnerabilidade do serviço SMB (Server Message Block), demorou cerca de sete anos e meio para ser criado !!!
Essa falha, chamada por muitos de "SMB relay attack", foi anunciada na Defcon 2000, o proof-of-concept foi criado em 2001 e já existem algumas ferramentas, como o Metasploit, que exploram esta vulnerabilidade.
Segundo a explicação fornecida pela Microsoft, é que somente no ano passado eles descobriram como corrigir a falha sem causar impacto nas aplicações existentes. Uma explicação mais detalhada dos motivos foi publicada no site do grupo "Microsoft Security Response Center (MSRC)".
[Segurança] Novidades no combate a Pedofilia
Nesta semana o presidente Lula sancionou a nova Lei 11.829/2008, que aumenta a criminalização da pedofilia na Internet, alterando alguns pontos do ECA - Estatuto da Criança e do Adolescente (Lei no 8.069/90).
Uma outra ótima notícia que me chamou muito a atenção foi que a SaferNet Brasil, a Secretaria Especial de Direitos Humanos e a Polícia Federal assinam um Termo de Cooperação para permitir a denúncia de pornografia infantil online pelo serviço Disque 100.
Uma legislação mais forte associada a este tipo de serviço (um número telefônico de fácil acesso para denúncia de crimes de pedofilia) deve facilitar muito o combate a este crime abobinável, e que nos últimos anos tem se aproveitado da Internet para aliciar suas vítimas e divulgar o material pornográfico produzido.
novembro 20, 2008
[Segurança] ISSA Day - Novembro
No próximo dia 26/11/08, quarta-feira, a ISSA capítulo Brasil/SP irá realizar mais um ISSA Day, seu principal evento de relacionamento, aberto a todos os profissionais de segurança. Nesta edição contaremos com o apoio da CLM.
Neste evento, a ISSA Brasil convidou o André D. Corrêa para apresentar uma palestra sobre o projeto "Malware Block List". Nos últimos 3 anos ele tem coletado, analisado e monitorado URLs utilizadas em Phishing Scams e que apontam para Malwares. As listas de URLs são distribuídas gratuitamente para que administradores de sistemas e redes bloqueiem o acesso a elas, impedindo assim que usuários sejam infectados por Malware. Nesta apresentação serão discutidos os desafios de desenvolver e manter este projeto, bem como os aspectos de colaboração com a comunidade de segurança e as tendências futuras em Phishing scams.
Agenda
O Luiz Zanardo, que fará a apresentação em nome da CLM, possui mais de 10 anos de experiência em Segurança da Informação e Sistemas de Prevenção e Detecção de Fraudes Eletrônicas. Atuou em diversas companhias de telecomunicações do país. Atualmente é Gerente de Produtos de Segurança da CLM.
O André D. Corrêa possui 13 anos de vivência em Internet, incluindo ISPs, grandes portais de comércio eletrônico e produtoras web. Seu foco são aspectos de Segurança da Informação de servidores Unix e redes MAN/WAN. Atualmente mantêm dois projetos: Linux IMQ e o projeto Malware Block List, uma lista de bloqueio de URLs utilizadas para disseminar Malwares.
O ISSA Day é gratuito e será realizado no 26/11 das 19h às 22h, no Sonesta São Paulo Ibirapuera, que fica na Avenida Ibirapuera, 2534 (em Moema, São Paulo - SP).
Para se inscrever, basta preencher o formulário online.
Neste evento, a ISSA Brasil convidou o André D. Corrêa para apresentar uma palestra sobre o projeto "Malware Block List". Nos últimos 3 anos ele tem coletado, analisado e monitorado URLs utilizadas em Phishing Scams e que apontam para Malwares. As listas de URLs são distribuídas gratuitamente para que administradores de sistemas e redes bloqueiem o acesso a elas, impedindo assim que usuários sejam infectados por Malware. Nesta apresentação serão discutidos os desafios de desenvolver e manter este projeto, bem como os aspectos de colaboração com a comunidade de segurança e as tendências futuras em Phishing scams.
Agenda
19:00 - 19:15 - Abertura ISSA
19:15 - 20:15 - Palestra "Sourcefire (IDS) e ArcSight (SIEM): mitigando riscos e ameaças internas em tempo real" – Luiz Zanardo
20:15 - 20:45 - Coffee Break
20:45 - 22:00 - "Malware Block List - Os desafios de coletar e monitorar URLs que apontam para Malwares" - André Corrêa
O Luiz Zanardo, que fará a apresentação em nome da CLM, possui mais de 10 anos de experiência em Segurança da Informação e Sistemas de Prevenção e Detecção de Fraudes Eletrônicas. Atuou em diversas companhias de telecomunicações do país. Atualmente é Gerente de Produtos de Segurança da CLM.
O André D. Corrêa possui 13 anos de vivência em Internet, incluindo ISPs, grandes portais de comércio eletrônico e produtoras web. Seu foco são aspectos de Segurança da Informação de servidores Unix e redes MAN/WAN. Atualmente mantêm dois projetos: Linux IMQ e o projeto Malware Block List, uma lista de bloqueio de URLs utilizadas para disseminar Malwares.
O ISSA Day é gratuito e será realizado no 26/11 das 19h às 22h, no Sonesta São Paulo Ibirapuera, que fica na Avenida Ibirapuera, 2534 (em Moema, São Paulo - SP).
Para se inscrever, basta preencher o formulário online.
novembro 08, 2008
[Segurança] H2HC na Globo
A Globo fez uma cobertura da Hackers to Hackers Conference (H2HC) no Jornal Hoje. O evento está acontecendo hoje (08/11) e amanhã, em São Paulo. O vídeo é bem legal, foi uma reportagem curta, porém objetiva, interessante e instrutiva.
O Ricardo Giorgi e o Rodrigo Ubira Branco deram entrevista. A reportagem se preocupou principalmente em mostrar dicas para as pessoas se protegerem. É ótimo ver esse assunto sendo tratado por profissionais de segurança na mídia.
O Jornal Hoje também publicou um artigo, chamado "Novidades tecnológicas reforçam proteção contra hackers", que apresenta e complementa as principais dicas apresentadas na reportagem ao vivo.
Onde está Wally?
Eu apareci duas vezes no cantinho da reportagem. Me acharam?
Dica: estou na platéia.
novembro 05, 2008
[Segurança] Excelentes eventos nos próximos dias
Este mês vai ser agitado para os profissionais de segurança da informação, principalmente no próximo fim de semana e para aqueles que tem um interesse pelos aspectos mais técnicos da área. Três eventos, todos eles excelentes, vão agitar São Paulo em Novembro.
De 07 e 08 de Novembro de 2008 (sexta e sábado) teremos a 26ª Reunião do GTER e do GTS (Grupo de Trabalho em Segurança de Redes), um evento tradicional, de altíssima qualidade, organizado pelo Comitê Gestor da Internet, pelo NIC.br e pelo Registro.br. A programação do evento está dividida de forma que, no primeiro dia (07/11) serão abordados principalmente os temas relacionados a Redes, e as palestras sobre Segurança estão concentradas no dia 08/11.
 Nos dias 08 e 09 de novembro (sábado e domingo) ocorrerá a Hackers To Hackers Conference (H2HC), um evento organizado por pessoas que trabalham ou que estão diretamente envolvidas com pesquisas e desenvolvimento na área de segurança da informação, cujo principal objetivo é permitir a disseminação, discussão e a troca de conhecimento sobre segurança da informação entre os participantes e também entre as empresas envolvidas. O evento inclui treinamentos (incluindo um treinamento do SANS Institute) e palestras apresentadas por membros respeitados do mundo corporativo, de grupos de pesquisas e da comunidade underground. Foi anunciada a presença de 5 palestrantes internacionais.
A H2HC conta com patrocínio da Microsoft, da CheckPoint, da Immunity e da iDefense - além da Coseinc e da Westcon.
 Finalmente, no dia 17 de novembro 2008 (segunda-feira), o conhecido podcast de segurança I sh0t the Sheriff realiza pelo segundo ano, um inovador evento de segurança chamado You Sh0t the Sheriff 2.0 (YSTS). A intenção é trazer para o mesmo palco, de forma descontraída, representantes de diversas "camadas" (tipos de profissionais) dentro do mundo de infosec, oferecendo uma visao abrangente, tornando mais claras as semelhanças de cada uma das partes e reduzindo as barreiras que as separam, em um diálogo sem preconceitos. O evento conta com palestras técnicas para motivar gerentes e também sobre gestão e carreira que agradarão os técnicos, buscando uma integraçao das áreas, para que todos conheçam um pouco mais do "outro lado", trazendo um diferencial na qualificação profissional de todos. Tudo isso com o objetivo de melhorar o, as vezes confuso, mundo da Segurança da Informação. O YSYS conta com o apoio da ISSA Capítulo Brasil.
De 07 e 08 de Novembro de 2008 (sexta e sábado) teremos a 26ª Reunião do GTER e do GTS (Grupo de Trabalho em Segurança de Redes), um evento tradicional, de altíssima qualidade, organizado pelo Comitê Gestor da Internet, pelo NIC.br e pelo Registro.br. A programação do evento está dividida de forma que, no primeiro dia (07/11) serão abordados principalmente os temas relacionados a Redes, e as palestras sobre Segurança estão concentradas no dia 08/11.
Nos dias 08 e 09 de novembro (sábado e domingo) ocorrerá a Hackers To Hackers Conference (H2HC), um evento organizado por pessoas que trabalham ou que estão diretamente envolvidas com pesquisas e desenvolvimento na área de segurança da informação, cujo principal objetivo é permitir a disseminação, discussão e a troca de conhecimento sobre segurança da informação entre os participantes e também entre as empresas envolvidas. O evento inclui treinamentos (incluindo um treinamento do SANS Institute) e palestras apresentadas por membros respeitados do mundo corporativo, de grupos de pesquisas e da comunidade underground. Foi anunciada a presença de 5 palestrantes internacionais.A H2HC conta com patrocínio da Microsoft, da CheckPoint, da Immunity e da iDefense - além da Coseinc e da Westcon.
Finalmente, no dia 17 de novembro 2008 (segunda-feira), o conhecido podcast de segurança I sh0t the Sheriff realiza pelo segundo ano, um inovador evento de segurança chamado You Sh0t the Sheriff 2.0 (YSTS). A intenção é trazer para o mesmo palco, de forma descontraída, representantes de diversas "camadas" (tipos de profissionais) dentro do mundo de infosec, oferecendo uma visao abrangente, tornando mais claras as semelhanças de cada uma das partes e reduzindo as barreiras que as separam, em um diálogo sem preconceitos. O evento conta com palestras técnicas para motivar gerentes e também sobre gestão e carreira que agradarão os técnicos, buscando uma integraçao das áreas, para que todos conheçam um pouco mais do "outro lado", trazendo um diferencial na qualificação profissional de todos. Tudo isso com o objetivo de melhorar o, as vezes confuso, mundo da Segurança da Informação. O YSYS conta com o apoio da ISSA Capítulo Brasil.
Assinar:
Postagens (Atom)

Disclaimer: The views expressed on this blog are my own and do not necessarily reflect the views of my employee.