Mostrando postagens com marcador fraudes. Mostrar todas as postagens

setembro 01, 2026

[Segurança] O "golpe da cara falsa"

Esse caso ocorreu em 2023, mas foi tão interessante e viralizou tanto que merece um post aqui no blog, e mostra a ousadia dos fraudadores na tentativa de burlar os mecanismos de autenticação por biometria facial. No "golpe da cara falsa", os criminosos faziam cópias realistas do rosto de vítimas para burlar reconhecimento facial de aplicativos bancários.

Uma operação da Polícia Civil, realizada em 16 de junho de 2023 na casa de um suspeito em Barueri, na Grande São Paulo, achou o tronco de um manequim e fotos usadas para aplicar golpes que driblavam sistemas de reconhecimento facial em aplicativos bandcários. O criminoso usava a foto das vítimas em alta resolução e impressas em tamanho real, colocada cuidadosamente em um manequim. Com esse esquema tecnicamente simples, ele conseguia abrir múltiplas contas em aplicativos bancários e solicitar empréstimos. A estimativa da polícia é que o golpe gerou prejuízo de R$ 1 milhão.

Um vídeo divulgado à imprensa pela Polícia civil mostra como acredita-se que o esquema funcionava, e surpreende ao mostrar como o manequim com fotos dos rostos das vítimas parecia realista.

O vídeo das autoridades também mostra uma pilha de RGs utilizados para a fraude, mas não explica se eram reais ou falsos. A polícia suspeita que ele obtenha as fotos a partir dos documentos das vítimas e imprimia as imagens em tamanho real, grande o suficiente para que se encaixar como um substituto para a cabeça do manequim.

Veja a reportagem do Datena, no Brasil Urgente, em que ele pede para o repórter colocar uma foto da vítima em frente do próprio rosto, para exemplificar a qualidade da foto usada para burlar a biometria facial:

O Jornal da Band também tem uma reportagem sobre esse caso:

Essa é apenas uma das formas que os cibercriminosos tentam burlar os mecanismos de autenticação biométrica adotadas pelos bancos, numa verdadeira corrida de gato e rato: sempre que os fraudadores descobrem uma nova fragilidade, as empresas correm para corrigí-la.

Atualmente muitos esforços envolvem o uso de deepfakes para simular o rosto e movimentos a partir de uma foto ou vídeo da vítima. O fato é que cada vez se torna mais difícil distringuir, tecnicamente, se um vídeo é real ou não, o que impacta severamente nos necanismos de verificação biométrica que utilziam biometria facial. Esse é um grande desafio, que está em constante evolução. Mas isso é tema para outro post, rs.

Veja também:

agosto 31, 2026

[Segurança] MITRE Fight Fraud Framework™ (F3)

O MITRE lançou recentemente (em junho deste ano) o Fight Fraud Framework™ (F3), uma variação do seu tradicional MITRE ATT&CK (o "queridinho" da galera de CTI, rs) específico para os cenários de fraudes cibernéticas.

O MITRE Fight Fraud Framework™ (F3) é uma base de conhecimento curada sobre as principais táticas e técnicas utilizadas pelos atores de fraude financeira, criada a partir das observações do mundo real de a partir de incidentes de fraude cibernética. O framework inclui comportamentos que caracterizam TTPs (táticas, técnicas e procedimentos) de fraude conhecidos e faz referência a técnicas cibernéticas existentes do MITRE ATT&CK que são aplicáveis ​​à fraude financeira.

Esse novo frameworktambém traz uma matriz que representa a relação entre táticas, técnicas e subtécnicas utilizadas pelos agentes de fraude financeira. A Matriz F3 oferece uma representação visual das táticas do F3 (que correspondem aos objetivos do agente de fraude) e das diferentes técnicas associadas a cada tática (as ações que os agentes de fraude podem empregar para alcançar tal objetivo). Algumas técnicas podem ser expandidas para exibir subtécnicas mais específicas, que descrevem detalhadamente como essas ações podem ser executadas.


O F3 fornece uma estrutura e uma taxonomia comuns para descrever e enumerar de forma consistente os eventos relevantes de um incidente de fraude cibernética, possibilitando uma colaboração mais sólida entre as equipes organizacionais nas áreas de prevenção, detecção e resposta a fraudes. A base de conhecimento é acessível globalmente, aberta e disponibilizada gratuitamente para qualquer pessoa ou organização.

Assim como o MITRE ATT&CK, o F3 pode ser utilizado por times de Cyver Threat Intelligence (CTI) para analisar e documentar campanhas de fraude financeira - um poderoso aoiado no dia-a-dia para estes mapeamentos.

maio 27, 2026

[Segurança] Cuidado com os golpes com tema do Imposto de Renda

Não tem jeito, nessa época da declaração do Imposto de Renda, chovem tentativas de golpes através de phishings e mensagens falsas imitando supostas notificações da Receita Federal.

Eu recebi uma interessante em meu inbox, que achei legal compartilhar aqui no Blog.

A mensagem parecia ser um alerta de pagamento da guia do Imposto de Renda PJ, com um link fazendo se passar como uma DARF para o pagamento.

O endereço de origem parecia ser o "Departamento Contábil", mas na verdade era algo bem mais estranho:


O link para a suposta DARF era um link encurtado, uma tática super manjada para esconder o endereço real do usuário final e burlar sistemas de segurança: https[:]//da.gd/ro1k2.

Colocando o + no final do link, é possível ver o endereço real do phishing: https[:]//docusignreviw-823582369662.northamerica-northeast2.run.app/r/cadastro

Pelo link do da.gd também é possível ver as estatísticas de acesso ao link encurtado (usando https://da.gd/stats/<encurtador>), o que mostra que a campanha é bem recente e cerca de 100 pessoas haviam acessarado esse link até 25 de maio:


Tem cara de phishing, cheiro de phishing, e-mail de phishing, mas não custa consultar o VirusTotal, e surpreendentemente, na época que eu consultei apenas 2 antivírus pegaram o bichinho (no link encurtado e no real):


Ou seja, nem sempre a sua ferramenta de segurança e o seu antivírus vão identificar uma campanha recente, como um site de phishing distribuindo um malware. Por isso, toda atenção é pouco, e sempre vale a regra de nunca clicar em links suspeitos.

Veja as dicas da própria Receita Federal:
  • Desconfie de mensagens com tom de urgência ou ameaça de bloqueio de serviços financeiros.
  • Não clique em links recebidos por SMS ou aplicativos de mensagens que não sejam de fontes oficiais.
  • Verifique sempre o endereço eletrônico antes de acessar qualquer página relacionada a serviços públicos.
  • Nunca forneça dados pessoais, bancários ou fiscais em sites não verificados.
  • Em caso de dúvida, o cidadão deve buscar atendimento diretamente nos canais oficiais da Receita Federal.

março 23, 2026

[Segurança] Mais uma instituição financeira atacada (com meme)

Tivemos a notícia que, na manhã desse domingo, 22/03, mais uma instituição financeira brasileira foi atacada, em mais um esquema que desviou milhões de reais!

A vitima da vez foi o banco BTG Pactual. O jornal O Globo foi o primeiro a noticiar (e as centenas de reportagens que se seguiram apenas repetiram o que eles já haviam dito, com pouquíssimas excessões). Segundo a reportagem, o BTG foi alvo de um ataque cibernético na manhã do domingo, que desviou recursos do Pix. Segundo as fontes ouvidas pelo O Globo, pelo menos R$ 100 milhões teriam sido inicialmente desviados, mas ainda restariam a ser recuperados entre R$ 20 milhões e R$ 40 milhões. A Jovem Pan noticiou que o desvio pode chegar a 230 milhões. O BTG suspendeu o PIX preventivamente durante o domingo, e retornou a funcionar hoje.

O BTG não está sozinho, infelizmente. Ele é mais uma vítima de uma série de ataques milionários que começaram em 2025 com o ataque à C&M Software, que desviou 813 milhões de 8 instituições financeiras de uma vez. Nos últimos meses, temos visto mais de um ataque milionário por mês, mas nem todos saem na imprensa. A última vítima divulgada publicamente foi o Banco do Nordeste (BNB), em janeiro.

As três maiores Provedoras de Serviços de Tecnologia da Informação (PSTI) para o setor financeiro já foram atacadas, nessa onda de crimes contra o Sistema Financeiro: a C&M Software (CMSW), a Sinqia e a JD Consultores.


PS: Merece um emoji de vômito toda reportagem que chama ciberataque ou fraude cibernética de "ataque hacker" 🤮

Para saber mais:
PS: Post atualizado em 30 e 31/03.

janeiro 27, 2026

[Segurança] O ano começa com nova onda de ataques aos bancos

Segundo notícias publicadas nas últimas horas (veja links no final desse post), o Banco do Nordeste (BNB) sofreu um ataque cibernético nesta segunda-feira, 26/01, que impactou e causou suspensão temporária da infraestrutura das transações PIX do banco.

Segundo o Convergência Digital, a invasão teria ocorrido "por meio de uma falha em um prestador de serviços, com recursos roubados de uma conta bolsão da empresa terceirizada." O portal também noticiou que os criminosos exploraram uma vulnerabilidades em um PSTI (Prestador de Serviço de Tecnologia de Informação) que atua como intermediário nas operações do banco, e que o valor total dos recursos desviados ainda está sendo contabilizado.

O BNB informou à CVM (Comissão de Valores Mobiliários) que não houve vazamento de dados ou prejuízo às contas dos clientes, indicando que o ataque possivelmente foi contra os fundos do próprio banco, conforme o modus operandi que observamos nos ataques que aconteceram no ano passado.

O portal Convergência Digital classificou esse caso como o "primeiro ataque hacker ao sistema financeiro em 2026", mas infelizmente esse é, pelo menos, o terceiro caso desse ano, e olha que ainda estamos em janeiro!!! Os outros dois casos, que ocorreram bem no início desse mês, há cerca de 2 semanas atrás, não saíram na imprensa, e justamente por isso eu não posso dar os nomes das duas instituições financeiras atacadas. Os dois ataques, contra uma financiadora e um banco de investimentos, envolveram desvios de dezenas de milhões de reais.

Em 29/01 o BNB publicou um aviso nas redes sociais informando que o PIX havia sido restaurado.


Uma matéria publicada em 14/02 no portal O Bastidor deixou a entender que o golpe no BNB envolveu um ataque à JD Consultores que expôs os certificados digitais que dão acesso a contas de reserva de instituições financeiras clientes da companhia. De acordo com o portal, o prejuízo aos clientes da JD pode chegar à casa das centenas de milhões de reais. Além disso, o Banco Central optou por desconectar a JD do PIX como medida preventiva.

Outra matéria, publicada logo depois dessa primeira, diz que, segundo informações reunidas pelo BC, os criminosos acessaram um servidor de histórico de transações da JD que armazenava certificados digitais de bancos e fintechs que são ou já foram vinculados à empresa. Com isso, o alcance do ataque pode atingir inclusive instituições que hoje operam conectadas diretamente ao Banco Central e não dependem mais de uma PSTI, caso não tenham substituído os certificados após a migração. Assim o BC está sugerindo que todos os clientes e ex-clientes da JD renovem os seus certificados digitais.

No início de fevereiro (04/02), a brasileira VERT Capital informou ao mercado a identificação de um incidente de segurança que impactou operações em determinadas contas correntes de sua plataforma. O evento resultou em movimentações não autorizadas, levando a empresa a acionar imediatamente os protocolos de contingenciamento previstos em seu plano de resposta a incidentes. Como medida preventiva, a companhia realizou o bloqueio das contas afetadas e iniciou uma apuração técnica em colaboração com as instituições financeiras envolvidas. A invasão teria resultado na retirada de cerca de R$ 50 milhões de contas de 18 fundos sob sua administração.


Nesse meio tempo, outra instituição financeira também foi atacada na semana anterior ao Carnaval, mas não posso comentar pois não saiu qualquer notícia na mídia :(

OBS: Segundo o Tecmundo, o ataque ao Banco do Nordeste (BNB) causou um prejuízo de R$ 146,6 milhões. No balanço de resultados do primeiro trimestre de 2026, divulgado pela instituição na semana de 14 de maio, o valor aparece como “item não recorrente”. Em 26 de janeiro de 2026, o banco suspendeu as transações Pix após a identificação do ataque hacker. Na ocasião, a instituição afirmou que esta foi apenas uma medida preventiva, que ficou vigente até 29 de janeiro. De acordo com o PlatôBR, que denunciou a invasão, os criminosos entraram nos sistemas do banco por meio de uma falha em um prestador de serviço. Ainda foi possível afirmar que os recursos dos clientes do banco não foram roubados e as transações fraudulentas se originaram de uma conta bolsão da empresa prestadora de serviços.

Para saber mais:
PS: Post atualizado em 29/01 e nos dias 14 e 19/02, em 25/05.

dezembro 19, 2025

[Segurança] 10 dicas para evitar golpes nas compras de Natal

Todas as datas festivas acabam atraindo a atenção de cibercriminosos, principalmente se são associados à um grande aumento nas compras (tradicionais e online). Isso acontece no dia das Mães, Black Friday e Natal, que vai acontecer na próxima semana.

Nesta época do ano os clientes são bombardeados com centenas de ofertas, e as quadrilhas aproveitam o momento de euforia dos consumidores para aplicar seus golpes. A grande maioria são baseados em engenharia social, em manipular a vítima a ponto dela fornecer dados pessoais ou financeiros, ou clicar em links maliciosos que podem infectar seu computador ou celular.
.
Por isso, a Febraban separou 15 dicas para evitar golpes nas compras de Natal, que eu adaptei para a lista abaixo:
  1. Desconfie das promoções muito vantajosas, cujos preços sejam muito menores que o valor real do produto. Pesquise a média de preços pelo próprio Google e em vários sites conhecidos;
  2. Desconfie de abordagens muito imediatistas e urgentes, em que alguém diga que há uma grande oportunidade de compra, pedindo que o pagamento seja feito naquele momento para que o cliente não perca o produto;
  3. Nunca clique em links recebidos em e-mails, mensagens de WhatsApp, em redes sociais e pelo SMS. Para acessar algum site, digite você mesmo o endereço do site da loja no seu navegador;
  4. Se receber um e-mail promocional, fique atento ao endereço de e-mail do remetente. Empresas de grande porte não utilizam contas privadas como @gmail, @hotmail ou @terra e entidades públicas sempre usam @gov.br ou @org.br;
  5. Antes de fazer qualquer pagamento, por PIX, boleto ou cartão, confira a identidade do destinatário do pagamento. Só após uma checagem detalhada, faça o pagamento;
  6. Sempre use o cartão virtual para realizar compras online;
  7. Se for pagar com Pix, sempre faça o pagamento dentro do ambiente da loja virtual. Quando o varejista fornecer o código QR Code, confira com atenção todos os dados do pagamento e se a loja escolhida é realmente quem irá receber o dinheiro;
  8. Cuidado em compras nas redes sociais. O consumidor deve verificar se a página tem selo de autenticação, número de seguidores compatíveis e também comentários de outros compradores sobre as compras e prazos de entregas;
  9. Nunca use um computador público ou de um estranho para efetuar compras, nem coloque seus dados bancários;
  10. Muito cuidado com o seu cartão ao comprar em lojas físicas, shoppings e comércios de rua. Passe você mesmo o cartão na maquininha em vez de entregá-lo para outra pessoa, e sempre confira o valor da compra na maquininha antes de digitar a sua senha. Ao finalizar uma compra na maquininha, verifique o nome no cartão para ter certeza de que realmente é o seu, pois golpistas costumam se aproveitar de distrações para trocar o seu cartão.
A lista original tinha mais algumas dicas importantes, mas que deixei destacado por não serem relacionadas às compras natalinas:
  1. Cuidado com suas senhas: nunca use dados pessoais como senha (ex. data de aniversário, placa de carro etc.), nem números repetidos ou sequenciais (ex. 1111 ou 1234). Não anote senhas em papel, no celular, no computador ou em e-mails;
  2. Sempre ative a função de “duplo fator de autenticação” em suas contas na internet que oferecem essa opção, tais como e-mail, redes sociais, aplicativos e sistemas operacionais;
  3. Cuidado com o que compartilha nas redes sociais, pois um simples post pode dar muitas informações sobre você para os golpistas.
Para saber mais:

outubro 30, 2025

[Segurança] Quarta onda de ataques ao setor financeiro

Recentemente recebemos a notícia de que uma nova instituição sofreu um golpe milionário! As vítimas dessa vez foram a Diletta e a FictorPay.

Segundo notícias, por volta das 18 horas do domingo dia 19/10 criminosos roubaram pelo menos R$ 26 milhões da fintech FictorPay após invadirem a Diletta Solutions, empresa de Campinas especializada em softwares white label para o setor financeiro. Acredita-se que o número de instituições financeiras afetadas pode ser maior e o valor pode chegar a R$ 40 milhões. O incidente foi reportado inicialmente pelo portal PlatôBR (mas a reportagem está fora do ar).

Segundo as informações divulgadas inicialmente no site PlatôBR, o roubo dos R$ 26 milhões da FictorPay envolveu 282 transações por Pix para 271 contas laranjas em 30 instituições financeiras e de pagamento. Segundo o portal Finsiders, a maior parte das valores se concentrou em seis instituições: Caixa Econômica Federal, Corpx Bank, Will Financeira, BTG Pactual, C6 Bank e Mercado Bitcoin.

Conforme explicou o portal Finsiders, a diferença crucial em relação aos ataques anteriores é que a Diletta é uma fabricante de softwares, e não tem conexão com o sistema financeiro. A empresa faz parcerias com instituições reguladas que operam sua solução no modelo de Banking as a Service (BaaS). No caso da FictorPay, sua conexão com o Banco Central é realizada através da Celcoin. A FictorPay e a Celcoin afirmaram que não tiveram seus sistemas invadidos.

Essa onda de ataques ao setor financeiro começou no final de junho, quando um grupo criminoso invadiu a C&M Software e desviou cerca de R$ 1 bilhão de pelo menos 6 instituições financeiras. Até hoje não foi divulgado o total desviado e a identidade de todas as instituições afetadas - apenas uma ficou famosa, a BMP Money Plus. Dois meses depois, ocorreu um ataque a Sinqia, em que foram desviados R$ 710 milhões, principalmente do banco HSBC Brasil. Poucos dias depois, uma terceira onda de ataques foi direcionada a 4 bancos.

setembro 17, 2025

[Segurança] Panorama do cibercrime no Brasil

Anualmente o Instituto Datafolha faz um levantamento do cibercrime para o Fórum Brasileiro de Segurança Pública. Nesse ano, a pesquisa “Vitimização e Percepção da Segurança Pública no Brasil” foi lançada nesta no dia 14 de agosto durante o 19º Encontro Nacional do Fórum Brasileiro de Segurança Pública.

A pesquisa mede o impacto dos crimes na internet e contra o patrimônio no Brasil, e destaca que os crimes patrimoniais migraram das ruas para o ambiente digital, sobretudo depois da pandemia da Covid-19, em 2020. Ela traz vários números relevantes sobre a criminalidade brasileira e os crimes na Internet — como golpes do Pix ou de boletos falsos, fraude contra cartão de crédito e compras não entregues:

  • 1 em cada 3 brasileiros (33,4%) sofreu um golpe na Internet com prejuízo financeiro nos últimos 12 meses, o equivalente a 56 milhões de vítimas;
  • A perda para a população com crimes na Internet foi de R$ 111,9 bilhões;
  • 31,4% dos entrevistados afirmaram ter sido vítimas de crimes que resultaram em vazamento de dados pessoais, um total de 53 milhões de vítimas em um ano;
  • 36,3% dos brasileiros disseram ter sofrido uma tentativa de golpe virtual, ou 61,3 milhões de pessoas;
  • No total, 46,4 milhões de brasileiros relataram ter sofrido algum contato por mensagem ou ligação telefônica envolvendo falsas centrais de segurança, o equivalente a 5.300 pessoas acionadas por hora no país;
  • 19,1% dos brasileiros com 16 anos ou mais no país foram ameaçados ou chantageados por criminosos que usaram dados deles ou de familiares para exigir dinheiro nos últimos 12 meses (o equivalente a mais de 32 milhões de pessoas). A situação gerou um prejuízo estimado de R$ 24,2 bilhões;
  • 9,3% da população brasileira foi vítima de roubo ou furto de celular (aproximadamente 15,7 milhões de pessoas);
    • O prejuízo financeiro médio estimado é de R$1.700 por vítima, o que representa um prejuízo agregado de cerca de R$26,7 bilhões.
    • Indivíduos que tiveram o celular furtado ou roubado apresentaram um aumento de aproximadamente 3,7 vezes nas chances de sofrerem um crime virtual.
    • 35% relataram ter sido vítimas de golpe do Pix ou de boleto falso;
  • O tipo mais comum de crime virtual com prejuízo direto foi o pagamento por produto não entregue, mencionado por 17,7% respondentes (29,9 milhões de pessoas), seguido pelos golpes via PIX ou boletos falsos, com 14,3% de prevalência e 28,8 bilhões de reais de prejuízo estimado
    • Embora atinja uma proporção menor da população, em comparação com a modalidade de pagamento por produto não entregue, o valor médio perdido por pessoa é significativamente mais alto (R$ 1.198 versus R$ 446,00), indicando maior impacto financeiro.

A pesquisa destacou também que as facções criminosas ligadas ao narcotráfico passaram a operar também os golpes virtuais para aumentar seus lucros, em especial o Primeiro Comando da Capital (PCC) e o Comando Vermelho (CV). Se no início as ligações eram feitas de dentro dos presídios, as operações policiais recentes revelaram um novo patamar de atuação, com ambientes equivalentes a centrais telefônicas estruturadas para a aplicação sistemática de fraudes bancárias e golpes digitais.

O Datafolha ouviu 2.007 entrevistados em 130 municípios, entre 2 a 6 de junho. A margem de erro é de dois pontos para mais ou para menos. O intervalo de 12 meses considerado foi de julho de 2024 a junho deste ano.

Para saber mais:

PS: Post atualizado em 19/09.

setembro 09, 2025

[Segurança] O Sistema Financeiro brasileiro sob ataque!

Me desculpem o título sensacionalista desta postagem, mas esse é um assunto importante e muito preocupante.

Fiz uma lista com as fraudes milionárias recentes contra o setor financeiro, todas direcionadas às contas reserva das instituições afetadas:
  • 30/06/2025 — C&M Software (possivelmente R$ 1 bilhão)
  • 29/08/2025 — Sinqia (R$ 710 milhões)
  • 02/09/2025 — Monbank (R$ 4,9 milhões)
  • 06/09/2025 — Uma empresa que ninguém está falando sobre (*)
  • 06/09/2025 — E2 Pay
  • 07/09/2025 — Tribanco
  • 19/10/2025 — FictorPay (R$ 26 milhões)

(*) Não vou citar aqui pois não achei notícia pública sobre esse incidente.

O Banco Central está reagindo, e nessa última sexta-feira (05/09) lançou novas regras de segurança para as instituições que fazem parte do PIX. Elas incluem maior auditoria, mais exigências de controle e segurança, além de limites de valores das transações para alguns casos. Ele também já tinha anunciado mudanças no MED.

No dia 23/09 a Apura Cyber Intelligence fez uma live sobre todos esses incidentes: Ameaças cibernéticas ao sistema financeiro 2025. Ela também disponibilizou um relatório detalhado, que pode ser baixado gratuitamente: Ameaças cibernéticas ao sistema financeiro 2025: análise e perspectiva.


Para saber mais:

PS: Pequenas atualizações em 10 e 24/09. Atualizado em 30/10.

setembro 02, 2025

[Segurança] Terceiro ataque ao sistema financeiro brasileiro!

Ainda nem deu tempo de conhecermos os detalhes sobre o ataque à Sinqia nessa última sexta-feira (29/08) e, agora há pouco, tomamos conhecimento de um novo ataque. Desta vez, até aonde se sabe, foi uma tentativa de fraude diretamente contra uma instituição, em vez de atacarem um terceiro, provedor de tecnologia bancária.

A nova vítima, a Monbank (ou Monetarie) é uma sociedade de crédito baseada em Porto Alegre, que hoje sofreu uma tentativa de fraude, aparentemente de R$ 5 milhões.

Um alerta circulou hoje mais cedo entre as instituições financeiras, e agora a tarde a empresa colocou uma notificação oficial em seu site.


Segundo a Monbank, hoje de manhã (02/09), eles identificaram movimentações suspeitas no ambiente digital, na própria conta de reserva institucional do banco. Não foram afetadas as contas privadas dos clientes. O time de segurança cibernética do Monbank identificou o ataque e imediatamente interrompeu as operações da empresa - e comunicou aos órgãos oficiais competentes. Foram detectadas tentativas de invasão envolvendo o sistema STR (utilizado para transferências bancárias, como TEDs) e o sistema PIX. 

O Monbank alega que conseguiu recuperar R$ 4,7 milhões dos R$ 4,9 milhões desviados.

Como destacou muito bem o portal O Bastidor, um dos primeiros a noticiar o caso, "Os três ataques apresentam semelhanças no modo de operação. O acesso ocorre a partir do uso de credenciais válidas — logins de funcionários de bancos e empresas, vendidos a grupos criminosos. Com elas, os hackers criminosos manipulam o sistema de mensageria do Pix, responsável pela comunicação entre instituições financeiras e o Banco Central e, em alguns casos, entre bancos e intermediadoras. A partir daí, fazem múltiplas transferências para contas de laranjas em diferentes instituições, em sequência rápida, para dificultar o rastreamento da origem dos recursos. Por fim, os valores são convertidos em criptomoedas.".

Para saber mais:

junho 24, 2025

[Humor] Os melhores (piores) golpes

O comediante Afonso Padilha tem um vídeo muito legal, no YouTube, de um standup onde ele conversou com a platéia sobre diversos golpes que aconteceram: "AFONSO PADILHA - MELHORES (piores) GOLPES #1".

O vídeo tem 23 minutos e vale a pena assistir, é bem divertido:


E vale a pena compartilhar esse vídeo com os usuários finais, como parte de campanhas de conscientização.

Ah, tem esses dois videos que também são bem legais:

maio 13, 2025

[Segurança] Os golpes mais aplicados contra clientes bancários em 2024

A Febraban (Federação Brasileira de Bancos) divulgou os 10 golpes mais aplicados contra clientes dos bancos em 2024, e a lista contém golpes bem conhecidos. O golpe do WhatsApp, das falsas vendas e da falsa central/falso funcionário de banco são as três abordagens mais comunicadas por clientes em 2024 às instituições associadas e que foram repassadas à Febraban.

A criatividade dos criminosos não conhece limites, e a cada dia novas tentativas de golpes surgem, visando enganar e prejudicar a população. A grande maioria é baseado fortemente na engenharia social.

Segundo a Febraban os top 10 golpes, que impactam pessoas em todo o Brasil no ano passado, foram:

  1. Golpe do WhatsApp: O golpista descobre o número do celular e o nome da vítima de quem pretende clonar a conta de WhatsApp, para entrar em contato com um parente ou conhecido e pedir dinheiro emprestado. Com essas informações, tenta cadastrar o WhatsApp da vítima em seu aparelho. Para concluir a operação, é preciso inserir o código de segurança que o aplicativo envia por SMS sempre que é instalado em um novo dispositivo. Os fraudadores enviam uma mensagem pelo WhatsApp fingindo ser do Serviço de Atendimento ao Cliente de site de vendas ou de empresa que a vítima tem cadastro. Eles solicitam o código de segurança, afirmando se tratar de uma atualização/protocolo, manutenção ou confirmação de cadastro. Uma medida simples para evitar que o WhatsApp seja clonado é habilitar, no aplicativo, a opção “Verificação em duas etapas”;
  2. Golpe da falsa venda: Criminosos criam páginas falsas que simulam e-commerce, enviam promoções inexistentes por e-mails, SMS, mensagens de WhatsApp e anúncios em redes sociais, além de perfis falsos de lojas em redes sociais. Sempre desconfie de promoções muito atraentes e dê preferência aos sites conhecidos para as compras;
  3. Golpe da falsa central telefônica/falso funcionário: O fraudador entra em contato com a vítima se passando por funcionário do banco ou empresa com a qual o cliente tem um relacionamento ativo. O criminoso informa que há irregularidades na conta ou que os dados cadastrados estão incorretos. A partir daí, solicita os dados pessoais e financeiros da vítima e orienta que realize transferências alegando a necessidade de regularizar problemas na conta ou no cartão. Também pode solicitar que a vítima instale um aplicativo malicioso em seu celular, disfarçado de uma falsa atualização do banco. Desconfie de ligações e mensagens recebidas contendo solicitações de dados. Ao receber uma ligação suspeita, o cliente deve desligar, e de outro telefone, deve entrar em contato com os canais oficiais de seu banco;
  4. Phishing: O phishing, ou pescaria digital, é uma fraude eletrônica que visa obter dados pessoais do usuário por mensagens e e-mails falsos que induzem o usuário a clicar em links suspeitos. Também existem páginas falsas na internet que induzem a pessoa a revelar dados pessoais. Nunca clique em links recebidos por mensagens;
  5. Golpe do falso investimento: Falsos grupos criam sites de empresas de fachada e perfis em redes sociais para atrair as vítimas e convencê-las a fazerem investimentos supostamente altamente lucrativos e com retorno rápido. Usam vários artifícios para enganar os interessados: fornecem informações falsas da suposta empresa, mostram depoimentos inexistentes de pessoas que foram bem-sucedidas com o investimento, entre outros. Em alguns casos, para criar credibilidade, indicam que o usuário faça investimentos baixos no início e até chegam a pagar algum valor para a vítima. Posteriormente, induzem a vítima a fazer investimentos mais altos. Depois que conseguem tirar uma quantia alta da pessoa, somem. Sempre desconfie de promessas de rendimentos ou retornos muito acima daqueles praticados no mercado;
  6. Golpe da troca de cartão: Golpistas que trabalham como vendedores prestam atenção quando você digita sua senha na maquininha de compra e depois trocam o cartão na hora de devolvê-lo. Com seu cartão e senha, fazem compras usando o seu dinheiro. Quando você for fazer uma compra com seu cartão físico, lembre-se de sempre cheque o valor na tela da maquininha, sempre confira se o cartão que te devolveram é o seu mesmo e sempre passe você o cartão na maquininha. Não entregue cartões para ninguém;
  7. Golpe do falso boleto: Os criminosos apostam na desatenção dos pagadores para aplicar golpes, falsificam boletos e colocam seus dados bancários para que recebam o crédito do documento de pagamento. Confira com atenção os dados do beneficiário do boleto tais como CPF ou CNPJ do emissor, data de vencimento e valor no momento do pagamento;
  8. Golpe da devolução do empréstimo: O golpista, de posse dos dados do cliente, realiza a contratação de um empréstimo em alguma instituição indicando a conta legítima do cliente para recebimento. Após a efetivação do empréstimo, os golpistas entram em contato com o cliente, se passando por funcionários do banco, e solicitam a devolução do dinheiro para que façam o cancelamento da operação. E indicam uma chave pix ou um boleto para a devolução, direcionando o pagamento para uma conta em poder do fraudador. Sempre entre em contato diretamente com o banco pelos canais oficiais (telefone, site ou aplicativo). Nunca transfira dinheiro para contas de pessoas ou empresas desconhecidas;
  9. Golpe da mão fantasma: o criminoso entra em contato com a vítima se passando por um falso funcionário do banco. Usa várias abordagens para enganar a vítima: informa que a conta foi invadida, clonada, que há movimentações suspeitas, entre outras artimanhas. E diz que vai enviar um link para a instalação de um aplicativo que irá solucionar o problema. Se o cliente instalar o aplicativo, o criminoso terá acesso a todos os dados que estão no celular;
  10. Falso motoboy: O golpe começa com uma ligação ao cliente, de uma pessoa que se passa por funcionário do banco, e diz que o cartão foi clonado, informando que é preciso bloqueá-lo. Para isso, diz o golpista, bastaria cortá-lo ao meio e pedir um novo pelo atendimento eletrônico. O falso funcionário pede que a senha seja digitada no telefone, e fala que, por segurança, um motoboy irá buscar o cartão para uma perícia. O que o cliente não sabe é que, com o cartão cortado ao meio, o chip permanece intacto, e é possível realizar diversas transações.

Fonte:

abril 14, 2025

[Segurança] Golpe do Aniversário

Esse é um golpe muito comum, fruto da genialidade criativa usada para o mal, engenharia social e acesso aos nossos dados pessoais vazados.

Nessa modalidade de golpe, o fraudador entra em contato com a vítima no dia de seu aniversário, se fazendo passar por uma empresa de entregas. Eles enviam um motoboy com um presente (por exemplo, um perfume ou caixa de bombons), mas no momento da entrega pedem o pagamento de uma taxa de entrega. Na hora H, usam uma maquininha adulterada que vai cobrar um valor muito maior.


Os golpistas tem acesso a base de dados vazadas para identificar suas vítimas: nome, telefone, data de nascimento e endereço. A partir daí, o golpe começa. O modus operandi é o seguinte:
  • Primeiro, o fraudador entra em contato via SMS ou ligação telefônica, finge que vai te entregar um brinde ou presente, que você ganhou em virtude do seu aniversário;
  • O fraudador pede para confirmar o endereço da entrega e que vai ter alguém para receber o motoboy;
  • Para receber o suposto presente, o fraudador informa que é necessário realizar o pagamento de uma pequena taxa de frete, no ato da entrega, por exemplo, 7 reais. Detalhe: só aceita o pagamento da taxa em cartão;
  • Quando o motoboy chega com a entrega, o suposto presente, ele saca uma maquininha que está adulterada, geralmente com o display danificado para não mostrar o valor a ser cobrado;
  • Mas ao realizar o pagamento na maquininha, o valor cobrado é muito superior ao informado previamente pelo golpista, por exemplo, 7 mil em vez de apenas 7 reais;
  • Detalhe: se o criminoso percebe que a vítima caiu no golpe, às vezes ele passa o cartão 2 ou 3 vezes, sempre dizendo que está dando erro - mas na verdade ele está fazendo a cobrança várias vezes, para roubar mais dinheiro da vítima.
Geralmente a vítima fica com o presente e, quando volta para casa percebe que teve a cobrança indevida no seu cartão.


A principal dica nesses casos é sempre desconfiar, e nunca passar o seu cartão sem conferir o valor no visor da maquininha. E esconda o teclado ao digitar a sua senha.

Para saber mais:

março 12, 2025

[Segurança] Prejuízo com golpes financeiros superou R$ 10 bilhões em 2024

Segundo dados divulgados recentemente pela Febraban (Federação Brasileira de Bancos), o volume de dinheiro perdido com golpes atingiu o número surreal de....


R$ 10,1 bilhões


Isso representou um crescimento de 17% de 2023 para 2024. Em 2023 o prejuízo foi de R$ 8,6 bilhões.

Veja alguns dados apresentados pela Febraban:
  • Veja o prejuízo total em 2024 com os 5 golpes mais frequentes e que causaram maior perda financeira:
    • Falsa Central: R$ 1,038 bilhões
    • Golpe do Whatsapp: R$ 428 milhões
    • Falso boleto: R$ 58 milhões
    • Falso leilão: R$ 52 milhões
    • Golpe do delivery: R$ 15 milhões
  • Os crimes mais recorrentes.são a clonagem ou a troca de cartões bancários (44%), golpe da falsa central de cartões (32%) e pedidos de dinheiro por suposto conhecido no WhatsApp (31%);
  • Os golpes visando o Pix também estão emalta, com prejuízos acumulados em dois anos de R$ 2,7 bilhões. Em relação a 2023, houve um crescimento de 43% no volume de transações fraudulentas via Pix.
O Ministério da Justiça e Segurança Pública (MJSP) divulgou, durante a celebração de um acordo com a Febraban para criar a Aliança Nacional contra Fraudes Financeiras, que 36% dos brasileiros foram vítimas de golpes ou tentativas de golpe até fevereiro de 2024. Pessoas acima de 60 anos foram as mais vulneráveis.

A Serasa Experian também divulgou números sobre fraudes no Brasil em 2024:
  • O número de golpes evitados contra bancos e cartões de crédito cresceram 10,4% em 2024, representando 53,4% das fraudes registradas no período. Caso fossem concretizadas, o prejuízo estimado chegaria a R$ 51,6 bilhões;
  • 50,7% dos brasileiros foram vítimas de fraudes no último ano, um salto de 9 pontos percentuais em relação a 2023;
    • Desse total, 54,2% das vítimas afirmaram ter perdido dinheiro;
  • Os tipos de fraudes mais recorrentes contra os consumidores foram:
    • Uso indevido de cartões de crédito: 47,9%
    • Golpes financeiros como boletos falsos e fraudes via Pix: 32,8%
    • Phishing: 21,6%
    • Invasão de contas bancárias ou redes sociais: 19,1%.
Para saber mais:


janeiro 14, 2025

[Segurança] Novo golpe após governo anunciar aumento da fiscalização sobre transações financeiras

A galerinha do mal não perde tempo!!! Poucos dias após o governo anunciar que, a partir de janeiro, a Receita Federal vai ampliar a fiscalização e vai receber dados de transações de cartões de crédito e de PIX das instituições financeiras, já começaram a surgir os golpes.

Não é para menos, a notícia do novo monitoramento de transações financeiras rapidamente se tornou uma fake news de que a receita federal iria começar a taxar as transações via PIX. E, assim, os criminosos encontraram o "gancho" que precisavam.

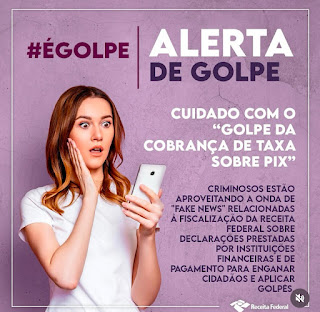
Começou a circular mensagens supostamente da Receita Federal cobrando uma taxa pelo uso do PIX. No exemplo abaixo, compartilhado pela Receita Fedeeral, a vítima recebe um boleto falso, para pagar o suposto imposto.


A própria Receita Federal compartilho publicamente um alerta sobre esse golpe. Os criminosos estão aproveitando a onda de Fake News relacionadas à fiscalização da Receita Federal sobre transações financeiras para enganar cidadãos e aplicar golpes. Eles estão enviando mensagens falsas dizendo que transações acima de R$ 5 mil via PIX geram cobranças e que o CPF será bloqueado caso o pagamento de um suposto imposto não seja feito imediatamente.

O golpe utilizando indevidamente o nome e a logomarca da Receita Federal para dar credibilidade à fraude.

Isso é fake news, pois a Receita Federal não cobra taxas sobre PIX nem envia cobranças por WhatsApp, SMS ou e-mail. Golpes como este utilizam o medo e a desinformação para prejudicar cidadãos.

Se você receber essa notificação, simplesmente ignore-a. Em caso de dúvidas, se informe diretamente no site oficial da Receita Federal. 


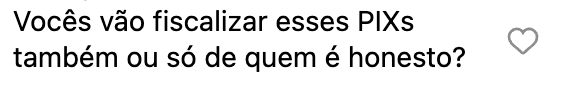
Os comentários no post da Receita Federal no Instagram são os melhores...

Atualização em 17/01: Após toda a repercussão negativa e as fake news,  o governo revogou as mudanças na Receita Federal que envolviam o monitoramento do no Pix.

Para saber mais:

janeiro 09, 2025

[Segurança] O Professor do Golpe Digital

O Fantástico deste domingo (dia 05/01) trouxe uma matéria extensa sobre a prisão do criador de uma plataforma online para estelionatários. O "Brasil Store" era um dos portais mais populares entre os cibercriminosos, que funcionava como painel de consultas e como loja de serviços fraudulentos.


O responsável pelo portal, apelidado de Banucha Gomes, ficou conhecido também como "Professor do Golpe Digital".

Entre os produtos vendidos por Banucha, estava o combo "Lara", que oferecia uma conta bancária laranja, com direito a um cartão cartão de débito, por R$ 1.600. Já o “Kit Bico” era mais completo e incluía uma conta bancária já aberta, senha de acesso a plataformas de e-commerce, documentos falsos e cartões de crédito clonados. O portal também oferecia cursos e apostilas ensinando como realizar fraudes e golpes digitais.

O portal atingiu um público de mais de 50 mil pessoas e chegou a disponibilizar mais de 10 mil cartões bancários clonados Na casa de Banucha, na ocasião da prisão, os investigadores encontraram drogas e duas armas com numeração raspada. A perícia descobriu que Banucha tinha no computador um total de 180 mil cartões clonados.

Segundo a polícia, o faturamento dele com seus alunos golpistas chegava a R$ 1,5 milhão por mês.

Banucha Gomes foi preso pela Polícia Civil em 11 de dezembro de 2024. Os sites de Banucha foram retirados do ar. Agora, a polícia tentar identificar e punir quem pôs em prática as aulas do crime.

Para saber mais:

dezembro 31, 2024

[Retrospectiva] O cibercrime brasileiro sempre presente

Aqui no Brasil, o cibercrime está sempre presente. Estamos constantemente sujeitos a diversos golpes e fraudes online, e 2024 não foi diferente. Muito pelo contrário, eu acho que foi até pior!

Algumas estatísticas levantadas pela Folha de São Paulo para o Fórum de Segurança Pública, que eu compartilhei aqui no Blog há pouco tempo atrás, dá um amargo gostinho do cenário brasileiro:
  • A cada hora, mais de 4.600 pessoas são alvo de tentativas de golpes financeiros por meio de aplicativos de mensagem ou ligações telefônicas, normalmente com criminosos se passando por funcionários de bancos;
  • A cada hora, cerca de 2.500 pessoas pagam por produtos na internet que acabam não sendo entregues;
  • A cada hora, 1.680 vítimas têm o celular furtado ou roubado no país;
  • Prejuízo de R$ 71,4 bilhões nos últimos 12 meses em consequência de roubos de celulares e dos crimes digitais, praticados com máquinas de cartão adulteradas, golpes com Pix, boletos falsos e fraudes em cartões de crédito.
Em 2024 fomos assolados pelos mais diversos tipos de golpes online, como malwares bancários, anúncios falsos produzidos com deep fake, golpe do Whatsapp, do entregador, do presente de aniversário, entre outros. Estes, e muito mais, são descritos no excelente ebook do Delegado Barreto e da Natália Siqueira, publicado pela WB Editora, É bom demais para ser verdade? Não caia nessa!.


Em 2024 certamente os golpes mais comum foram:
  • Ligação ou SMS de uma falsa central do banco, alegando que você fez uma suposta transação de alto valor, ou que tem uma transação pendente. O objetivo é fazer a vítima ligar para a falsa central do banco, assustada, e aí manipulá-la via engenharia social para, geralmente, fazer ela instalar um trojan bancário em seu celular como se fosse uma "atualizaçao de segurança" de seu app bancário;
  • Os SMSs em nome dos Correios e do Detran. Certamente você, leitor, já recebeu um desses. São SMSs com mensagem falsa, se fazendo passar por um alerta dos Correios de que uma encomenda sua está retida, ou do Detran avisando que sua CNH será cassada. Em ambos os casos, o objetivo final é convencer a vítima a pagar um boleto com uma suposta taxa ou multa, que é um dinheiro que vai direto para a conta dos fraudadores. Além disso, no golpe da CNH eles também podem tentar obter as credenciais de acesso ao portal gov.br :(
Veja abaixo alguns exemplos de outros golpes que eu recebi no decorrer do ano, desde o golpe da falsa invasão e roubo de dados pessoais, até diversos e-mails de phishing:


Na hora de desviar o dinheiro roubado da conta corrente de uma vítima, é muito comum usar contas falsas abertas exclusivamente para o crime (muitas vezes, são abertas online, através de aplicativos bancários) ou contas de pessoas que cedem suas próprias contas para criminosos, e assim intermediam o recebimento do dinheiro em troca de uma porcentagem ou pagamento. Neste momento, o PIX se mostra um grande aliado do cibercrime, pois os fraudadores conseguem transferir o dinheiro roubado em poucos segundos, e pulverizá-lo em diversas contas laranja, tornando impossível aos bancos recuperarem os valores.

Para saber mais:
Creative Commons License
Disclaimer: The views expressed on this blog are my own and do not necessarily reflect the views of my employee.