Mostrando postagens com marcador política de segurança. Mostrar todas as postagens

setembro 15, 2020

[Segurança] Gerador de Política de Privacidade e Termos de Uso

A LGPD vai entrar em vigor a qualquer momento e só agora você descobriu agora que precisa criar uma política de privacidade para seu site ou sua empresa? Não se preocupe, você não está sozinho.... kkkk... 

Com uma busca rápida no Google eu achei um site que oferece um Gerador de Política de Privacidade e Termos de Uso, o https://politicaprivacidade.com.

O site gera, automaticamente, uma política de privacidade genérica, que pode opcionalmente incluir também um texto sobre o uso de cookies e Adsense.

Embora o site gere uma política de privacidade em poucos segundos, eu recomendo que você a revise com cuidado. Preferencialmente, consulte um advogado!

PS: Utilizei esse gerador para criar a política de privacidade aqui do blog.

março 19, 2020

[Segurança] Template de Política para Trabalho Remoto

Ainda na carona da adoção do home office por causa da pandemia de Coronavírus, os nossos amigos da Daryus disponibilizaram, online e gratuitamente, um excelente "Template de Política de Home Working", que pode ajudar as empresas a formalizar essa iniciativa - ou mesmo revisar suas políticas atuais.

O documento, disponível em PDF, inclui diversas sugestões de diretrizes, incluindo temas como frequência de utilização, condição de participação, tópicos sobre gestão de desempenho e controle de ponto, além de responsabilidades do empregado e seu gestor imediato.

O template tem vários pontos interessantes, tais como como:
  • Todos os colaboradores em Trabalho Remoto deverão cumprir a jornada estabelecida em seu contrato de trabalho;
  • Os profissionais sujeitos a controle de ponto não estão autorizados a realizar horas-extras no dia em que estiverem em Home Office;
  • O colaborador em Trabalho Remoto deve permanecer disponível para contato durante a jornada normal de trabalho.
Eu, particularmente, só não gostei do uso da expressão "Home Working". Prefiro "Trabalho Remoto", "Teletrabalho" ou, simplesmente, o bom e velho "Home Office".

Também vale a pena dar uma olhada na publicação do NIST sobre esse tema: "NIST Special Publication 800-46 Revision 2 - Guide to Enterprise Telework, Remote Access, and Bring Your Own Device (BYOD) Security"

maio 02, 2018

[Segurança] Nova regulamentação do Banco Central sobre Política de Segurança e Computação em Nuvem

No dia 26 de Abril, o Banco Central do Brasil (BCB) divulgou uma nova regulamentação para as instituições financeiras que aborda exigências sobre a política de segurança cibernética, com grande destaque ao tratamento de incidentes, e também os requisitos de segurança para a contratação de serviços de computação em nuvem.

Essa norma define o conteúdo mínimo da política de segurança cibernética das instituições financeiras, a necessidade de treinamento e conscientização, e que ela deve ser compartilhada com o Banco Central e revisada periodicamente. A norma dá muita importância para as exigências contratuais mínimas para serviços de computação em nuvem e sua adequação as políticas de riscos e segurança da instituição, além de que essa contratação deve ser previamente  aprovada pelo BCB. Além disso, há uma seção específica para diversas exigências relativas ao tratamento dos incidentes de segurança, incluindo ações para o compartilhamento de informações sobre esses incidentes.

A Resolução nº 4.658, de 26/4/2018 foi fruto de uma consulta pública realizada em Setembro de 2017. A norma merece ser lida e consultada, e acredito que a regulamentação sobre contratação de serviços em nuvem foi o aspecto mais importante e esperado da norma.

Em geral, os principais pontos são os seguintes:
  • Seção I - "Da Implementação da Política de Segurança Cibernética" (Artigos 2º ao 3º): Define que as instituições financeiras devem implementar e manter uma Política de Segurança Cibernética que dite os princípios, diretrizes, procedimentos e contoles para assegurar a confidencialidade, a integridade e a disponibilidade dos dados e dos sistemas, de informação utilizados. Aqui ela não traz nenhuma novidade, pois essas exigências já são práticas de mercado. Mesmo assim, destaco os seguintes pontos:
    • Art. 3º, inciso VI (caput), item a) - a implementação de programas de capacitação e de avaliação periódica de pessoal;
    • Art. 3º, inciso VII (caput) - as iniciativas para compartilhamento de informações sobre os incidentes relevantes, mencionados no inciso IV, com as demais instituições referidas no art. 1º.
    • Art. 3º, § 2º - Os procedimentos e os controles de que trata o inciso II do caput devem abranger, no mínimo, a autenticação, a criptografia, a prevenção e a detecção de intrusão, a prevenção de vazamento de informações, a realização periódica de testes e varreduras para detecção de vulnerabilidades, a proteção contra softwares maliciosos, o estabelecimento de mecanismos de rastreabilidade, os controles de acesso e de segmentação da rede de computadores e a manutenção de cópias de segurança dos dados e das informações.
  • Seção II - "Da Divulgação da Política de Segurança Cibernética" (Art. 4º e 5º) - Dita que a política de segurança cibernética deve ser divulgada aos funcionários da instituição e às empresas prestadoras de serviços a terceiros, além de ter um resumo divulgado ao público;
  • Seção III - "Do Plano de Ação e de Resposta a Incidentes" (Art. 6º ao 10º) - Seção relativamente longa, em minha opinião, para detalhar essa que deveria ser apenas uma das diversas práticas dentro da área de segurança, mostrando a importância que as instituições financeiras devem dar ao tratamento de incidente. Aqui, o BCB define que devem existir rotinas, os procedimentos, os controles e as tecnologias a serem utilizados na prevenção e na resposta a incidentes, sob responsabilidade de um diretor:
    • Art. 7º - As instituições (...) devem designar diretor responsável pela política de segurança cibernética e pela execução do plano de ação e de resposta a incidentes.
  • Capítulo III - "Da Contratação de Serviços de Processamento e Armazenamento de Dados de Computação em Nuvem" (Art. 11 ao 18) - Este é o capítulo que define as exigências de segurança e riscos para serviços em nuvem, no Brasil ou no exterior. Em linhas gerais, diz que as políticas, estratégias, procedimentos e ferramentas que se aplicam a terceirização de serviços também se aplicam a Nuvem. Os pontos mais importantes desse capítulo, na minha opinião, são:
    • Art. 11. - As instituições referidas no art. 1º devem assegurar que suas políticas, estratégias e estruturas para gerenciamento de riscos previstas na regulamentação em vigor, especificamente no tocante aos critérios de decisão quanto à terceirização de serviços, contemplem a contratação de serviços relevantes de processamento e armazenamento de dados e de computação em nuvem, no País ou no exterior.
    • Art. 12, § 3º - No caso da execução de aplicativos por meio da internet, referidos no inciso III do art. 13, a instituição deve assegurar que o potencial prestador dos serviços adote controles que mitiguem os efeitos de eventuais vulnerabilidades na liberação de novas versões do aplicativo.
    • Art. 14. - A instituição contratante dos serviços mencionados no art. 12 é responsável pela confiabilidade, pela integridade, pela disponibilidade, pela segurança e pelo sigilo em relação aos serviços contratados, bem como pelo cumprimento da legislação e da regulamentação em vigor.
    • Art. 15. - A contratação de serviços relevantes de processamento, armazenamento de dados e de computação em nuvem deve ser previamente comunicada pelas instituições referidas no art. 1º ao Banco Central do Brasil.
    • Art. 16. - A contratação de serviços relevantes de processamento, armazenamento de dados e de computação em nuvem prestados no exterior deve observar os seguintes requisitos:
      I - a existência de convênio para troca de informações entre o Banco Central do Brasil e as autoridades supervisoras dos países onde os serviços poderão ser prestados;
      II - a instituição contratante deve assegurar que a prestação dos serviços referidos no caput não cause prejuízos ao seu regular funcionamento nem embaraço à atuação do Banco Central do Brasil;
      III - a instituição contratante deve definir, previamente à contratação, os países e as regiões em cada país onde os serviços poderão ser prestados e os dados poderão ser armazenados, processados e gerenciados;
    • Art. 16, § 2º - Para atendimento aos incisos II e III do caput, as instituições deverão assegurar que a legislação e a regulamentação nos países e nas regiões em cada país onde os serviços poderão ser prestados não restringem nem impedem o acesso das instituições contratantes e do Banco Central do Brasil aos dados e às informações.
    • Art. 17. - Os contratos para prestação de serviços relevantes de processamento, armazenamento de dados e computação em nuvem devem prever:
      (...)
      VII - a permissão de acesso do Banco Central do Brasil aos contratos e aos acordos firmados para a prestação de serviços, à documentação e às informações referentes aos serviços prestados, aos dados armazenados e às informações sobre seus processamentos, às cópias de segurança dos dados e das informações, bem como aos códigos de acesso aos dados e às informações;
      VIII - a adoção de medidas pela instituição contratante, em decorrência de determinação do Banco Central do Brasil;
  • Capítulo IV - Disposições Gerais
    • Art. 20. Os procedimentos adotados pelas instituições para gerenciamento de riscos previstos na regulamentação em vigor devem contemplar, no tocante à continuidade de negócios:
      (...)
      III - a comunicação tempestiva ao Banco Central do Brasil das ocorrências de incidentes relevantes e das interrupções dos serviços relevantes, citados no inciso I, que configurem uma situação de crise pela instituição financeira, bem como das providências para o reinício das suas atividades.
    • Art. 22. Sem prejuízo do dever de sigilo e da livre concorrência, as instituições mencionadas no art. 1º devem desenvolver iniciativas para o compartilhamento de informações sobre os incidentes relevantes de que trata o art. 3º, inciso IV.
      § 1º O compartilhamento de que trata o caput deve abranger informações sobre incidentes relevantes recebidas de empresas prestadoras de serviços a terceiros.
  • Capítulo V - Disposições Finais
    • Art. 23. - Ele determina que todas as informações sobre a política de segurança e sobre as exigências desta regulamentação devem ficar à disposição do Banco Central do Brasil pelo prazo de cinco anos.
    • Art. 25. - O prazo máximo para as instituições financeiras adequarem seus serviços existentes de processamento, armazenamento de dados e de computação em nuvem é 31 de dezembro 2021.
    • Art. 26. - A aprovação da política de segurança cibernética, referida no art. 2º, e do plano de ação e de resposta a incidentes, referido no art. 6º, deve ser realizada, na forma do art. 9º, até 6 de maio de 2019.

Uma grande diferença entre a regulamentação e a versão da consulta pública é a retirada da limitação de que os serviços em Nuvem só poderiam ser baseados no Brasil. Em vez de restringir, o Banco Central optou por exigir que a contratação de serviços em nuvem no exterior seja previamente comunicada pela instituição financeira (Art. 16) e que o BCB tenha os devidos acessos as informações armazenadas na nuvem, quando necessário (Art. 16 e 17).

Um ponto preocupante para o mercado de segurança, e que pode passar desapercebido, é o § 1º do Artigo 22, pois diz que as instituições financeiras devem compartilhar entre si informações sobre incidentes relevantes que tenham sido recebidas de empresas prestadoras de serviços a terceiros. Ou seja, se um banco contratar uma empresa de inteligência e esta lhe fornecer alguma informação relevante sobre um novo ataque, por exemplo, ese banco deve compartilhar a informação com os demais. Ou seja, um banco mais "preguiçoso" não precisa investir em capacidade própria de inteligência: basta ele ficar sentado esperando que os demais bancos lhes envie as informacões que obtiver.

janeiro 29, 2013

[Segurança] Quem tem medo dos contratos?

Recentemente muito tem se discutido sobre privacidade e a responsabilidade das empresas desenvolvedoras de software e prestadoras de serviço de TI. No dia 28/1, o pessoal nos EUA e Europa tiveram o Dia da Privacidade dos Dados. Também tivemos algumas polêmicas envolvendo alguns serviços bem populares na Internet: o Instagram e o Facebook.
  • O Instagram tentou mudar os termos de serviço do site, dando a entender que eles poderiam utilizar as fotos compartilhadas pelos usuários para venda a empresas interessadas em usá-las, lucrando sem oferecer qualquer remuneração aos reais autores.
  • Recentemente também surgiu a história de que o Facebook alterou a sua política de privacidade e removeu a opção de ocultar perfis da busca na rede social antes do anúncio da sua nova ferramenta de buscas, o Graph Search. E muita gente começou a questionar sobre o quanto isto facilitaria o acesso as nossas informações e prejudicaria nossa privacidade.

Mas a responsabilidade sobre os nossos dados e sobre a qualidade dos softwares e serviços que usamos no nosso dia-a-dia está bem definida em alguns contratos de serviço, termos de uso e termos de privacidade. Algo que damos pouca importância na prática e raramente lemos...

Este vídeo, disponibilizado pelo pessoal do filme O Hobbit, mostra muito bem o que aconteceria se nós lêssemos os contratos que recebemos no nosso dia-a-dia:


Na prática, os contratos de TI são como as bulas de remédio: todo mundo toma o remédio sem ler a bula. E, no universo de TI, a todo o momento somos convidados a aceitar um contrato, normalmente redigidos em forma de uma licença de software, um termo de uso ou uma política de privacidade. E o aceitamos goela abaixo, sem ler nem questionar: toda vez que instalamos um software, ou toda vez que nos cadastramos em um novo serviço online, nós damos de cara com uma janela nos pedindo para dar o aceite em algum tipo de contrato - e acredito que todos nós (exceto alguns advogados), aceita (clica no botão OK) o contrato sem ler.

Mas quem tem paciência de ler tudo isso?
E qual é o problema?

A verdade é que "não existe almoço grátis", como dizem os americanos. Ou seja, ninguém faz nada de graça, e muito menos vai lhe oferecer um serviço sem querer algo em troca. E nãõ~vai te dar um serviço de qualidade, com garantias, sem te cobrar por isso (e, às vezes, nem cobrando!). E estes contratos servem justamente para tirar a responsabilidade dos provedores de serviço e para fazer com que nós concedamos algumas liberdades que, conscientemente, talvez não faríamos.

No final das contas, estes termos e políticas servem para o seguinte:
  • Diminuir ou retirar a responsabilidade da empresa em casos de problemas
    • O Statement of Rights and Responsibilities do Facebook é um ótimo exemplo: ele define dezenas de responsabilidades para os usuários, anunciantes e desenvolvedores. Assim qualquer coisa que der errado, o Facebook pode dizer que a culpa é dos usuários, e não deles.
    • O Twitter faz o mesmo, usando o seu Termos do Serviço para se eximir de qualquer responsabilidade sobre o conteúdo publicado: "All Content, whether publicly posted or privately transmitted, is the sole responsibility of the person who originated such Content. We may not monitor or control the Content posted via the Services and, we cannot take responsibility for such Content."
    • Veja também o que diz os Termos e Condicões da iTunes e App Store da Apple com relação a (falta de) responsabilidade dela na proteção dos seus dados (grifo meu): "A APPLE ENVIDARÁ ESFORÇOS RAZOÁVEIS PARA PROTEGER A INFORMAÇÃO ENVIADA POR VOCÊ EM RELAÇÃO AO SERVIÇO ITUNES, MAS VOCÊ CONCORDA QUE SEU ENVIO DE TAL INFORMAÇÃO É POR SEU PRÓPRIO RISCO, E A APPLE NESTE ATO RENUNCIA A TODA E QUALQUER RESPONSABILIDADE PERANTE VOCÊ POR QUALQUER PERDA OU RESPONSABILIDADE RELACIONADA DE QUALQUER FORMA A TAL INFORMAÇÃO.
      A APPLE NÃO DECLARA OU GARANTE QUE O SERVIÇO ITUNES SERÁ LIVRES DE PERDAS, DEFEITOS, ATAQUES, VÍRUS, INTERFERÊNCIAS, ATIVIDADES DE HACKERS OU OUTRA INTRUSÃO DE SEGURANÇA, E A APPLE RENUNCIA A QUALQUER RESPONSABILIDADE COM RELAÇÃO A ISSO."
    • E a Apple vai além, nos termos da App Store: "A Apple não será responsável por quaisquer perdas decorrentes do uso não-autorizado da sua Conta". E também se exime de responsabilidade caso ela disponibilize algum conteúdo ofensivo, indecente ou questionável: "Você entende que, ao utilizar os Serviços App e Book, você poderá encontrar material que você julgue ser ofensivo, indecente ou questionável e que tal conteúdo pode ou não ser identificado como contendo um material explícito. Dessa forma, você concorda em utilizar os Serviços App e Book por sua conta e risco e a Apple não terá qualquer responsabilidade perante você por material que possa ser considerado ofensivo, indecente ou questionável. Os tipos de Produto App e Book e as descrições são fornecidos por conveniência, e você concorda que a Apple não garante sua precisão."
    • Os termos do Contrato de Licença de Usuário Final para Aplicativo Licenciado da App Store também incluem uma verdadeira pérola no quesito isenção de responsabilidade: "RENÚNCIA A GARANTIA: VOCÊ EXPRESSAMENTE RECONHECE E CONCORDA QUE O USO DO APLICATIVO LICENCIADO É A SEU RISCO EXCLUSIVO E QUE O RISCO TOTAL QUANTO À QUALIDADE, DESEMPENHO, PRECISÃO E ESFORÇO SATISFATÓRIOS FICA COM VOCÊ." Ou seja, ninguém se responsabiliza pelos bugs nos softwares, e o usuário simplesmente deve aceitar este risco. E, se houver prejuízo, azar o seu: "f. LIMITAÇÃO DE RESPONSABILIDADE. NA MEDIDA EM QUE NÃO PROIBIDO POR LEI, EM NENHUMA HIPÓTESE O LICENCIANTE SERÁ RESPONSABILIZADO POR FERIMENTOS PESSOAIS OU QUAISQUER DANOS INCIDENTAIS, ESPECIAIS, INDIRETOS OU CONSEQUENCIAIS, INCLUINDO, SEM LIMITAÇÃO, DANOS POR PERDA DE DADOS, INTERRUPÇÃO DE NEGÓCIOS, OU QUAISQUER OUTROS DANOS OU PERDAS COMERCIAIS INDIRETOS, DECORRENTES DE OU RELACIONADOS AO SEU USO OU INCAPACIDADE DE USAR O APLICATIVO LICENCIADO (...)."
  • Garantir a empresa o acesso a seus dados e o direito dela, da empresa, de usá-los para benefício próprio. Neste caso, não podemos esquecer que está acontecendo uma pequena troca: a empresa te dá algo (em alguns casos, ela oferece um serviço gratuito, e quer algo em troca).
    • O Twitter não é nem um pouco bobinho, e no seu Termos do Serviço ele diz que ganha total direito (e nenhuma responsabilidade, como já disse acima) sobre o conteúdo que os usuários publicarem: "By submitting, posting or displaying Content on or through the Services, you grant us a worldwide, non-exclusive, royalty-free license (with the right to sublicense) to use, copy, reproduce, process, adapt, modify, publish, transmit, display and distribute such Content in any and all media or distribution methods (now known or later developed)."
    • Veja, por exemplo, o que a Apple diz nos Termos e Condições da App Store: "Você concorda em fornecer informações precisas e completas, em conjunto com seu envio de qualquer material para os Serviços App e Book. Você neste ato concede à Apple uma licença global, livre de royalties, não-exclusiva para usar tais materiais como parte dos Serviços App e Book e em relação aos Produtos App e Book, sem qualquer remuneração ou obrigação com relação a você. A Apple reserva-se o direito de publicar ou não publicar quaisquer materiais e remover ou editar quaisquer materiais, a qualquer tempo, a seu exclusivo critério, sem aviso ou responsabilidade."
    • No Contrato de Licença de Usuário Final para Aplicativo Licenciado da App Store, há uma cláusula que dá o direito dos fornecedores de aplicativos da App Store da Apple coletarem e usarem os seus dados: "Consentimento para Uso de Dados: Você concorda que o Licenciante pode coletar e usar dados técnicos e informações relacionadas — incluindo, sem limitação, informações técnicas sobre seu dispositivo, software de sistema e aplicativos e periféricos — que são obtidas periodicamente para facilitar o fornecimento de atualizações de software, suporte de produto e outros serviços para você (se houver) relacionados com o Aplicativo Licenciado. O Licenciante pode usar esta informação, desde que tal informação esteja em uma forma que não o identifique pessoalmente, para melhorar seus produtos ou para prestar serviços ou fornecer tecnologias a você."


A moral da história é que, conforme ficou claro com o recente caso da reavaliação dos termos de uso do Instagram, é importante que os usuários leiam e questionem estes contratos, e estejam conscientes do risco a que nos expomos se não tomarmos o devido cuidado com o que estamos aceitando. Uma parte da responsabilidade cabe as empresas, mas também cabe a nós, usuários, tomarmos cuidado com a privacidade dos nossos dados, preferencialmente evitando oferecer informações em demasia e evitando serviços que não se comprometam em oferecer serviços de qualidade e tomar os devidos cuidados com a nossa privacidade. Infelizmente, nem sempre é possível discutir e negociar os termos de uso, e muitas vezes não temos opção além de aceitar o serviço e suas condições goela abaixo. Mas devemos sempre estar conscientes do risco.

Em tempo: recomendo também a leitura do artigo "Termos de Uso, EULAs, Windows 8 e clareza de disposições", que discute um pouco os termos de uso e contratos de software sob um ponto de vista mais jurídico.

junho 26, 2012

[Segurança] Normatizando o uso seguro das redes sociais

O governo federal lançou recentemente uma norma de segurança sobre o uso de redes sociais em órgãos públicos. A Norma Complementar nº 15/IN01/DSIC/GSIPR, chamada de "Diretrizes para o uso seguro das redes sociais na Administração Pública Federal (APF)", foi criada pelo Departamento de Segurança da Informação e Comunicações (DSIC) e foi publicada no Diário Oficial da União no dia 21 de junho, através do Conselho de Defesa Nacional, órgão ligado diretamente à Presidência da República.

De acordo com o texto da norma publicado no Diário Oficial, o objetivo dela é de "estabelecer diretrizes de Segurança da Informação e Comunicações para o uso das redes sociais, nos órgãos e entidades da Administração Pública Federal (APF), direta e indireta".

Esta norma é uma iniciativa interessante de tentar criar algumas diretrizes para as entidades interessadas em criar critérios de segurança para o uso de redes sociais e poderia servir de exemplo também para o uso nas empresas, porém esta norma não traz grandes inovações nem grandes novidades. A maior parte do texto da norma é relacionado a considerações iniciais, fundamentos e conceitos, e são indicadas poucas recomendações práticas de segurança.

O principal aspecto da norma é que ela veta a terceirização da administração e da gestão dos perfis "oficiais" nas redes sociais. Em geral, poucos parágrafos merecem algum destaque, ao meu ver:
  • Parágrafo 5.2: recomenda que a norma seja válida para quem administre o perfil oficial da entidade e, também, para todos usuários que acessem alguma rede social: "A normatização interna de uso seguro das redes sociais deve estar alinhada tanto à Política de Segurança da Informação e Comunicações (POSIC) quanto aos objetivos estratégicos do órgão ou entidade. Também deve estabelecer diretrizes, critérios, limitações e responsabilidades na gestão do uso seguro das redes sociais, por usuários que tenham permissão para administrar perfis institucionais ou que possuam credencial de acesso para qualquer rede social, a partir da infraestrutura das redes de computadores da APF"
  • Parágrafo 5.4 (e 5.5): Define que somente servidores públicos podem ser responsáveis pelo perfil da entidade, que não pode ser terceirizado: "Perfis institucionais mantidos nas redes sociais devem, preferencialmente, ser administrados e gerenciados por equipes integradas exclusivamente por servidores ou empregados públicos federais ocupantes de cargo efetivo ou militar de carreira, de órgão ou entidade da APF. Quando não for possível, a equipe pode ser mista, desde que sob a coordenação e responsabilidade de um servidor ou empregado público."
  • Parágrafo 5.6: Define o perfil profissional do responsável pelas contas em redes sociais em nome da entidade: "O órgão ou entidade da APF deve nomear um servidor público, ocupante de cargo efetivo ou militar de carreira, para a função de Agente Responsável pela gestão do uso seguro de cada perfil institucional nas redes sociais, com o seguinte perfil profissional: capacidade de estabelecer bons relacionamentos interpessoais, de interagir e dialogar com as demais áreas presentes nas redes sociais, proativo e, principalmente, que conheça e entenda o negócio do órgão ou entidade da APF a que esteja vinculado."


Me parece que a norma deixou de regulamentar muitos aspectos importantes referentes aos riscos do uso de redes sociais. Não basta limitar quem é o responsável por administrar o perfil oficial da entidade, mas o mais importante, na minha opinião, é regulamentar como os usuários devem se portar nas redes sociais a partir do ambiente de trabalho. Isto poderia incluir vários aspectos, como evitar citar aspectos internos do trabalho, não responder questões de trabalho através do perfil pessoal, não se envolver em grupos ou discussões relacionados negativamente ao órgão e ao trabalho, e não publicar mensagens de conteúdo ofensivo ou moralmente questionável.

Além do mais, não basta proibir a terceirização da gestão dos perfis e definir exigências mínimas para funcionário responsável pelos perfis. É importante definir que somente as pessoas relacionadas a área de comunicação e relações institucionais da empresa podem publicar mensagens em nome da entidade, e que estas pessoas devem ter treinamento específico sobre comunicação corporativa e sobre o correto uso de redes sociais. Além do mais, a norma poderia orientar que, para discussões e questionamentos online que envolvam determinados detalhes, a área responsável pelo perfil tem que solicitar o envolvimento de outras áreas relacionadas a discussão em questão.

Entretanto, como a norma acima faz menção as demais políticas de segurança existentes na entidade, alguns aspectos podem ser omitidos, como o cuidado na discussão sobre assuntos confidenciais ou com o vazamento acidental de informações, pois isto já deveria estar previsto em outras normas.
o texto completo da norma está disponível no site do Diário Oficial da União e a notícia de sua publicação foi divulgada também no site do DSIC. Não custa lembrar que esta norma só vale para os órgãos da Administração Pública Federal (APF).

março 28, 2012

[Segurança] Revisando os eventos de 2011

Tivemos vários eventos de segurança no Brasil em 2011, a ponto de que, durante alguns meses, haviam eventos diferentes quase que toda a semana. Alguns eventos foram bem interessantes e outros nem tanto. Por isso mesmo, eu decidi criar este texto para deixar a minha impressão pessoal sobre os principais eventos que tivemos no ano passado e que eu tive a chance de participar.

As opiniões apresentadas abaixo são minhas e não refletem necessariamente a opinião dos organizadores e participantes dos eventos citados. Eu também só estou comentando sobre os eventos que considero serem os principais, maiores ou mais importantes eventos realizados em 2011, e somente os eventos nos quais estive presente a ponto de formar uma opinião sobre o que realmente aconteceu.

  • 28 e 29/03: CNASI Rio de Janeiro - Edição do tradicional Congresso Latinoamericano de Auditoria de TI, Segurança da Informação e Governança (CNASI) que ocorreu no Rio de Janeiro. Foi um evento pequeno, com poucas pessoas e nenhum stand de patrocinador. Os dois dias de palestras e debates foram marcados por um conteúdo mais voltado para o público gerencial ou iniciante no mercado, que aparentemente é o foco tradicional do CNASI. Na minha opinião, o evento tem o grande mérito de levar conteúdo para um público fora de São Paulo.
  • 09 e 10/04: Web Security Forum - Um evento novo, em sua primeira edição, organizado pelo Gustavo Lina do blog Coruja de TI. Eu gostei muito da grade de palestras, com diversos temas e alguns debates bem interessantes e um bom equilíbrio entre assuntos técnicos e gerenciais. O principal destaque, na minha opinião, foi na organização do evento: primorosa, com um ambiente bem organizado e decorado. Incluiu refeição para todos os presentes e uma van para quem se deslocou até lá via transporte público. Ótima quantidade de patrocinadores e uma boa área de exposição para eles. Pena que a área comum era um pouco pequena e ficava bem lotada nos intervalos. Muita gente legal participando do evento.
  • 14/04: SecureBrasil - Esta é a principal conferência do (ISC)² e a primeira vez que foi realizada no nosso continente. Ótimas palestras, boa área de patrocinadores e um público bem seleto e de qualidade. Também foi um evento muito bem orgnizado.
  • 13 e 14/05: GTS-17 - Esta foi a 17ª Reunião do Grupo de Trabalho em Segurança de Redes, do NIC.br. Como sempre, foi um evento gratuito, com um foco um pouco mais técnico e palestras de boa qualidade. Tem uma grande audiência, com muita gente presente e com transmissão online.
  • 15/05: Conferência O Outro Lado (Co0L) - Primeira edição da mini-conferência gratuita organizada pelo Garoa Hacker Clube seguindo o modelo das Security B-Sides, realizada no dia seguinte ao GTS e na véspera do YSTS. Teve diversas atividades acontecendo simultaneamente, como palestras, oficinas, debates e um churrasco. Vale a pena pelo ambiente descontraído, pelo networking e pelas palestras também. A desvantagem, na minha opinião, é a limitação do espaço, que é pequeno e, por isso, as pessoas ficam apertadas.
  • 16/05: You Shot the Sheriff (YSTS) - Um dos eventos Brasileiros mais importantes, o YSTS destaca-se pela excelente qualidade das palestras (com foco técnico e gerencial) e pelo clima descontraído do evento, em parte graças ao open bar que acontece após o almoço. Nesta edição, porém, eles pecaram pela escolha do lugar: como foi um ambiente muito grande, houve pouca interação entre os participantes e o pessoal ficou a maior parte do tempo em suas mesas.
  • 16 e 17/05: CNASI Brasília - A edição do CNASI em Brasília (DF) também é um evento menor do que o de São Paulo. A grade foi muito parecida com o do Rio, mas teve uma quantidade maior de público do que a edição carioca. Assim como todos os CNASIs, o conteúdo é mais focado no público gerencial e de complexidade mediana. Também tem o mérito de levar conteúdo para um público fora de São Paulo
  • 12 e 13/07: CNASI Nordeste/Recife - O CNASI de sempre ocorreu pela primeira vez no Nordeste. Assim como as demais edições regionais, esta foi uma edição pequena, porém me pareceu que foi maior do que as edições no Rio e em Brasília - inclusive com mais patrocinadores. Tem o grande mérito de levar um evento de segurança para o Nordeste.
  • 12 e 13/08: VI Workshop SegInfo - Um evento de segurança tradicional e importante no mercado do Rio de Janeiro, que possui excelente qualidade em termos de palestras, tanto com foco técnico e gerencial - e inclui também uma competição de War Games. Eu, particularmene, gostei muito da organização, que foi impecável e tratou muito bem os palestrantes.
  • 03 e 04/09: Vale Security Conference - Um evento novo, em sua primeira edição, focada na região do Vale do Paraíba e São José dos Campos, em especial. Teve um ótimo mix de palestras e contou com palestrantes de excelente qualidade. Também foi bem organizado e merece minah adimiração pela iniciativa de criar um evento em São José dos Campos (me fez sentir saudades do antigo SSI, um evnto que acontecia anualmente no ITA). Curiosidade: Eu fiquei tão impressionado com a qualidade das palestras que eu fiquei morrendo de medo quando subi no palco para palestrar.
  • 05 a 07/10: VIII ICCyber - Neste ano o ICCyber (Conferência Internacional de Perícias em Crimes Cibernéticos) ocorreu em Florianópolis. É um evento que possui um foco bem específico em combate ao crime cibernético e forense computacional, mas neste ano eu saí muito frustrado, com a impressão que várias palestras foram de baixa qualidade. Em alguns casos, a minha frustração foi tão grande que eu me retirei de algumas palestras após ficar poucos minutos na sala. Mas não foi sempre assim: nos anos anteriores que eu fui, eu gostei muito das palestras que vi. O destaque é a área de expositores e também o fato do evento acontecer cada ano em um estado diferente.
  • 10 e 11/10: III Congresso Crimes Eletrônicos - Não consegui ir no evento devido a coincidência de muitos eventos em pouco tempo. Em 2010 eu fi e gostei - das palestras (que tem um foco também em aspectos legais), do espaço e da área de exposições.
  • 18 a 20/10: Vigésima edição do CNASI-SP, um evento tradicional que não deixa de ser o maior evento brasileiro de segurança. Embora eles tenham um processo de CFP que tentam priorizar a qualidade das palestras, o CNASI é normalmente associado a idéia de palestras de qualidade mediana e foco mais gerencial e pouco técnico. O evento segue um formatão tradicional, congelado no tempo, mas que atende ao formado de "grande conferência". Tem quatro trilhas de palestras e debates e uma área de expositores (que é menos expressiva do que a área do Security Leaders).
  • 29 e 30/10: A oitava edição da Hackers to Hackers Conference (H2HC) manteve o seu tradicional foco em palestras técnicas de boa qualidade relacionadas principalmente pesquisa de vulnerabilidades e novos ataques. Embora a conferência tenha mudado para um local melhor, ela manteve mais ou menos o mesmo tamanho do ano anterior. Teve uma área de exposição de patrocinadores boa, mas que ficou escondida no final do espaço reservado para o evento. Eu fiquei particularmente frustrado pois esperava que a H2HC deste ano pudesse ser bem melhor e maior do que a do ano anterior.
  • 12 e 13/11: Silver Bullet - Este foi um novo evento criado com o objetivo de ser uma versão maior do You Sh0t the Sheriff, com dois dias e duas trilhas de palestras. Apesar da boa qualidade das palestras, teve poucos participantes (menos do que seria o seu potencial) e, na minha opinião, faltou algo que caracterizasse o espírito da conferência (para mim, saí com a impressão de que a Silver Bullet foi um evento comum, sem nenhuma característica em especial que o diferenciasse dos demais eventos). O evento também teve um espaço para fornecedores, mas acredito que o ponto forte foi a sala lounge dedicada para o relacionamento e networking dos participantes.
  • 23 e 24/11: Security Leaders - A segunda edição do Security Leaders manteve o formato original, voltado principalmente em torno de debates, que foram transmitidos ao vivo pela Internet. O ponto forte é a grande área de expositores, que conta com as principais e maiores empresas de segurança. A desvantagem, na minha humilde opinião, é a baixa qualidade da programação: os debates são muitas vezes superficiais e não tem tempo suficiente para todos os particiantes opinarem nem se aprofundarem no assunto discutido.
  • 02 e 03/12: GTS-18 - Reunião do Grupo de Trabalho em Segurança de Redes (GTS) do NIC.br. Manteve o formato de palestras principalmente técnicas. A grande diferença desta edição é que os organizadores tentram inovar um pouco e, pela primeira vez, não colocaram uma bancada no palco aonde eles ficavam. Assim, ele perdeu um pouco do ar demasiadamente formal que o evento tinha (ponto positivo!).
  • 15/05: Conferência O Outro Lado (Co0L) - A segunda edição da Co0L foi realizada no dia seguinte ao GTS. Assim como na edição anterior, teve diversas atividades acontecendo simultaneamente, como palestras, oficinas, debates e um churrasco. Esta edição foi melhor organizada que a anterior, porém teve menos participantes - e parte do motivo, na minha opinião, foi o azar da data coincidir com o final do campeonato brasileiro.


Além dos eventos comentados acima, eu reforço a minha adimiração pela Defcon (realizada nos EUA) e pela conferência argentina Ekoparty. A Defcon é a maior conferência hacker do mundo, com mais de 6 mil pessoas e dezenas de palestras e atividades simultâneas, enquanto a Ekoparty é um excelente evento de segurança com foco principal em pesquisa em segurança. Na minha opinião, a qualidade das palestras da Ekoparty é superior a de todos os eventos brasileiros.

Para encerrar, eu quero destacar quais eventos eu considero que foram os melhores em 2011. Na minha opinião, os eventos que mais gostei e que merecem destaque foram:
  • Web Security Forum - Foi um dos melhores e mais bem organizados do ano. Foi o evento mais "metrosexual" de todos, pelo capricho na decoração do ambiente. E teve ótimas palestras.
  • SecureBrasil - Merece destaque pela qualidade do público presente.
  • CNASI Nordeste/Recife - Parabéns por levar um evento para o Nordeste.
  • Workshop SegInfo - Muito bem organizado, excelentes palestras e destaque ao tratamento dado aos palestrantes.
  • Vale Security Conference - Excelente iniciativa de promover um evento em São José dos Campos. Excelentes palestras e organização bem feita. Tiro o chapéu para o Jordan Bonagura.


Lembrete: Este texto reflete única e exclusivamente a minha opinião pessoal sobre os eventos citados.

maio 31, 2011

[Segurança] Tem certeza que você quer gravar?

No dia 8 de julho vai entrar em cartaz o filme brasileiro Cilada.com, uma comédita romântica que, pelo trailer que já foi divulgado, parece que será bem divertida.

O longa-metragem foi escrito, produzido e estrelado por Bruno Mazzeo (que também produziu e roteirizou o filme), dirigido por José Alvarenga Jr. (o mesmo de Divã e Os Normais) e conta também com a atriz Fernanda Paes Leme. O filme conta a história de um rapaz (Bruno Mazzeo), que depois de trair a namorada, sofre uma vingança bem típica dos dias de hoje: a ex-namorada publica na Internet um vídeo bem comprometedor feito por eles no calor da relação: um vídeo caseiro deles tendo relação sexual. A partir daí, o personagem de Bruno é ridicularizado pelos amigos e colegas de trabalho, e terá que fazer de tudo para recuperar o amor de Fernanda Paes Leme e a sua reputação.

O trailer já foi divulgado e é bem divertido.


Segundo o diretor José Alvarenga Jr., a ideia da história foi inspirada em diversos casos reais de pessoas que se vingaram dos ex-namorados através da Internet. Isto lembra também diversos casos de bullying e sexting que sempre ouvimos falar, aonde alguém é ridicularizado pela Internet. Isto é algo preocupante, pois através da Internet as pessoas podem ser expostas para um grande número de pessoas e, o que é pior, o vídeo, foto ou texto pode ficar disponível através da rede por muito tempo, causando um grande prejuízo para a imagem e a intimidade da vítima.

No caso mostrado no filme, vale sempre pensar na pergunta: "Tem certeza que você quer gravar?"

Evite sempre tirar fotos e fazer filmes de situações que, fora do contexto, possam ser comprometedoras para você, seus parentes e amigos. Não temos como controlar quem pode ter acesso a este material no futuro, e o que fará com isso. Um vídeo comprometedor pode, facilmente, cair nas mãos erradas e, daí, ir para a Internet.

Cilada.com estréia nos cinemas brasileiros no dia 8 de julho, e espero ser um dos primeiros a assistir o filme :)

dezembro 24, 2010

[Segurança] Wikileaks, Cyber Espionagem, Hacktivismo e uma pequena retrospectiva de 2010

O ano de 2010 talvez seja marcado na história da segurança da informação como o ano em que a segurança esteve constantemente presente na mídia. E não por conta de uma infestação de vírus que tomou conta dos computadores de todo o planeta, ou de algum site importante ter sido invadido, mas pela coincidência de grandes e significantes eventos terem ocorrido em tão pouco tempo: a invasão do Google e de diversas empresas americanas para roubar segredos internos, que ficou conhecido como "operação Aurora", o vírus Stuxnet que foi criado para invadir e destruir sistemas industriais (segundo a teoria mais aceita, para destruir centrífugas nucleares do Irã), e o vazamento de informações confidenciais pelo Wikileaks.

Enquanto as notícias sobre a "operação Aurora" dominaram o primeiro semestre de 2010 e trouxeram a tona a discussão sobre espionagem industrial sob o patrocínio de governos, as histórias sobre o vírus Stuxnet prevaleceram durante boa parte do segundo semestre (isso fica claro quando pesquisamos os dois termos no Google Trends). O Stuxnet é o exemplo mais claro de até aonde um governo ou uma organização bem preparada pode chegar em termos de cyber terrorismo ou cyber ataque. E, depois do Stuxnet, cyber terrorismo e cyber guerra deixaram de ser discussões teóricas e se tornaram reais.

E, nesse meio tempo, eu estava esperando que todos iriam se lembrar de 2010 como o ano dos ataques ao Google e do Stuxnet, até que, de repente, no finalzinho do ano, faltando menos de um mês para comemorarmos o Reveillon, o Sr. Julian Assange e seu site, o Wikileaks, dominam o noticiário mundial e o debate sobre a privacidade, segurança empresarial e os segredos de estado.

Ao expor documentos militares secretos dos EUA sobre a guerra do Iraque no início do ano, o Wikileaks não teve sequer uma pequena porcentagem das atenções de todo o mundo comparado com o destaque que o site está recebendo atualmente, quando decidiu expor correspondências diplomáticas secretas dos EUA (chamados em inglês de "diplomatic cables"). A maior parte dos documentos diplomáticos divulgados desde 28 de novembo representam a correspondência diária entre as embaixadas dos EUA espalhadas pelo mundo e as autoridades americanas, e estão expondo detalhes sobre como as autoridades americanas se relacionam com seus aliados e inimigos ao redor do mundo.
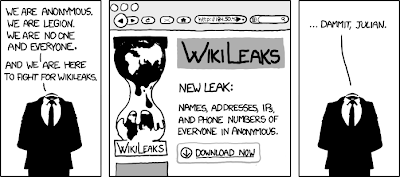
Wikileaks by XKCD comics Mas o maior destaque ao Wikileaks aconteceu quando algumas empresas começaram a boicotar o Wikileaks em função de pressão do governo americano (principalmente a Amazon, que deixou de hospedar o site, e as empresas que bloquearam as doações ao Wikileaks: PayPal, Visa e Mastercard). Até mesmo o Twitter foi acusado de censurar as mensagens de apoio ao Wikileaks e, de repente, o governo britânico prendeu Julian Assange por conta de uma acusação mal-explicada de violência sexual na Suécia. Em represália, vários militantes na web criaram milhares de sites espelhos em poucas horas e o grupo conhecido como "Anonymous" começou a atacar vários dos sites que prejudicaram o Wikileaks e a fazer protestos online para apoiar o Wikileaks e seu fundador - o que foi chamado de "Operação Payback" (o jornal inglês The Guardian publicou um timeline para resumir os principais acontecimentos, boicotes e protestos envolvendo o Wikileaks e a PandaLabs criou um timeline que mostra os principais ataques contra e a favor do Wikileaks). Alguns jornais e sites da imprensa chegaram a classificar isso (erroneamente) como se fosse uma "guerra cibernética", quando na verdade não passa de um protesto online, ou "hacktivismo" (há um texto interessante sobre isso aqui também).

Discutir os aspectos éticos e sociais do Wikileaks envolve uma enorme variedade de aspectos, uma lista de argumentos suficientemente grande para preencher uma tese de doutorado inteira ou até mesmo um livro (há um artigo muito interessante sobre o WikiLeaks e a legislação penal brasileira escrito em conjunto pelo Sandro Süffert e pelo delegado Emerson Wendt). Enquanto vários governos e empresas abobinam profundamente o que o Wikileaks tem feito, uma grande parcela da população e até mesmo alguns governos, tem manifestado apoio ao site e a sua intenção de expor informações de detalhes internos de outras empresas e governos.

Do ponto de vista legal, há uma grande discussão se o Wikileaks representa alguma atividade criminosa ou não, principalmente porque o site se posiciona como um serviço jornalístico e replica informações que recebe de contribuidores - o Wikileaks em si não rouba informação de ninguém. Segundo a Eletronic Frontier Fundation (EFF), uma entidade especializada em discutir a liberdade de expressão na Internet, qualquer tentativa de processar o fundador do Wikileaks, Julian Assange, é extremamente perigoso para os direitos a liberdade de expressão. Mesmo a intenção do governo americano de indiciar o Julian Assange com base na lei de Espionagem, é visto com muita controvérsia. Ou seja, ainda vamos ver muita discussão sobre a legalidade ou não do Wikileaks, e isso é uma questão extremamente complexa.

Sob o ponto de vista dos principais defensores e fans do Wikileaks, os Internautas, o principal argumento que eu vi é de que o site está cumprindo um importante papel em revelar segredos sobre governos aos quais a população deveria ter acesso. A chamada "Geração Y", as pessoas que já nasceram na era da Internet e agora representam uma parcela significativa da população online em todo o mundo, tem uma visão diferente dos governos quando o assunto são as regras de privacidade e, principalmente, os direitos autorais. Essa população não se importa se o ato de publicar on-line documentos governamentais secretos (como segredos militares ou correspondências) é ilegal ou não, eles querem ter livre acesso à informação de seus governos, querem advogar em favor da transparência, e eles querem discutir os fatos que esses documentos estão expondo, em vez de discutir se a divulgação destes documentos é um crime ou não. Para a Geração Y, o Wikileaks é tão relevante quanto qualquer outra organização que publique escândalos governamentais e corporativos, como a imprensa tradicional já faz há anos.

Por outro lado, as agências governamentais, executivos e profissionais de segurança da informação em geral consideram que o Wikileaks representa uma séria ameaça para os segredos das organizações. Sob o ponto de vista da ética jurídica e empresarial, ninguém pode compartilhar informações secretas para fora de sua organização, nem o Wikileaks poderia publicar tais documentos - além disso, simplesmente porque uma informação secreta aparece em um site público, não significa que as informações tenham sido liberadas pelas autoridades competentes e deixaram de ser secretas. Por outro lado, não podemos negar o fato de que hoje em dia é extremamente fácil para alguém roubar documentos corporativos através da Internet, ou usando um DVD ou pen drive. Por exemplo, o militar que está preso em uma solitária porque enviou para o Wikileaks as informações da guerra do Iraque, o Bradley Manning, usou um CD regravável com músicas da Lady Gaga para roubar as informações de duas redes restritas utilizadas pelo Departamento de Defesa americano e pelo Departamento de Estado. Ou seja, uma forma das empresas e governos atacarem o problema é na origem: criando controles e restrições sérias de acesso ao dados confidenciais (e, depois desse escândalo todo, os militares americanos reforçaram seus controles).

Assim, a questão é que o Wikileaks poderá expor a qualquer momento, qualquer segredo, de qualquer empresa ou organização no mundo. O fato é que o site representa uma ameaça séria para os governos e empresas, ao expor suas informações internas, seus segredos e estratégias diplomáticas. Como qualquer ameaça, os governos apressaram-se a encontrar uma maneira de parar o Sr. Julian Assange, uma reação que por sua vez, criou um exército de hacktivistas Pro-Wikileaks.

Já ouvi vários argumentos pró e contra o Wikileaks, uma vez que o site anda em uma linha muito tênue entre a liberdade de imprensa e a ameaça a segurança. Algumas pessoas poderiam dizer que, se Wikileaks tivesse publicado os segredos de estado da China, da Coreia do Norte ou de Cuba, Julian Assange seria nomeado para um Prêmio Nobel, em vez de ser preso. E também vi pessoas reclamando que a VISA e a Mastercard aceitam doações para a Ku Klux Klan (KKK) mas bloqueiam doações para o Wikileaks. Por outro lado, fechar o Wikileaks não vai diminuir o risco de roubo de dados, assim como o bloqueio do site Zone-h.org (que mantém cópia de defacements) não vai impedir que os hackers continuem desfigurando sites.

O principal fato que temos até agora, na minha humilde opinião, é que o Wikileaks mudou a forma como governos, empresas e as pessoas em geral pensam sobre segredos corporativos (e mostrou que estas visões podem ser bem diferentes).

Mas esta é uma visão muito simplista do problema, cuja discussão inclui o direito à privacidade, a liberdade de expressão, a guarda de segredos empresariais e políticos, os direitos e as práticas da imprensa e o direito a informação dos cidadãos. E, nos EUA, ainda há a questão da "Primeira Emenda", que garante a liberdade de expressão - principalmente para a imprensa.

Eu diria, para terminar este post, que 2010 foi o ano em que a cyber espionagem, a guerra cibernética e o hacktivismo viraram realidade.

Nota: Adicionado em 24/12 um link para o artigo da ARBOR chamado "The Internet Goes to War", dois links para a notícia da prisão do Bradley Manning, o link para o site que o apóia e o poster.

setembro 04, 2009

[Segurança] Política de Segurança no governo federal

O Departamento de Segurança da Informação e Comunicações (DSIC) da Presidência da República está desenvolvendo um excelente trabalho de criar e divulgar um conjunto de normas de segurança que servem como guia e exemplo na construção de uma política de segurança.

Este material serve de referência para todos os órgãos e empresas da administração pública federal e, além do mais, podem servir de modelo para qualquer empresa que esteja criando ou revisando a sua política. O DSIC já criou cinco normas até o momento, que foram publicadas no Diário Oficial da União e também estão disponíveis na página de Normas Complementares no site do DSIC. As normas são as seguintes:
  • Norma Complementar nº 01/DSIC/GSIPR, Atividade de Normatização
  • Norma Complementar nº 02/DSIC/GSIPR, Metodologia de Gestão de Segurança da Informação e Comunicações.
  • Norma Complementar nº 03/DSIC/GSIPR, Diretrizes para a Elaboração de Política de Segurança da Informação e Comunicações nos Órgãos e Entidades da Administração Pública Federal.
  • Norma Complementar nº 04/DSIC/GSIPR, e seu anexo, Diretrizes para o processo de Gestão de Riscos de Segurança da Informação e Comunicações - GRSIC nos órgãos e entidades da Administração Pública Federal.
  • Norma Complementar nº 05/DSIC/GSIPR, e seu anexo, Disciplina a criação de Equipes de Tratamento e Respostas a Incidentes em Redes Computacionais - ETIR nos órgãos e entidades da Administração Pública Federal.

O DSIC é um subordinado ao Gabinete de Segurança Institucional da Presidência da República e é o grupo responsável por planejar e coordenar a execução das atividades de segurança da informação na administração pública federal. Sua responsabilidade inclui não apenas as redes da administração direta, como nos ministérios, mas também as empresas de controle misto, como a Petrobrás e o Banco do Brasil, totalizando 320 "grandes redes" (segundo as palavras do Diretor do DSIC, Raphael Mandarino Jr.). Isto também inclui o Serpro, Exército, Marinha e Aeronáutica.

Este trabalho é muito importante pois cria um conjunto mínimo de regulamentos que devem ser seguido pelos órgãos e empresas. Assim, serve para orientar aquelas entidades que ainda não possuem uma política de segurança e, além do mais, fornece um ferramental valioso para que as empresas revisem suas políticas, mesmo no caso das que já possuem algum tipo de normativa interna.

novembro 29, 2006

[Segurança] DISI2006 - Dia Internacional de Seguranca em Informatica


A Rede Nacional de Ensino e Pesquisa (RNP) através do Centro de Atendimento a Incidentes de Seguranca (CAIS) está organizando um evento para divulgar o dia 30 de Novembro - Dia Internacional de Segurança em Informática (DISI2006).

O evento, divulgado através da página www.rnp.br/eventos/disi/2006, visa disponibilizar informações sobre segurança de computadores e boas práticas com uma linguagem acessível e de forma gratuita. Para isto, estará promovendo um conjunto de atividades com o apoio de diversas instituições e profissionais de segurança:
  • 5 palestras ao vivo com especialistas em segurança da informação;
  • Divulgação de estatísticas sobre o trabalho do CAIS ao longo de seus
    9 anos de existência (há estatísticas disponíveis online no site do CAIS);
  • Divulgação de referências importantes na área de segurança;
  • Um breve quiz com questões relativas à segurança da informação, com
    direito a premiações às 100 primeiras respostas corretas;
  • Incentivo a atividades em comemoração a este dia nas instituições
    federais e centros de pesquisa de todo o país .


No website do evento estão disponíveis algumas informações interessantes, como Links, o Quiz citado acima e uma página com 53 dicas de como você pode apoiar este evento.

(O texto acima foi parcialmente retirado da mensagem de divulgação do evento)
Creative Commons License
Disclaimer: The views expressed on this blog are my own and do not necessarily reflect the views of my employee.