Há muitos anos já falamos sobre o surgimento dos computadores quânticos e o avanço da computação quântica . E esse assunto sempre vem acompanhado da especulação sobre o risco à segurança, já que os computadores quânticos teriam poder de processamento matemático muito acima dos computadores atuais e, portanto, seriam capazes de "quebrar" os algoritmos atuais de criptografia e assinatura digital.
Os avanços recentes no campo da computação quântica trouxeram ao debate o risco de quebra dos algoritmos criptográficos existentes e a necessidade urgente da adoção de algoritmos de Criptografia Pós-Quântica (em inglês, post-quantum cryptography, ou PQC).
Em outubro de 2024, pesquisadores chineses conseguiram quebrar o algoritmo RSA com uma chave pequena, de 22 bits. Embora essa é uma chave de tamanho muito abaixo do usado atualmente, essa pesquisa já demonstra o potencial catastrófico que a computação quântica pode atingir nos próximos anos (eu disse "catastrófico" pensando no impacto para os algoritmos de criptografia atuais).
O fato é que a tecnologia da computação quântica está se desenvolvendo rapidamente e se tornando realidade. Alguns especialistas já preveem que um dispositivo com capacidade de quebrar os métodos de criptografia atuais poderá aparecer em poucos anos, provavelmente em menos de uma década - provavelmente no início de 20230!!!! Isso representa um cenário extremamente assustador, pois os algoritmos criptográficos e de hash digital como RSA, AES e SHA são a base de toda a segurança das tecnologias atuais (leia de novo: "toda a segurança") e, portanto, são peça chave na proteção de nossos dados.
Em um movimento fundamenta; para proteger a segurança cibernética em um futuro próximo, em 13 de agosto de 2024 o NIST (National Institute of Standards and Technology, dos EUA) anunciou a formalização de três novos padrões de criptografia pós-quântica e encorajou os administradores a começar a avaliar a adoção desses novos padrões de criptografia e assinatura digital:
“Module-Lattice-Based Key-Encapsulation Mechanism (ML-KEM)” (FIPS 204), também conhecido como CRYSTALS-Kyber (nome original do algoritmo), planejado para se tornar o padrão primário para criptografia geral;
“Module-Lattice-Based Digital Signature Standard (ML-DSA)” (FIPS 204), anteriormente chamado de CRYSTALS-Dilithium, criado par ser o padrão principal para proteger assinaturas digitais;
“Stateless Hash-Based Digital Signature Standard (SLH-DSA)” (FIPS 205), chamado originalmente de "Sphincs+".
Estes três algoritmos anunciados pelo NIST, um para criptografia de chave pública e dois de assinatura digital, representam os primeiros padrões concluídos do projeto de padronização de criptografia pós-quântica (PQC) do NIST e estão prontos para uso imediato. E porque dois de assinatura digital? Um deles já foi pensado como "backup", ou seja, para ser usado se descobrirem vulnerabilidades no primeiro.
Segundo o NIST, eles foram projetados para resistir às capacidades computacionais dos computadores quânticos. Entretanto, sua adoção pelo mercado provavelmente deve ser lenta, dada a complexidade do tema.
Em 2015, o NIST iniciou a seleção e padronização de algoritmos resistentes a quantum para combater ameaças potenciais de computadores quânticos. Após avaliar 82 algoritmos de 25 países, os 15 principais foram identificados em um processo aberto e transparente, com a assistência de criptógrafos globais. Eles foram categorizados em algoritmos finalistas (7 deles) e alternativos (8). Os três finalistas foram divulgados como padrões "de rascunho" e foram lançados para comentários públicos em 2023. Em 2024 se tornaram um padrão oficial.
Em dezembro de 2024 a Australian Signals Directorate (ASD) (órgão de segurança cibernética da Austrália) publicou seus padrões revisados de criptografia, e deu destaque aos algoritmos pós-quânticos. De forma geral, a ASD classificou os algoritmos como "mais complexos do que os demais" e destacou que a segurança deles tem uma dependência complexa de numerosos parâmetros.
A ASD também descreveu como seria um esquema híbrido, que mistura a criptografia tradicional com a pós-quântica. Esse é um esquema multi-algoritmo ,onde pelo menos um algoritmo criptográfico é um algoritmo criptográfico pós-quântico (por exemplo, ML-KEM) e pelo menos um algoritmo criptográfico é um algoritmo criptográfico tradicional (por exemplo, RSA). Geralmente, tais esquemas têm a vantagem da segurança oferecida pelo uso do algoritmo criptográfico tradicional, justamente para o caso do algoritmo criptográfico pós-quântico ser vulnerável a alguma falha de implementação ou um novo ataque. Essa vantagem vem ao custo de maior complexidade, tornando a manutenção, análise e implementação segura mais difíceis, bem como tendo maiores sobrecargas computacionais e de largura de banda.
De forma geral, o documento da Australian Signals Directorate (ASD) deixa claro que a expectativa é que esses algoritmos serão necessários a partir de 2030 (vulgo "logo ali").
Você certamente já ouviu falar muito da família "*DR", uma linha de soluções de segurança que se popularizou muito nos últimos 5 anos: Endpoint Detection and Response (EDR), Network Detection and Response (NDR), Managed Detection and Response (MDR) e Extended Detection and Response (XDR).
São ferramentas que buscam promover a visibilidade, detecção e resposta a ciber ataques em diferentes níveis. Mas, ao assistir uma palestra da KnowBe4 no evento Cultsec, acabei aprendendo sobre uma nova abordagem na indústria de conscientização de usuários, que a KnowBe4 chamou de...
Human Detection and Response (HDR)
A Detecção e Resposta Humana (HDR) é uma nova abordagem que se concentra na camada humana da estratégia de ciber segurança. Assim como o EDR, NDR e XDR são voltados para permitir a detecção e resposta em ativos específicos de tecnologia, a idéia do HDR é trazer essa preocupação para as ameaças relacionadas a atividade humana, como os ataques de phishing e as táticas de engenharia social.
O HDR pretende correlacionar, identificar e responder ao comportamento de segurança relacionado ao usuário, enxergando o usuário como uma parte importante da nossa estratégia de defesa cibernética.
O conceito é uma evolução da buzzword "firewall humano". Até pouco tempo atrás, os usuários eram considerados "o elo mais fraco da segurança". Ou seja, eles eram vistos como parte do problema, como uma ameaça. Quando falamos de Firewall Humano e HDR, estamos reposicionando os usuários para serem parte da nossa estratégia de defesa.
O conceito de HDR ajuda os funcionários a compreender seu papel na proteção da empresa e cria um sentimento de propriedade e responsabilidade em relação à segurança cibernética. Ao envolver os usuários proativamente e com uma mensagem de que eles fazem parte da nossa linha de defesa, as organizações reforçam uma cultura de colaboração que incentiva os indivíduos a cuidarem de si e uns dos outros.
Em um artigo recente em seu blog corporativo, a Checkpoint descreveu (superficialmente) o que ela chamou de....
Web DDoS Tsunami Attack
Segundo o artigo, houve um aumento "massivo" de ataques DDoS no primeiro semestre de 2023, principalmente nos ataques DDoS em Web. "Um ataque Web DDoS Tsunami é um tipo de ataque de DDoS de Flood de HTTP que "é mais sofisticado, agressivo e difícil de detectar e mitigar", nas palavras da Checkpoint.
O artigo limita-se a dizer, na prática (isto é, tirando o blá blá blá), que esses ataques exploram a camada de aplicação (camada 7) via os protocolos HTTP e HTTPS para enviar uma quantidade grande de requisições e sobrecarregar os servidores. As ferramentas utilizadas possuem recursos de evasão como o uso de IPs dinâmicos e randomização dos cabeçalhos (headers). Juntando esse artigo com um outro PDF deles, esse ataque teria as seguintes características:
Ataque na camada de aplicação (camada 7) via os protocolos HTTP e HTTPS
Alto número de requisições por segundo (RPS) ("vários milhões de RPS")
Várias ondas de ataques, que duram várias horas e se extendem por dias;
As requisições são randomizadas: métodos, cabeçalhos (headers) e cookies HTTP;
"Ano novo, vida nova", é o que diz o ditado popular, não é? Mas, para quem trabalha com segurança, isso não é tão verdadeiro, pois o que vemos frequentemente é que os mesmos problemas persistem através do ano.
Um ano repleto de ataques de ransomware e vazamento de dados, como temos vivenciado nos últimos tempos, vai ser seguido por um ano com os mesmos problemas - ou pior. Foi assim, por exemplo, nos últimos 3 ou 4 anos, desde que os ransomwares se especializaram em atacar empresas (em vez de usuários finais) e quando começaram a adotar a técnica de double extorsion, em que roubam os dados antes de encriptar os servidores. A frequencia dos incidentes de ransomware e de vazamento de dados é tão grande que, só nesses primeiros dias de 2023, já vimos a notícia de vazamento de 229 milhões credenciais do Deezer e do sequestro da CPTM, em São Paulo.
Outro exemplo? Basta olhar as principais categorias de vulnerabilidades que são destacadas pelo ranking OWASP Top 10 e vamos ver que há quase 20 anos cometemos praticamente os mesmos erros :(
Por isso, algumas previsões para 2023 são tão óbvias que mal merecem ser mencionadas:
aumento de ataques de phishing e de ransomware;
evolução nas técnicas utilizadas pelos ataques de ransomware;
maior volume de dados vazados;
guerra cibernética na agenda das organizações;
ataques a infra-estruturas críticas;
ataques a cadeia de suprimentos (a velha buzzword supply chain attacks);
falta de profissionais de segurança ("apagão").
OBS: No final de 2022 vimos um forte movimento de demissão em grandes empresas de tecnologia. Mas a falta de profissionais de TI e de Segurança é tão grande que essa movimentação praticamente não fará diferença no mercado como um todo.
Eu acredito que vale a pena destacar as seguintes tendências para 2023:
Ransomware e vazamento de dados já viraram rotina. O Ransomware vai continuar sendo a principal preocupação dos executivos. O constante crescimento dos ataques de ransomware tem impactado o mercado de segurança de várias formas e diversas frentes, e assim deve continuar nos próximos anos. Essa preocupação tira o sono dos CISOs e as empresas ficam buscando soluções milagrosas para não serem as próximas vítimas. Por outro lado, as iniciativas para criminalizar o pagamento de ransomware não tiveram sucesso e não conseguiram diminuir a ferocidade dos criminosos;
Veremos o fim da identidade digital?
As tecnologias de autenticação estão na mira cos criminosos, sendo cada vez mais difícil garantir sua identidade online. Assim como aconteceu em 2022, as tecnologias de MFA e biometria, que o mercado esperava que poderiam substituir as senhas, estão em risco, pois os criminosos tem investido muito esforço em burlá-las. Os ataques contra MFA, principalmente a engenharia social baseada em fadiga de MFA, tem conseguido sucesso em burlar o segundo fator de autenticação. E devem se tornar cada vez mais comuns e presentes em 2023. Por outro lado, os constantes vazamentos de dados pessoais e a evolução nas tecnologias de deep fake tem colocado as ferramentas de biometria facial em xeque, sendo cada vez mais difícil garantir a identificação biométrica, diferenciando um usuário válido de seu fake. Já vivemos uma briga de gato e rato entre as tecnologias de autenticação facial e as ferramentas de deep fake, e isso só deve piorar;
IA e deep fake usados pelo Cibercrime, de verdade, com grande potencial para ajudar em ataques de roubo de identidade e phishing. O grande destaque do ChatGPT no final de 2022 certamente já atraiu a atenção dos ciber criminosos. Imagina que poderíamos, por exemplo, criar toda uma central de atendimento falsa usando IA, para interagir com as vítimas. Já se falou muito sobre criminosos usando IA, mas até hoje eu nunca vi um caso real. O ChatGPT pode tornar essa velha previsão uma realidade, afinal;
A indústria do seguro cibernético está se reinventando (e ficando mais restrita), e algumas seguradoras estão até mesmo reavaliando se devem oferecer essa modalidade de seguro. O grande volume de empresas que caíram vítimas de ataques de ransomware tem levado ao crescimento da demanda por esse seguro e, por outro lado, dos gastos das seguradoras com os pagamentos dos prêmios. Isso significa que elas estão se tornando mais criteriosas no processo de contratação dos seguros e o custo das apólices tem aumentado significativamente. Podemos ver algo similar com que aconteceu com o seguro de moto e de celular no Brasil, que hoje é caro e oferecido por poucas seguradoras;
A automação dos carros e iniciativas de direção autônoma estão dando destaque cada vez maior aos riscos de segurança na indústria automobilística e veículos autônomos;
Frente a grande iminência das empresas serem vítimas do próximo ataque de ransomware, vamos continuar vendo um maior investimento em ferramentas e em treinamento de resposta a incidentes. Detalhe: as empresas estão começando a perceber que não adianta investir em ferramentas se não houver um processo de resposta a incidentes estabelecido, se as equipes não estiverem treinadas e se não houver parcerias pré-estabelecidas com empresas que possam ajudar na resposta a incidentes. A buzzword preocupação com ciber resiliência vai dominar esse mercado;
As empresas e, principalmente, as comunidades de tecnologia e de segurança estão cada vez mais investindo na diversidade como forma de combater o grave problema de falta de mão de obra. Já estamos vendo o crescimento das iniciativas de formação e capacitação de profissional junto a diversas comunidades, e a próxima frente é a educação de crianças sobre segurança da informação. Assim, podemos aumentar a quantidade de profissionais trazendo novas pessoas para a área de segurança dentre a parcela da população que, infelizmente, foi historicamente excluída do mercado de trabalho;
A área de conscientização estará se tornando cada vez mais popular, atraindo mais atenção e investimento dos executivos em orientar e treinar seus colaboradores - do usuário final ao time técnico (que também merece atenção e treinamentos específicos);
Aqui no Brasil, a. consolidação do PIX como meio de pagamento também representa uma grande dificuldade das instituições financeiras combaterem o cibercrime no Brasil. O PIX deu muita agilidade no roubo e no compartilhamento dos valores entre várias contas, praticamente impossibilitando o rastreamento e recuperação do dinheiro. E, assim, aumenta a impunidade e a vantagem dos criminosos. Não vejo como evitar ou reduzir o impacto desse problema, pois qualquer solução para evitar fraudes passaria por reduzir a facilidade de uso e agilidade do PIX. Com isso, tendência do ciber crime é continuar se popularizando cada vez mais no Brasil :(
O grande aumento das fraudes no Brasil fez com que a preocupação com segurança tenha se popularizado na população. Por isso, vamos ver cada vez mais iniciativas para educar o público em geral, incluindo campanhas públicas realizadas pelas instituições financeiras e o crescimento nos perfis em redes sociais dedicados a conscientização e educação dos usuários finais;
A segurança no trabalho híbrido em foco, substituindo o desafio que tivemos em proteger o trabalho remoto durante a pandemia. Ou seja, o trabalho híbrido (parcialmente no escritório e em casa) virou realidade em várias empresas, e portanto devemos ajustar nossas estratégias e ferramentas de segurança para atender os dois públicos coexistindo na empresa.
Também tenho uma previsão um tantinho bizarra....
Com a popularização e bafafá em torno do ChatGPT, vamos ver muita gente usando essa ferramenta para realizar seu trabalho, como escrever relatórios. Adolescentes e estudantes vão usar ele para escrever seus trabalhos escolares, teses e TCCs. Por isso, já está surgindo rapidamente, a necessidade de melhores ferramentas para diferenciar um material produzido pela IA ou por uma pessoa.
Pode ter certeza que essas buzzwords vão dominar 2023:
IA
supply chain attacks
zero trust
ciber resiliência
guerra cibernética
seguro cibernético
Também há algumas previsões furadas que você provavelmente vai ouvir bastante por aí:
qualquer coisa relacionada ao Metaverso, pois eu acredito que isso não vai emplacar tão cedo (se é que realmente vai se popularizar algum dia). Para mim, o Metaverso é o mesmo caso do Second Life: prometia ser algo muito legal, gerou muito buzz nos primeiros 1 ou 2 anos, mas não conseguiu atrair gente o suficiente para se consolidar e acabou definhando até morrer. O Metaverto é mais uma uma "paleta mexicana digital";
ataques a supply chain: isso não é uma tendência, é simplesmente uma realidade que sempre existiu mas que atualmente tem sido uma buzzword muito usada no mercado.
Referências, leituras complementares e textos para refletir sobre o assunto:
PS: Pequeno ajuste em 12/01 e aproveitei para incluir mais algumas referências. Atualizado em 20/01 com mais referências interessantes e com o vídeo do Red Zone Area. Atualizado em 24/01 com o vídeo do Filipe Pires. Atualizado em 03, 08, 10 e 15/05.
PS (02/06): Por algum motivo bizarro e sem noção, esse post foi suspenso temporariamente pela Google em 29/05, sub suspeita de violar as regras de comunidade referente a Malware e Vírus.
No decorrer de 2022, o mercado de segurança se movimentou em torno de várias buzzwords, geralmente relacionadas a ciber ataques ou tecnologias de proteção. Essas buzzwords, algumas novas e outras já conhecidas, ajudam a manter o mercado aquecido, graça ao medo das empresas e.a sede de vendas dos fornecedores e fabricantes.
Dentre as várias buzzwords que circularam em 2022, eu destaco algumas, por serem algum tipo de novidade (ou tentativa de emplacar algo) ou por serem insistentemente abordadas no mercado:
Das buzzwords acima, falar em burnout e "supply chain attack" não é novidade (tanto é que já citei ela no ano passado). Mas o fato é que o mercado chama muita coisa de "supply chain attack", mesmo que não seja isso exatamente. Por exemplo, um recente ciber ataque contra o governo da Ucrânia, usando uma versão infectada com trojan do instalador do Windows 10 disponível em um site local, foi considerado como um "supply chain attack". Fora isso, neste ano o mercado falou muito sobre ciber resiliência, ou seja, a capacidade das empresas resistirem e se recuperarem de um ciber ataque.
O mercado tentou emplacar o "darkverso", como se fosse a versão maligna do "metatarso", mas esqueceu que nem o metatarso em si está indo para a frente. Para tentar trazer a segurança mais perto do negócio, também criaram a figura do BISO, um CISO que também fala de "business". e estaria mais próximo e alinhado aos times de negócio. Mas a verdade é que os boards das empresas ainda dão pouco valor as necessidades de segurança e aos investimentos necessários (que, diga-se de passagem, são muito altos). Com tantos ataques e com a infra de tecnologia espalhada no escritório, datacenter, home office e na nuvem, o mercado aposta nas soluções de EDR, XDR e MDR, que talvez sejam o futuro dos SIEMs.
Em meio a isso tudo, surge o Flipper Zero, um pequeno dispositivo portátil com diversas ferramentas de hacking wireless, que virou sinônimo de "hacker". Se você se considera um hacker ou um pentester, tem que ter o seu. É um "Tamagochi para hackers" (kkkkkkkk).
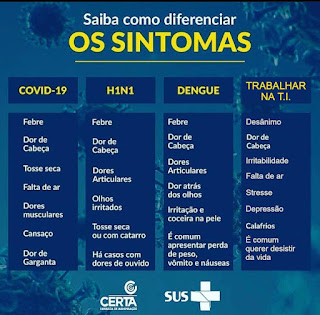
O resultado não poderia ser diferente: a galera sofrendo de burnout. Esse é um problema antigo, graças ao stres da profissão, mas que se popularizou durante a pandemia.
PS: Post atualizado em 27/12 para incluir a "Guerra Cibernética" e o "Zero Trust" na lista de buzzwords. Falha imperdoável!
Sim, conforme o pessoal tenta emplacar a ideia do Metaverso, que nem está popularizado ainda, a galera de segurança já está tentando surfar nessa onda e já começou a propagar uma nova buzzword, o suposto submundo do:
Darkverso
O Darkverso seria, portanto, como uma "darkweb" dentro do Metaverso. O estudo da Trend Micro sobre o assunto abusa de buzzwords como Metaworse, Deepverso e Darkverso. Eles criaram um vídeo bem curtinho e objetivo para explicar esse conceito:
Entre as vantagens para os ciber criminosos, pelo menos em teoria, é que o uso do Metaverso para troca de informações e comércio ilegal permite que eles evitem dos canais normalmente monitorados por empresas e autoridades policiais, além do Metaverso permitir uma conversa um-a-um, baseado na proximidade entre os avatares - dificultando o monitoramento e interceptação.
Recentemente eu fui agraciado pela oportunidade de palestrar no Tempest Talks, um evento organizado anualmente pela Tempest que sempre traz assuntos muito interessantes apresentados por grandes palestrantes.
Neste ano, eles escolheram como eixo central do evento o tema da "resiliência cibernética", uma preocupação que tem se tornado cada vez mais presente no dia-a-dia dos executivos e dos profissionais de segurança da informação. Atualmente, todos os líderes devem assumir que sua organização enfrentará um ataque cibernético em algum momento. A estratégia de resiliência permite que, quando o ataque vier, a organização se recupere total e rapidamente.
Assim, eu tive o desafio de preparar algum conteúdo que abordasse esse tema da resiliência, e assim eu acabei propondo uma palestra focado no lado humano do desafio de prepararmos nossas empresas para o impacto de um ciber ataque.
Eu sou de uma geração que pegou algumas das primeiras grandes infestações por vírus, como o "I Love You" no ano 2000 e o "SQL Slammer worm" em 200X. Naquela época, conseguíamos recuperar o ambiente da empresa e eliminar completamente o vírus em cerca de um dia de trabalho (trabalho muito intenso, por sinal). Hoje, por outro lado, a resposta a um incidente de Ransomware representa vários dias, semanas e até meses das esquipes de segurança e tecnologia para conseguir restaurar o ambiente e o negócio!
A capacidade de resiliência deve ser construída. Para resistir, manter e recuperar suas operações frente a um incidente cibernético, as empresas devem investir em pessoas, processos e tecnologia. Mas, quando acontece um ciber ataque e a tecnologia falha (por exemplo, sua rede, seus servidores e até mesmo seu AD podem ser comprometidos), nós dependemos exclusivamente dos processos e das pessoas para retomar o ambiente. Cabe aos processos (previamente planejados e testados) e as pessoas (devidamente orientadas e treinadas) promover a continuidade dos negócios. Ações de treinamento e conscientização, portanto, são fundamentais em uma estratégia de resiliência.
Esse esforço dos profissionais, ou seja, esse foco nas pessoas, eu chamei de Resiliência CyberEmocional.
Por uma grande e feliz coincidência, em 2021 eu participei de parte dos esforços realizados pelo time de segurança do C6 Bank para revisarmos nosso plano de resposta a incidentes e treinarmos nossos colaboradores. Um dos pontos mais interessante desse esforço, ao meu ver, foram os exercícios de simulação de resposta a incidentes que realizamos na época, realizado no modelo de "Table Top Exercise" (TTX) - e compartilhar essa experiência foi o ponto focal da minha palestra.
Tal exercício permitiu treinar várias pessoas chave da organização e discutir como agir frente a um incidente cibernético. No nosso caso, optamos por realizar algumas turmas com públicos específicos, para direcionar o exercício para suas demandas e seus papéis em um cenário de resposta a incidentes.
Temos uma nova buzzword da moda, que está no discurso e na preocupação de 10 em cada 10 CISOs:
Ciber Resiliência
O NIST possui duas definições legais de ciber resiliência:
o glossário oficial do NIST define a ciber resiliência como "The ability to anticipate, withstand, recover from, and adapt to adverse conditions, stresses, attacks, or compromises on systems that use or are enabled by cyber resources" ("A capacidade de antecipar, resistir, recuperar e se adaptar a condições adversas, estresses, ataques ou comprometimentos em sistemas que usam ou são habilitados por recursos cibernéticos");
a publicação 800-30 Rev1 (Guide for Conducting Risk Assessments) define "Information System Resilience" como "The ability of an information system to continue to operate while under attack, even if in a degraded or debilitated state, and to rapidly recover operational capabilities for essential functions after a successful attack".
Ou seja, ela representa a capacidade da organização de minimizar o impacto de um incidente, manter suas operações de negócio e se recuperar rapidamente frente a um incidente cibernético.
Não tenho dúvida que o grande crescimento dos incidentes de Ransomware tem feito esse tema ganhar bastante destaque recentemente.
As empresas tem alguns recursos fundamentais para garantir sua capacidade de resiliência, que fazem parte das boas práticas e algumas regulamentações específicas:
Plano de resposta a incidentes (Incident Response Plan)
Plano de continuidade de negócios (Business Continuity Plan, ou BCP)
Plano de recuperação de desastres (Disaster Recovery Plan, ou DRP)
É interessante destacar também que o tema tem ganho grande relevância, a ponto de que alguns países estão liderando iniciativas para promover a cultura e preparação necessária para estabelecer a resiliência a ciber ataques. Dentre essas iniciativas, achei algumas notícias interessantes:
Veja também (adicionado em 10/05/23): Nesse artigo, Boards Are Having the Wrong Conversations About Cybersecurity, a Dra. Keri Pearlson do MIT aponta que os conselhos de administração têm um longo caminho a percorrer para ajudar suas organizações a se tornarem resilientes a ataques cibernéticos. Em parceria com a Lucia Milică, diretora da Proofpoint, fizeram uma pesquisa com 600 membros do conselho sobre suas atitudes e atividades de segurança cibernética, e descobriram que quase um quarto das diretorias não vê a segurança cibernética como uma prioridade e muitos nem sequer discutem o assunto regularmente. Outras conclusões das autoras incluem:
Apenas 47% dos membros do conselho disseram que interagem com seus executivos de segurança regularmente;
Os conselhos se concentram em discutir a proteção em vez de abordar a resiliência;
A segurança cibernética tornou-se um imperativo organizacional e estratégico, mas os conselhos continuam a considerá-la como se fosse um tópico técnico;
A composição da maioria dos conselhos hoje cria vulnerabilidade em vez de uma supervisão mais forte, pois muitos dos executivos dos conselhos não tem conhecimento ou experiência em segurança cibernética.
Após um ano tão intenso, o que podemos esperar para o mercado de segurança em 2022?
Na minha opinião, as principais tendências para o nosso mercado de segurança da informação, nesse ano, são as seguintes:
Ataques de ransomware continuarão dominando o cenário de ameaças;
A consolidação do trabalho remoto (ou híbrido);
Continuaremos com vazamentos de dados constantes, corroendo nossa privacidade e alimentando as fraudes e o roubo de identidade;
Fim da pandemia influenciando o cibercrime e seus golpes;
Indústria de segurança investindo em Automação e UX.
É inegável que a segurança está na agenda dos principais governos e organizações em todo o mundo. Afinal, a necessidade de isolamento social provocado pela pandemia do novo coronavírus forçou a rápida adoção no uso da Internet a aplicativos no dia-a-dia das pessoas, mesmo nos países aonde essa tecnologia ainda não estava massificada. Além do mais, as notícias frequentes de vazamento de dados e ataques de ransomware mantém a preocupação com segurança na mente de todas as pessoas e executivos.
Além disso, podemos esperar que as principais ameaças em 2021 estarão presentes no nosso dia-a-dia nesse ano: os vazamentos de dados e ataques de ransomware. Não há qualquer sinal de melhora a curto prazo que possa indicar uma queda na quantidade e frequência desses incidentes.
Há dezenas coisas que podemos falar sobre o impacto e tendências dos ataques de ransomware. Desde que os ciber criminosos começaram a focar no altamente lucrativo mercado das extorsões a empresas, essa alta lucratividade para os cibercriminosos fez deles a maior ameaça para as corporações atualmente, o que tira o sono de 10 a cada 10 CISOs.
Os ataques de ransomware devem continuar representando a maior ameaça para as empresas no(s) próximo(s) ano(s), e a cada vez eles vão se aprimorando mais. Como consequência da sofisticação e crescimento dos ataques de ransomware, eu acredito que eles vão influenciar de várias formas o mercado de segurança em 2022:
Ransomware regionalizado, com operadores (criminosos) locais - no mesmo país ou região das vitimas. Além de falar a língua local e usar moeda local para pagamento de resgates, isso vai permitir uma melhor escolha de alvos e, até mesmo, usar leis locais como forma de pressão das vítimas (como, por exemplo, para evitar multas regulatórias);
TTP dos ransomwares usados para outros tipos de ataque - como os grupos de ransomware tem sido muito eficientes em invadir suas vítimas, incluindo grandes empresas, é de se esperar que outros ciber criminosos e até grupos de ciber espionagem podem começar a usar seus métodos de ataque - por exemplo, para praticar ciber terrorismo, ciber espionagem, ataque a concorrentes, etc;
Os países começarão a criar legislação específica para criminalizar o pagamento de ransomware, uma vez que diversas vitimas optam por pagar o resgate para recuperar seus dados e evitar que eles sejam expostos;
Diversos governos vão focar esforços em combater os grupos criminosos por trás dos ataques de ransomware. O governo americano já está nesse pegada desde que aconteceu o ataque à Colonial Pipeline, e a tendência é que o cerco se aperte cada vez mais;
Crescimento vertiginoso na busca por seguro contra ciber ataques e ataques de ransomware. Graças ao medo e incerteza se a empresa pode sofrer uma taque, e ciente do impacto, muitos executivos estão procurando ofertas de seguros contra ciber ataques;
Empresas investindo em suas capacidades de detecção e resposta a incidentes;
Foco na cadeia de fornecedores/suprimentos, para expandir quantidade de vítimas.
Quando eu falo sobre a regionalização dos ataques de ransomware, com criminosos locais, é porque até hoje a maioria dos ataques de ransomware que ganham destaque na mídia são organizados por grupos ciber criminosos russos e do leste europeu, como o REvil, o BlackMatter, Ryuk e o FIN12. Como a maioria desses malwares são fornecidos como serviço (ou seja, "Ransomware as a Service" - RaaS), os criminosos de outros países podem se interessar em alugar esses códigos para realizar ataques contra empresas em seu próprio país. Assim, eles terão maior conhecimento dos alvos e da possibilidade de aproveitar as normas e legislações regionais para servir como pressão contra a empresa atacada - afinal, a empresa pode sofrer sanções regulatórias se tiver seus dados vazados.
Na minha opinião, o maior risco que temos no horizonte é os criminosos focarem em ataques a cadeia de fornecedores (a famosa buzzword "supply chain attack"), pois assim a partir da invasão em uma única empresa, eles conseguem plantar o ransomware em diversas empresas (como aconteceu com o caso da Kaesa em 2021). Imagine, por exemplo, se em vez de acionar o ransomware na Atento, se os criminosos tivessem aproveitado para invadir as empresas que estão conectadas na Atento? Pelo porte da Atento, e sua relevância no mercado de centrais de atendimento, provavelmente eles teriam acesso a várias das maiores empresas brasileiras !!! Felizmente isso não aconteceu, talvez porque os criminosos, de outro país, não tinham conhecimento do potencial da Atento no mercado brasileiro.
Além disso, por conta dos ataques de ransomware, as empresas vão investir cada vez mais em sua capacidade de detecção e resposta a incidentes, além de aumentar consideravelmente a procura por seguros contra incidentes cibernéticos. Por outro lado, as empresas que fornecem seguro cibernético estão tornando suas exigências mais rígidas e aumentando o preço, devido a alta demanda e alto risco dos clientes serem invadidos. Mas cuidado: é importante investir também em prevenção, mas infelizmente acredito que a tendência natural do mercado, na vida real, é focar sua preocupação com a detecção e resposta, em vez de investir em prevenção.
Eu, particularmente, tenho esperanças de que as empresas tenham aprendido a vantagem do trabalho remoto durante o período da pandemia e abracem essa prática - nem que seja em um modelo híbrido, com o time revezando alguns dias em casa e outros no escritório. Mas, infelizmente, no final de 2021 (antes da explosão de casos causada pela nova variante ômicron) vi várias empresas mandando seus funcionários voltarem aos escritórios. Eu vejo várias vantagens do trabalho remoto (ou híbrido), e não custa relembrar algumas:
permitir o equilíbrio entre vida pessoal e profissional;
menor ocupação dos escritórios, reduzindo o custo da empresa com infra-estrutura (imagina, por exemplo, cortar seus gastos com os escritórios pela metade - aluguel, água e luz, imobiliário, etc);
diminui a movimentação de pessoas, com redução do trânsito e da poluição nas grandes cidades;
permite a contratação de pessoas fora dos grandes centros (São Paulo, Rio e capitais), democratizando o acesso ao trabalho e melhorando a economia local. Poderíamos reduzir a grande concentração econômica que temos nas grandes cidades brasileiras.
Consequentemente, os times de segurança devem continuar focando seus esforços na proteção do usuário no ambiente de sua casa, na proteção do ambiente e da infra-estrutura de acesso remoto e nas aplicações em nuvem. Sim, nessa hora, o Zero Trust continuará com uma das principais buzzwords dos maiores fabricantes de soluções de segurança.
A fraude online e os malwares devem focar cada vez mais em aplicativos móveis. Graças a quarentena causada pela pandemia do novo Coronavírus, houve um aumento significativo no uso de aplicativos móveis no dia-a-dia, incluindo mobile banking, e-commerce e delivery. Consequentemente, os ciber criminosos tendem a seguir essa demanda e focar seus táticas para atacar os usuários móveis.
A perspectiva de chegarmos ao fim da pandemia e a suspensão das medidas restritivas, de quarentena e fechamento do comércio, traz consigo a retomada econômica, com a recuperação das empresas e dos empregos. Milhões de pessoas que perderam seus empregos ou foram obrigadas a aceitar situações de sub-emprego tem agora a possibilidade de retomar suas vidas e reconstruírem suas finanças. Com isso, cresce a busca por oportunidades de quitação de dívidas em empréstimos, cartões de crédito e cheque especial, da mesma forma que cresce a procura por empréstimo pessoal. Essa busca e recuperação de crédito também é explorada por ciber criminosos, que aproveitam a fragilidade econômica das vítimas para trazer falsas ofertas de empréstimos e renegociação de dívidas. O empréstimo consignado, em particular, tem grande atratividade pois seu modelo de juros mais baixos acaba atraindo mais pessoas interessadas - e os fraudadores estão se especializando nessa modalidade de crédito.
No mercado de trabalho, vamos continuar convivendo com o apagão e talentos, até mesmo porque esse problema não tem solução a curto prazo. Para piorar, os profissionais de segurança estão vivendo sob forte pressão, o que causa muita desmotivação e já há relatos de pessoas abandonando a área por não aguentar o ambiente. O que as empresas podem fazer, nesse momento, é investir na automação de tarefas e capacitação de pessoal, para que seus funcionários possam se dedicar a tarefas mais nobres. Ao mesmo tempo, as empresas devem começar a investir na contratação de novos talentos, de pessoas que estão iniciando na carreira de segurança - preferencialmente com foco na diversidade. Eu acredito que, a longo prazo, somente a diversidade no mercado de trabalho em tecnologia e segurança pode resolver esse problema.
Em termos de indústria de segurança, acredito que devemos ter um foco cada vez maior em duas frentes: Automação e User Experience (UX). A automação, possível graças a tecnologias de inteligência artificial (IA) e machie learning, vai permitir uma melhor escalabilidade das ferramentas frente a crescente de ataques cibernéticos que as empresas devem ter, enquanto a preocupação com UX é fundamental para aumentar a adoção das ferramentas no dia-a-dia.
Resumindo, acredito que as principais buzzwords em 2022 serão (ou melhor, "continuarão sendo"):
PS: Pequena atualização em 27/01, 23/02, 02, 04 e 21/03.
PS/2 (adicionado em 11/02/2022): Esse artigo me fez pensar sobre uma possível tendência para os ataques de ransomware: focar os ataques nas empresas de médio porte, para não chamar tanta atenção das autoridades.
Eu estava assistindo a palestra The Fallacy of the "Zero-Trust Network", apresentada na RSA Conference 2019, quando logo no início, o palestrante apresentou um slide com algumas buzzzwords que a indústria de segurança promoveu desde o início dos anos 90 até hoje.
Eu aproveitei para revisar a lista dele e incluir algumas buzzwords adicionais, alguns ataques ou tecniologias de segurança que eu acredito que já tiveram um papel marcantes no mercado de segurança. A minha lista das principais buzzwords do mercado é a seguinte:
Início dos anos 90: Vírus e Worms
Metade dos anos 90: Wardialing, Firewalls
Final de 90: “Stateful Inspection” Firewalls
Início de 2000: DDoS, Wardriving, IDS, Honeypots, PKI, certificação digital
Metade de 2000: Desperimetrização, “Deep Packet Inspection” Firewalls
Final dos anos 2000: “Next Generation” Firewalls, IPS, 2FA
Início de 2010: Hacktivismo, DDoS (LOIC), Stuxnet, Dark Web, APTs
Metade de 2010: SCADA, AI, Big Data, Blockchain
Final de 2010: OSINT, IOT, MFA, Cyber
Agora (2020): Ransomware, BEC, Zero Trust, Liveness, CASB, SASE
Será que eu esqueci de alguma? Existem muitas buzzwords, mas eu tentei me lembrar das principais delas.
A história parece bizarra demais para ser verdade, mas é sim: é bizarra e é verdade.
O americano Aaron Pendley, do Texas, pretendia explodir um datacenter da Amazon Web Services (AWS) localizado em Ashburn, Virginia. O FBI ficou sabendo desse plano maluco quando, em Janeiro desse ano, o terrorista amador postou uma mensagem num fórum online monitorado pelo FBI, o MyMilitia - um fórum usado por radicais de direita nos EUA. Em seguida, ele compartilhou seus planos com um participante do fórum, que o denunciou para o FBI.
Um agente disfarçado do FBI, que participava do fórum, entrou em contato com esse usuário e se ofereceu para vender explosivos plásticos C-4. Detalhe: o Aaron queria destruir o datacenter da AWS para tirar do ar os sistemas da CIA, FBI e do governo americano.
O agente do FBI marcou um encontro no dia 8 de Abril para fazer a venda do suposto explosivo, e aí o Aaron foi preso. Ele pode ser condenado a até 20 anos de prisão.
Os consultores e vendedores de planos e soluções de Recuperação de Disastres devem estar adorando essa história, e vamos vê-la em muitas apresentações comerciais de agora em diante.
Recentemente uma nova forma de ciber ataque começou a chamar a atenção do pessoal...
Zoom Bombing
Com a pandemia de coronavírus levando mais organizações a adotar o trabalho remoto, mantendo seus funcionários em casa, as plataformas de conferência online tiveram um grande aumento. O Zoom, um software de vídeo conferência que rapidamente se popularizou entre usuários corporativos e domésticos, pela sua facilidade de uso e por ter uma versão grátis (com limite de até 100 pessoas e 40 minutos de reunião). De Dezembro de 2019 a Abril de 2020, a ferramenta pulou de 10 milhões de usáruios para 300 milhões!
Mas a má notícia é que o Zoom ganhou um destaque especial pois, junto coma fama, surgiram diversas denúncias de falhas de segurança.
Uma dessas falhas, batizada de Zoom Bombing (ou "Zoombombing", tudo junto), acontece quando pessoas não autorizadas descobrem o link de acesso a uma conferência ativa e acessam ela, indevidamente. Pipocaram notícias de trolls tirando vantagem dessa falha para invadir ou seqüestrar reuniões on-line. Isso acontece com frequência pois o Zoom utiliza um identificador para cada reunião, formado por poucos caracteres - e, portanto, facilmente mapeável.
Uma vítima famosa desse ataque foi o primeiro ministro britânico, Boris Johnson. Ao divulgar uma foto da tela de seu computador com uma reunião interna, era possível ver o identificador da conferência, no Zoom, e assim qualquer pessoa poderia entrar na reunião.
As notícias de incidentes de Zoom Bombing relatam pessoas participando de reuniões não só pela zoeira, mas também para espalhar discursos de ódio, com mensagens racistas, e constranger os participantes com imagens pornográficas. Isso inviabiliza as reuniões, causando impacto desagradável aos negócios. Em caso de empresas e governos, a presença de um "bicão" em uma reunião online pode representar um sério risco de vazamento de dados.
É muito simples minimizar o risco de alguma pessoa não desejada entrar em sua videoconferência, basta seguir alguns cuidados:
Não compartilhe publicamente informações sobre as reuniões online, incluindo imagem das telas dos participantes;
Cadastre uma senha de acesso em sua reunião. Ao criar o convite para a reunião, muitas plataformas permitem definir uma senha de acesso. Assim, além do identificador da reunião, o penetra precisaria adivinhar a senha para conseguir entrar na chamada;
Use o recurso de sala de espera, existente em vários aplicativos. Isso permite controlar a admissão de convidado;
Não compartilhe publicamente o link para uma teleconferência. Forneça o link somente para as pessoas convidadas;
Cuidado ao compartilhar sua tela;
Sempre utilize a versão mais atualizada dos aplicativos de videoconferência.
Voltando a falar do Zoom... Os problemas de segurança do Zoom foram tão graves que a empresa se comprometeu a realizar um esforço de 90 dias para melhorar o produto, congelando o lançamento de novas features para que o time de engenharia se focasse nas melhoras de segurança. 27 dias depois, a empresa lançou a versão 5.0, com algumas melhorias de segurança e criptografia.
Lendo alguns artigos sobre o roubo de dados no Cayman National Bank pelo famoso hacktivista Phineas Fisher, que aconteceu há poucos meses atrás, em Novembro do ano passado, me deparei com um termo que ainda não havia visto, com um nome derivado do famoso ataque Distributed Denial of Service (DDoS):
Distributed Denial of Secrets
Esse ataque (na verdade, um ato de ciber ativismo), batizado de "Distributed Denial of Secrets" (que também pode ser chamado de "DDoSecrets"), acontece quando um volume grandioso de informações confidenciais são roubadas e expostas ao público. Ou seja, algo que já vimos anteriormente através do Wikileaks e como já havia acontecido há alguns anos atrás no escândalo do Panama Papers e no vazamento de dados da Hackerteam.
E, de repente, descubro um coletivo online, também chamado "Distributed Denial of Secrets", criado no final de 2018, que se define como um grupo em defesa da transparência a favor do interesse público: "a transparency collective, aimed at enabling the free transmission of data in the public interest. We aim to avoid any political, corporate or personal leanings, and to act as a simple beacon of available information."
Esse coletivo atua de forma similar ao Wikileaks,e de fato, foi criado por uma ex-funcionária deles.
O infográfico abaixo explica de uma forma bem legal a diferença entre Static Application Security Testing (SAST) and Dynamic Application Security Testing (DAST), duas buzzwords que estão bem na modinha hoje em dia e que significam, simplesmente, teste estático ou dinâmico.
O teste de segurança de aplicações da forma estática (SAST, também conhecido como "white box") e o teste dinâmico (DAST, ou "black box") são métodos diferentes para teste de bugs e vulnerabilidades de segurança, mas ambos devem ser usados de forma que um complementa os resultados do outro. Eles devem ser usados em conjunto porque, de uma forma geral, enquanto o SAST identificará erros típicos de codificação, o DAST permite encontrar erros em tempo de execução.
Está surgindo um novo paradigma tecnológico que vai revolucionar o mercado financeiro. Não, dessa vez não é o bitcoin nem o blockchain. Estamos falando do...
Open Banking
Adaptando a definição dada pelo Banco Central no Comunicado n° 33.455 de 24/4/2019, "o Open Banking é considerado o compartilhamento de dados, produtos e serviços pelas instituições financeiras, a critério de seus clientes, por meio de abertura e integração de plataformas e infraestruturas de sistemas de informação, de forma segura, ágil e conveniente."
Dentro do conceito de Open Banking, as instituições!oes financeiras devem disponibilizar APIs (interface de programação de aplicações) para que empresas e aplicativos terceiros possam prover serviços, criando novos modelos de negócios digitais e complementando o portifólio de serviços financeiros.
É importante ressaltar que o compartilhamento de dados cadastrais e transacionais depende de prévio consentimento do cliente.
O Banco Central pretende definir os requisitos e o processo de implementação do Open Banking através da publicação de atos normativos e também iniciativas de autorregulação. Tais atos normativos devem ser submetidos para a consulta pública no segundo semestre de 2019.
Para saber mais:
Comunicado n° 33.455 de 24/4/2019,Divulga os requisitos fundamentais para a implementação, no Brasil, do Sistema Financeiro Aberto (Open Banking)