Sábado, 15 de maio de 2011, 13h. Nesse dia D e hora H, realizávamos a primeira edição da Conferência O Outro Lado (CoOL), o evento que deu origem a Security BSides São Paulo (BSidesSP).
O evento aconteceu na antiga sede do Garoa Hacker Clube, e juntou 84 pessoas que assistiram 9 palestras e 2 oficinas, espalhadas nas pequenas salas do espaço do Garoa, enquanto rolava um churrasco no quintal interno do espaço.
Nesta época já oferecíamos diversas atividades, em paralelo, além do churrasco e cerveja, tudo gratuito. Já era nossa idéia ser um evento diferente, mais informal e descontraído, e ao mesmo tempo inclusivo, com conteúdo para todos os públicos - do mais novato ao mais experiente. Isso sem falar da nossa preocupação em abordar os diversos assuntos que envolvem o universo da cultura hacker.
No ano seguinte, em 2012, tivemos a aprovação do pessoal da Security BSides nos EUA para que o evento se tornasse oficialmente a edição da BSides em São Paulo, e assim seguimos nos anos seguintes. O evento continuou acontecendo no ritmo de 2 edições por ano e foi crescendo aos poucos, até atingirmos mais de 1.200 pessoas na edição de maio de 2019, nossa décima-sexta edição.
Infelizmente tivemos que suspender o evento temporariamente, por causa da pandemia do novo Coronavírus, mas esperamos poder voltar logo a normalidade.
O crescimento da BSidesSP é fruto do trabalho apaixonado de vários voluntários, do apoio das diversas empresas que acreditaram no evento, dos palestrantes sensacionais que toparam compartilhar seu conhecimento e, principalmente, da comunidade que está sempre presente e nos prestigiando.
O pessoal do XKCD publicou uma tirinha recente com uma sátira sobre "os tipos de artigos científicos". Pois bem, a charge viralizou e ganhou duas versões sobre como seriam os papers de segurança:
Também criaram uma versão com os tipos de relatórios de perícia forense:
Eu achei essas versões bem engraçadas - uma triste visão cômica do mercado de segurança.
E o cenário atual é assustador: segundo um levantamento realizado por pesquisadores da CyberNews, foram encontrados mais de 29.000 bancos de dados online em todo o mundo, que estão desprotegidos e acessíveis ao público, representando cerca de 19 Petabytes de dados expostos.
O levantamento foi realizado buscando por bases de dados online nas três plataformas mais usadas: Hadoop, MongoDB e Elasticsearch. Em comum, a maioria dessas bases eram de empresas Chinesas e Americanas.
Esse descuido das empresas com suas bases de dados armazenadas online e em ambientes de Cloud Computing tem sido uma grande oportunidade para ciber criminosos roubarem dados pessoais. Enquanto as empresas não se conscientizarem sobre esse problema, todos estamos sujeitos ao risco de vazamento de nossas informações pessoais.
(Adicionado em 17/05): Achando que já estava ruim? Segundo um levantamento da empresa Censys, foram identificados dois milhões de banco de dados expostos nos provedores de nuvem mais comuns, além de 1,9 milhão de servidores com conexões RDP expostos, protocolo apontado como responsável por 70 a 80% das violações de rede.
(Adicionado em 21/05): As notícias ruins não param de chegar! OMG! Pesquisadores da Checkpoint analisaram 23 aplicativos Android e concluíram que os serviços em nuvem desses apps deixaram expostos dados de mais de 100 milhões de usuários !!!
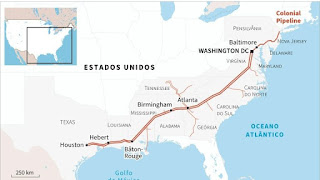
Olha a treta: um dos maiores oleodutos dos Estados Unidos foi fechado após um ataque de ransomware atingir a sua operadora, a Colonial Pipeline.
A empresa anunciou que sofreu um ataque de ransomware na 6a feira (07/05) e, por causa disso, teve que proativamente desconectar vários computadores e sistemas, o que a obrigou a desligar seus sistemas de controle dos oleodutos e, assim, fechar suas linhas de abastecimento, que correspondem a 5.500 milhas de oleoduto, que transporta 45% do abastecimento de combustível da costa leste dos EUA e cobre 14 estados do sul e leste dos EUA. Devido ao corte no abastecimento, nesta quarta-feira (12/05), três a cada quatro postos de gasolina estavam sem combustíveis em várias cidades americanas.
Após manter os seus sistemas desligados no final de semana, enquanto combatia o ataque do ransomware, nessa segunda-feira (10/05) a empresa já estava retomando a operação de seus sistemas, aos poucos. Para conseguir recuperar seu ambiente, a empresa optou por pagar o resgate de 5 milhões de dólares4,4 milhões de dólares (75 bitcoins) para os ciber criminosos - mas aparentemente a ferramenta para descriptografar os dados era muito lenta, e mesmo assim a empresa ficou aproximadamente 6 dias fora do ar e dependeu de seus backups para ajudar a restaurar as operações.
O fato da Colonial Pipeline pagar o resgate gerou muita discussão no mercado por causa dos aspectos éticos e, principalmente, pois isso fomenta e incentiva o mercado de ransomware. O CEO da empresa tentou justificar a decisão, pois na visão dele isso reduziria o impacto para os clientes finais. Mas esse não foi um ato isolado! A seguradora americana CNA Financial pagou US$ 40 milhões de resgate após um ataque de ransomware em Março - esse valor é maior do que o maior resgate pedido em 2020, de 30 milhões de dólares, e muito maior do que o maior resgate pago em 2019, que foi de 15 milhões de dólares!
O Departamento de Justiça americano realizou uma investigação sobre como foi realizado o pagamento do resgate, nas carteiras em bitcoins, e conseguiu recuperar 63,7 bitcoins (aproximadamente 2,3 milhões de dólares) pagos para os ciber criminosos.
Nesse artigo do pessoal da Kaspersky, eles lembram 3 motivos para não pagar um resgate de ransomware: ao fazer isso, (1) você está patrocinando o cibercrimes, (2) sem garantias de que seus arquivos realmente serão recuperados e (3) correndo o risco de ser invadido novamente!
Segundo estimativas da empresa Elliptic, o DarkSide infectou 99 empresas em 9 meses, 47 das quais pagaram resgate, um total de mais de 90 milhões de dólares. Em média, os valores pagos fora de 1,9 milhões de dólares. Os criadores do DarkSide ficam com uma parte dos valores pagos, variando desde 25% em caso de resgates até 500 mil dólares, até 10% para resgates acima de US$ 5 milhões.
A notícia já causou especulações sobre o impacto no abastecimento de combustíveis nos EUA e aumento de preços, pois a empresa transporta gasolina, diesel e querosene de aviação, um volume de aproximadamente 100 milhões de galões de combustível por dia e atende a sete aeroportos.
Além de criptografar diversos computadores da Colonial Pipeline, incluindo o sistemede da Colonial Pipeline atrava de cobrança da empresa, o ransomware conseguiu roubar 100 GB de dados.
Segundo as investigações do incidente, os ciber criminosos conseguiram invadir a rede da Colonial Pipeline através de uma senha comprometida de sua VPN, que não possuía segundo fator de autenticação. A invasão aconteceu no dia 29 de abril, ou seja, praticamente uma semana antes do ransomware infectar a empresa. A credencial da VPN não estava em uso, mas estava ativa, e os criminosos conseguiram explorá-la pois ela constava em um vazamento de senhas disponível na dark web, sugerindo que o funcionário reusou a mesma senha em outra conta, previamente vazada.
(Atualizado em 12/05) O grupo responsável pelo ransomware DarkSide disse que não tinha interesse em causar a parada no sistema de oleoduto, e que vai incluir controles adicionais para evitar que seu ransomare cause impactos semelhantes no futuro.
O pessoal da RSA Conference aproveitou o embalo e publicou um video curto, de aproximadamente 10 minutos, discutindo os impactos dos ataques de ransomware a provedores de infraestrutura crítica e o caso do ataque na Colonial Pipeline (Ransomware and Critical Infrastructure: An Interview with Bryson Bort):
No vídeo acima, o Bryson Bort faz um comentário interessante: ao invadir um sistema, o ransomware DarkSide verifica se a linguagem configurada no computador é o Russo - e, caso afirmativo, não realiza a infecção. Como os ciber criminosos são russos, isso provavelmente acontece para que eles não tenham problemas com as autoridades e a polícia local - e somente ataquem sistemas de outros países.
O pessoal do grupo INTEL471 escreveu um post curto sobre o DarkSide, aonde eu destaco o trecho que eles comentam sobre as principais técnicas que eles normalmente usam para invadir as suas vítimas (e provavelmente foi esse o caminho que levou a invasão da Colonial Pipeline): usam credenciais vazadas de funcionários das empresas, tentam fazer ataques de força-bruta contra os sites das vítimas, usam botnets existentes para aproveitar o acesso a empresas previamente invadidas, ou então simplesmente enviam SPAM e phishing para os funcionários da empresa que desejam atacar.
O ciber ataque contra a Colonial Pipeline ganhou muita atenção da imprensa e, principalmente, do governo americano, pois trouxe a tona a facilidade de um ciber ataque causar impacto econômico no país. O pessoal do FBI e da Casa Branca está olhando de perto a situação da empresa e o impacto do ciber ataque. Podemos esperar um endurecimento das autoridades e das leis no curto prazo.
Olha a treta, reportada pelo Brian Krebs: DarkSide Ransomware Gang Quits After Servers, Bitcoin Stash Seized. O grupo DarkSide declarou recentemente que encerrou suas operações de "Ransomware-as-a-Service" e que iria liberar as chaves de criptografia para as vítimas. De fato, devido a reação das autoridades americanas, vários operadores de ransomware, além do grupo DarkSide, estão evitando chamar a atenção e até mesmo derrubando suas operações.
Olha agora essa lambança: mesmo após ter reestabelecido as suas operações, no dia 18/5 a Colonial Pipeline teve que novamente tirar seus sistemas do ar como parte dos esforços de melhoria da segurança do seu ambiente.
A propósito, deixo aqui o meu desabafo com a péssima e vergonhosa versão dessa noticia divulgada pelo G1, que tem como título infeliz "O ataque de hackers a maior oleoduto dos EUA que fez governo declarar estado de emergência" e, para piorar, disse o absurdo de que "Um grupo de hackers desconectou completamente um oleoduto e roubou mais de 100 GB de informações". Só para deixar bem claro: os ciber criminosos não desligaram o sistema dos oleodutos, quem fez isso foi a própria empresa, após ser invadida pelo ransomware.
Eu já sou da opinião de que a expressão "ataque de hacker" traz um entendimento totalmente errado do que representa uma infeção por vírus ou ranwomware - o que normalmente acontece simplesmente porque um usuário clicou em link malicioso ou a empresa estava com sistemas vulneráveis. Mas, ao dizer que o sistema foi desconectado pelo grupo de ciber criminosos, mostra que o reporter não fez um trabalho mínimo de ler e entender o que recebeu das suas fontes. Os ciber atacantes por trás de grupos de ransonware tem como objetivo simplesmente ganhar dinheiro na base do roubo de arquivos, sem objetivo de paralisar infraestruturas críticas (ok, infelizmente isso pode acontecer como um efeito colateral do ciber ataque, como foi nesse caso da Colonial Pipeline).
PS: Tais ciber ataques, que causam um impacto significativo, acabam atraindo muita atenção da imprensa, que corre para escrever notícias sensacionalistas sobre o tema. Essa imagem, do "ciclo do pânico", vale para a vida real e também para as notícias sobre ciber segurança divulgadas na imprensa:
A Closer Look at the DarkSide Ransomware Gang - ótimo artigo do Brian Krebs, que inclui screenshots mostrando como foi a negociação de resgate feita por uma empresa (outra vítima) com o grupo do DarkSide
34 grupos de ransomware vazam na dark web dados roubados: Segundo um levantamento da empresa DarkTracer, compartilhado via Twitter, 34 operadores de ransomware vazaram os dados roubados de 2.155 empresas na dark web. Entre os cinco principais operadores estão os grupos do ransomware Conti (com 338 vazamentos de dados), o Sodinokibi/REvil (com 222 vazamentos), DoppelPaymer (200 vazamentos), Avaddon (123 vazamentos) e Pysa (com 103 vazamentos de dados).
O primeiro parágrafo desse artigo tem um ótimo resumo do que aconteceu: "Em 7 de maio, o ransomware atingiu a Colonial Pipeline, que opera o maior oleoduto de combustível da costa leste dos Estados Unidos. Os funcionários tiveram que desligar alguns sistemas de informação, em parte porque alguns computadores estavam criptografados e em parte para evitar que a infecção se propagasse. Isso causou atrasos no fornecimento de combustível ao longo da Costa Leste [dos EUA], gerando um aumento de 4% nos contratos futuros de gasolina."
Existem algumas datas comemorativas relacionadas a segurança da informação e que, portanto, podemos aproveitar em eventos e campanhas de conscientização.
Eu criei uma lista com as principais datas que identifiquei:
Eu esqueci alguma data? Coloca aí nos comentários!
A propósito, nós mantemos uma página no site do Garoa com todas as "datas especiais" relacionados ao mundo nerd, geek e de tecnologia. Dá uma olhada lá ;)
PS: tem um vídeo mais curto, só com a cena da conversa sobre o WiFi: Peanut Needs Wi-Fi.
O Jeff Dunham é um ventríloquo super talentoso, com diversos vídeos divertidíssimos em seu canal no Youtube, aonde ele interage com diversos personagens (as vezes, 2 ao mesmo tempo).
Nesse quadro, o personagem Peanut pergunta para o Jeff quais são as senhas do wi-fi, pois ele as trocou por segurança ("security maintenance"), e escolheu senhas não usuais (pois usava 1234). Peanut recebe respostas como "Eu não posso te dizer" ("I can't tell you"), "Eu não lembro" ("I don't remenber"), "Você tem que adivinhar isso", ("You have to guess it") e "Quem está perguntado?" ("Who is asking?").
Eu gostei tanto do vídeo que decidi fazer um post só para ele <3
A propósito, a senha do celular dele é "Pergunte para a sua mãe" ("Ask your mother").
Hoje, 06 de Maio, é comemorado o Dia Mundial da Senha ("World Password Day"), uma data que é celebrada todo ano na primeira quinta-feira de Maio.
Ou será que deveríamros chamar essa data de "dia mundial do post-it"? Kkkkkkkkk....
Essa data foi criada para ajudar a lembrar as pessoas sobre a importância de tomar os devidos cuidados com a segurança de nossas senhas, afinal elas são nossa principal medida de proteção e também um dos principais alvos dos golpes e ataques cibernéticos que acontecem no mundo.
Segundo o pessoal da NordPass, que possui uma solução para armazenamento de senhas, cada pessoa tem em média 100 senhas em vários sites e serviços. Pode parecer muito, mas se você começar a contar todas as suas senhas do dia-a-dia, do seu Gmail até as diversas senhas de cada um dos seus cartões bancários, rapidamente você vai entrar no desespero. Na última vez que eu tentei fazer isso, deu um branco e eu comecei a esquecer as senhas!
Além disso, ainda segundo a NordPass, as pessoas ainda têm o costume de utilizar senhas fáceis de serem adivinhadas, como por exemplo“123456789”, as palavras "password" e “senha”. Fazendo um levantamento com mais de 275 milhões de senhas vazadas, eles identificaram as 10 senhas mais utilizadas em 2020:
123456
123456789
picture1
password
12345678
111111
123123
12345
1234567890
senha
Não custa nada lembrar algumas dicas básicas para protegermos nossas senhas:
Não use senhas óbvias! Evite sequências de letras e/ou números, datas e nomes de pessoas ou animais. Evite palavras comuns no vocabulário, aquelas facilmente encontradas em dicionário. Evite também combinações facilmente digitáveis em teclados (como “QWERTY” e "1Q2W3E4R");
Jamais escolha uma senha baseada em dados pessoais, como seu número de telefone, data de nascimento ou nome;
Ao criar suas senhas, misture letras maiúsculas com minúsculas, números e caracteres especiais (como o ponto, vírgula, traço, etc);
Não use a mesma senha em sites diferentes. Assim, se uma senha vazar, os criminosos vão testar elas em vários outros sites, e assim vão conseguir invadir várias contas suas!
Não anote as suas senhas. Por mais que você acha que seu caderninho esteja bem escondido, mais cedo ou mais tarde alguém vai achar!
Sempre que possível, use o segundo fator de autenticação oferecido pelo site (normalmente por SMS, e-mail ou aplicativo no celular).
#WorldPasswordDay
Adicionado em 06/05: Olha que legal, curto e objetivo, esse vídeo que o pessoal do SANS Institute publicou para celebrar o World Password Day:
PS (adicionado em 06/05): Como disse um amigo fã de futebol, "Até senha tem mundial!". #entendedoresentenderão
Desculpem o desabafo, mas na grande maioria das vezes que vemos qualquer reportagem na imprensa noticiando um "ataque de hacker" contra alguma empresa, na maioria das vezes...
O ataque foi feito por um ciber criminoso, não um hacker;
O suposto ataque tem pouca ou nenhuma complexidade.
Isso é mais gritante quando a imprensa aborda um incidente causado por invasão e ransomware, que bloqueia os servidores, dados e sistemas da empresa, além de ameaçar vazar informações internas. Por exemplo, nas recentes infecções por ransomware na Quanta, fabricante de produtos Apple, e do Tribunal de Justiça do Rio Grande do Sul.
Ao noticiar um "ataque hacker", nesses casos, o correto seria a manchete dizer que aconteceu uma falha de segurança na infraestrutura da empresa, ou um erro rudimentar. A manchete, provavelmente,deveria ser:
“Um usuário clicou no phishing e infectou sua máquina e toda a rede da empresa com vírus“;
"Time de tecnologia não atualiza seus sistemas e deixa servidor vulnerável exposto na Internet, para qualquer um invadir";
"Funcionário usa senhas fácil de adivinhar e tem seu computador invadido".
Um relatório da Kaspersky destaca a relevância dos ciber ataques e fraudes contra instituições financeiras na América Latina.
O estudo traz alguns dados interessantes:
Mais de um terço dos ataques direcionados (targeted attacks) que visam instituições financeiras foram criados na América Latina (37%);
39% das tentativas de ataque direcionado com motivação financeira estão localizados na AL;
Além das ameaças criadas localmente, a região também é alvo de campanhas estrangeiras, como o grupo Lazarus;
As famílias de trojans mais populares na região são a ClipBanker (14%), CliptoShuffler (9%) e Emotet (7,7%);
Três famílias de trojans brasileiros estão entre o top 10 mundial: Banbra, BestaFera e Chepro. Todas elas realizarem fraudes acessando os dispositivos das vítimas remotamente para burlar as autenticações de dois fatores dos bancos;
Pelo menos cinco novos golpes criados no Brasil foram exportados a outras partes do mundo em 2020.
Antes de mais nada, não custa reforçar a mensagem: a pandemia do novo Coronavírus é uma tragédia mundial, que em mais de um ano tem causado diversos impactos nefastos na vida de todo mundo. Não tem sido fácil, e todos tem sofrido com as consequências da pandemia - de diversas formas.
Para os hackerspaces também não tem sido um momento fácil. Afinal, os hackerspaces surgiram com a proposta de oferecer um espaço físico para as pessoas se encontrarem e trocarem conhecimento. Em tempos de Covid-19, com a prioridade sendo a proteção da saúde e da vida, nossos espaços foram fechados.
Um hackerspace fechado significa menos atividades, e por tabela, menor interação com a comunidade - mesmo mantendo encontros online. Como os hackerspaces são mantidos por doações da comunidade e dos frequentadores do espaço, o isolamento social causou uma queda abrupta na arrecadação. Além de mensalidades, a comunidade costumava contribuir com doações esporádicas, com uma pequena receita na compra de comes e bebes enquanto frequentavam o espaço, e na compra de recordações, como camisetas e adesivos. Quando você depende de doações, cada centavo conta.
Espaços vazios continuam tendo contas para pagar - principalmente o aluguel do espaço, a maior despesa que os hackerspaces costumam ter. E manter o controle das contas sempre foi um desafio para todos os hackerspaces, mesmo antes da pandemia.
Nesse cenário de atual, aonde ainda não conseguimos ter perspectivas de melhora, diversos hackerspaces optaram por devolver sua sede, perdendo seu espaço. A expectativa é voltarem a alugar um espaço e retomar suas atividades quando a pandemia acabar (ou melhor, quando estiver sob controle e voltarmos a ter uma vida próxima ao normal que conhecíamos). Outros hackerspaces, como o Garoa em São Paulo e o LHC em Campinas, continuam lutando para manter sua sede, graças a contribuições da comunidade e, as vezes, com ajuda de uma pequena reserva financeira.
É claro que existem prioridades pessoais e até mesmo sociais muito relevantes atualmente, quando vivemos um cenário de crise econômica, perda de empregos e fechamento generalizado dos pequenos comércios. Mais do que nunca, a sociedade precisa se unir numa corrente de apoio e, sempre que possível, ajudar os menos afortunados.
Mas, se sobrar um pequeno dinheirinho, não custa pedir: ajude o hackerspace da sua cidade. <3
A propósito, se você puder colaborar com o Garoa Hacker Clube, o primeiro hackerspace brasileiro localizado em São Paulo, veja aqui como contribuir. Ou siga o QR Code abaixo: