Os ataques de ransomware estão super na moda e tem atingido empresas de todos os portes e países. Por isso, esse é o melhor momento para relaxarmos com a música do ransomware ("The Ransomware Song (Just Blame Math)"), criada pelo Forrest Brazeal::
A letra está na descrição do vídeo:
One day I asked my teacher, What use is math to me? She answered: When you're older, some day my boy you'll see... There's a world of computer systems out there Full of valuable data and not secured with care And you can make a fortune in ransomware...
With a little bit of math! It's called encryption, Just a little bit of math, Cause a conniption; Lock the data, hide the key; They'll pay up eventually, It's the power of math.
Ransomware is big now Because it's organized You can buy it as a service And sell it for a prize There's a whole world of tempting targets to hack - Governments, hospitals, schools to attack And they pay up in Bitcoin, hard to trace back;
`Cause it's just math! We call it crypto! Just a...actually a whole bunch of math No need to tiptoe, Hackers whisper, don't be nervous, We take pride in customer service...
Well then I told my teacher, I'm feeling terrified; How can we protect ourselves from all this cybercrime? She said, Don't click weird links, or use "password123". Make offline backups, invest in security. And that's when I realized how screwed we might be...
Just do the math! So many systems If they all took a bath Wouldn't we miss them?
Next time there's no meat or water or gas And we slide a little closer to the day of wrath You can blame IT, or some Russian sociopath But personally, I blame math.
O golpe está ai! E esse caso está bem caprichado, pode enganar muita gente!
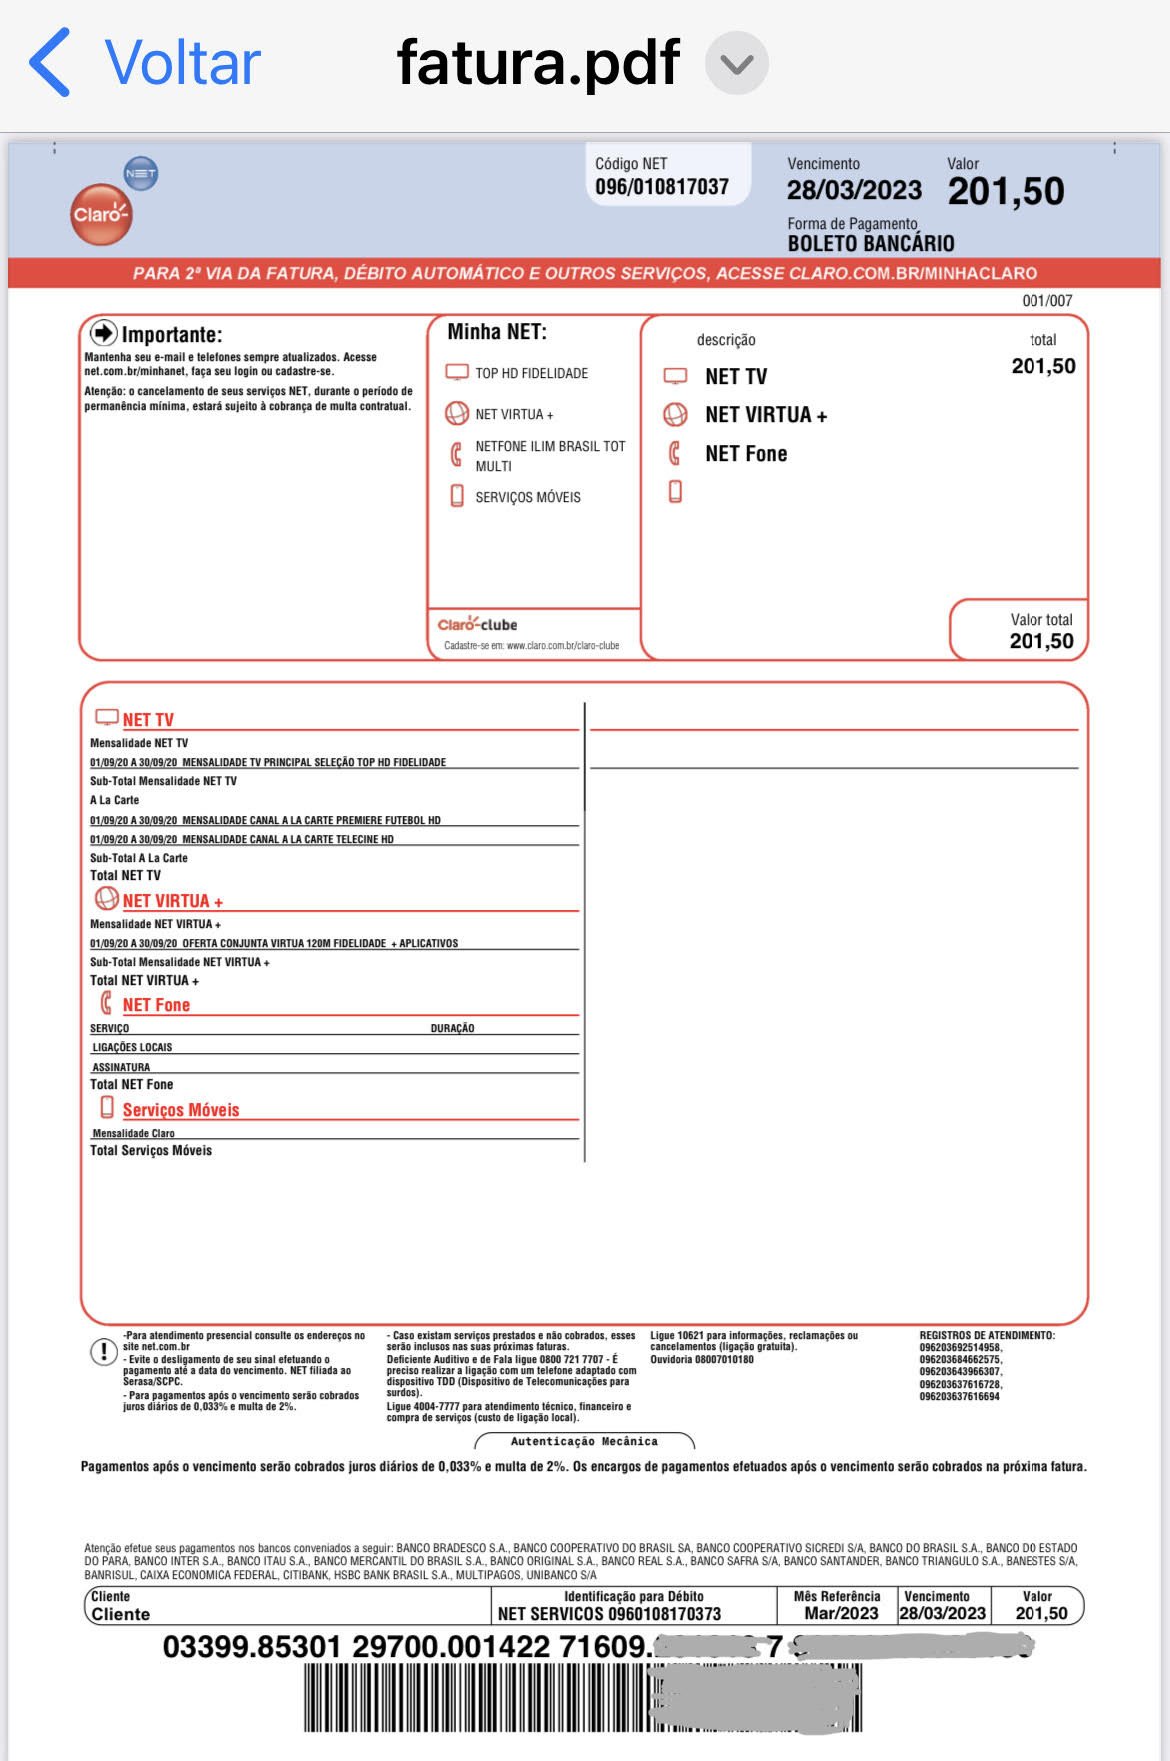
Os fraudadores estão enviando e-mails em nome da Claro com uma falsa notificação de que consta uma fatura em aberto. A mensagem vem com um boleto em PDF em anexo, para o cliente realizar o pagamento pendente.
A primeira vista o e-mail parece legítimo, pois tem um design caprichado e sem os tradicionais erros de Português. Ele também apresenta o nome completo do cliente e o endereço de e-mail usado pelo remetente (relacionamento@minhaclaroresidential.com) foi escolhido de forma a fazer referência a marca da Claro e a central de relacionamento, então pode facilmente enganar as pessoas mais distraídas.
Com tantos detalhes convincentes, a reação é abrir o PDF da segunda via da fatura que veio junto com a mensagem e pagar logo o boleto da fatura pendente.
Nessa hora vem a última pista que pode salvar o cliente desse golpe! É um pequeno detalhe, que provavelmente a maioria das vítimas desconhece e não iria conferir: o início do código de barras indica que esse é um boleto bancário emitido pelo Bradesco (banco 237), e não é uma conta de consumo, típica das operadoras de telefonia.
De fato, a melhor dica nesses casos, é conferir o código de barras! Quando o boleto é fake, ele foi emitido por uma pessoa com conta corrente em algum banco, logo os primeiros números do código de barras é o identificador do banco emissor daquele boleto (por exemplo, 341 se for um boleto do Itaú, 237 se for do Bradesco, 033 do Santander, etc). No boleto real da Claro, por ser uma conta de consumo, os primeiros dígitos são um identificador específico da Claro, no caso 846 ou 848. O mesmo vale para uma conta da Vivo, da TIM, da concessionária de energia elétrica, etc. Cada uma dessas empresas tem um identificador único, diferente dos números associados aos bancos.
Mas, para ser sincero, eu até pensei que eventualmente o boleto poderia ser do Bradesco, caso tivesse sido emitido por uma empresa de cobrança, que poderia ser parceira da Claro. Aí é hora de chamar o VAR... Pelo menos no caso do boleto que eu recebi, o valor da cobrança era diferente do quanto eu costumo pagar mensalmente na fatura pelos serviços da Claro. E, por final, eu conferi que não tinha faturas em aberto junto a operadora.
Minha dica final: Se você recebeu uma cobrança por e-mail, mesmo que pareça legítima, antes de pagar ligue para a empresa através de seus canais oficiais e confirme se tem conta em aberto.
Um colega também recebeu uma fatura falsa, em nome da Claro, mas que nesse caso reproduzia com mais detalhes a aparência de uma fatura real (veja abaixo). Nesse caso, além do código de barras indicar que é um boleto bancário, emitido pelo Santander (código 033), o campo do nome do cliente está com uma informação genérica. São duas pistas que, provavelmente, não seriam percebidas por um usuário leigo. (adicionado em 29/03/2023)
Aproveitando um texto divulgado pela própria Claro, veja algumas dicas para ajudar a verificar se você recebeu uma fatura verdadeira ou falsa:
Confira se suas informações cadastrais estão corretas, como o nome completo, endereço e código de identificação como cliente (no caso da Claro, seu "Código NET", ou o "Número da Instalação" numa conta de luz da ENEL, por exemplo);
Verifique se a data de vencimento está de acordo com a data que costuma vir suas faturas;
Verifique se o valor condiz com o que você paga normalmente;
Confirme se as informações sobre o plano e/ou produto contratado estão corretas;
Verifique o código de barras;
No caso de faturas em nome da Claro:
Certifique que o endereço de e-mail do remetente (na mensagem aonde você recebeu o boleto) é faturadigital@minhaclaro.com.br;
O PDF da fatura exige uma senha de proteção para ser aberto (os 5 primeiros dígitos do CPF ou CNPJ).
Um novo golpe está se popularizando, aonde os criminosos usam engenharia social aproveitando que muitas pessoas ainda não estão completamente familiarizadas com o uso do Pix, o novo sistema de pagamentos instantâneos do Banco Central.
Os fraudadores aproveitam da funcionalidade de agendar uma transferência via Pix e, assim, enviam um recibo de um pix agendado para a vítima, dizendo que fizeram a transferência por engano. A vítima acredita que o pagamento foi feito e o fraudador pede para ela devolver o valor.
Detalhe: atualmente os bancos não tem obrigatoriedade de notificar o destinatário de um Pix, quando ele for agendado. Por isso, a instituição pagadora (o banco aonde o fraudador agendo a transferência) armazenam as informações da transação (como se, por exemplo, colocassem ela em alguma espécie de fila) e só realizam ela no dia prometido. Então, para aplicar esse golpe, provavelmente os fraudadores enviam diretamente para a vítima apenas o comprovante de agendamento do Pix - e a vítima cai no golpe pois não confere a data de realização da transação e nem verifica o extrato para confirmar que o suposto dinheiro da transação caiu na conta.
Vejam por exemplo um relato que está circulando em alguns grupos de whatsapp:
“Ontem lá no trabalho a tarde minha colega recebeu um pix de 250 reais mas estava na opção agendada
Ela ficou sem entender, de quem tinha feito, logo em seguida ela recebeu um zap de uma pessoa desesperada falando que tinha feito um PIX errado e caiu na conta dela, e se ela podia devolver com urgência pq alguém dela estava esperando esse dinheiro.
Minha colega na hora ficou tão aflita devido o desespero da pessoa que quase transferia, mas ainda bem que estávamos com ela pois tinha um grande detalhe:
PIX agendado para o dia 15 no caso ia cair hoje 16, então percebemos que isso é um novo golpe, então falamos para ela, para dizer a pessoa que iria devolver mas quando o dinheiro estiver na conta dela, pois ainda estava agendado!
Pois o dinheiro não entrou e a pessoa bloqueou ela”
Para quem é da época de fazer depósitos no caixa eletrônico, já existia um golpe semelhante: o fraudador fazia um depósito em uma conta, mas colocava no caixa eletrônico um envelope vazio. O crédito do valor declarado do suposto depósito aparecia no extrato da vítima, mas como os envelopes só eram abertos no final do dia, somente no dia seguinte a vítima descobria que nenhum depósito foi processado.
Moral da história? Sempre tome muito cuidado se alguém pedir para você devolver um valor transferido para a sua conta. Só faça isso após ter certeza de que realmente recebeu esse dinheiro. Verifique no seu extrato para confirmar o credo em conta e, na dúvida, procure o seu banco.
Atualização (28/06): Segundo o Banco Central, essa descrição não passa de boato porque esse formato de golpe não pode ser executado. O recebedor de um Pix agendado só recebe a notificação quando o dinheiro cai na conta, não no momento do agendamento.
Após receber mais de 200 indicações, na sexta-feira 18 de junho a Womcy (Latam Women for Cybersecurity), em parceria com a Women in Security & Resilience Alliance (WISECRA), anunciou os nomes das 50 mulheres que foram eleitas como "'Top Women in Cybersecurity Latin America 2021". Este é o segundo ano do concurso, que elege as mulheres mais influentes no mercado de segurança da América Latina.
A seleção das candidatas foi baseado em 5 critérios:
Ter atingido um alto nível de conquista, conforme determinado por padrões nacionais ou internacionais;
Promovido uma causa social ou humanitária com impacto regional ou nacional, em um papel de liderança;
Conseguido reconhecimento como especialista ou líder em um domínio específico dentro da cibersegurança;
Surgido como pioneira em um setor novo ou não tradicional (inclusive como a primeira em um campo específico);
Contribuído de maneira significativa para eventos na região da América Latina.
Das 50 mulheres eleitas, 12 delas são brasileiras \o/
Devido a falta de profissionais do sexo feminino no mercado de segurança e a cultura machista desse mercado, a participação feminina é muito baixa. Por isso mesmo, é extremamente importante que as mulheres interessadas em trabalhar nessa área identifiquem profissionais que possam servir como referência e exemplo de sucesso na carreira.
Embora seja, minoria, as mulheres tem presença marcante no mercado de tecnologia e no de segurança, e muitas delas conseguem atingir um merecido destaque na carreira. Felizmente, o mercado de trabalho e as empresas também estão amadurecendo e valorizando a diversidade, e com isso a participação feminina no trabalho, nos postos de liderança e até mesmo nos eventos tem crescido consideravelmente.
Neste Domingo, 13/06, o jornal Folha de São Paulo publicou uma reportagem sobre um golpe que tem ocorrido com muita frequência atualmente (e há pelo menos um o 2 anos): o roubo de aparelhos celulares seguido pelo acesso as contas bancárias para roubo do dinheiro.
Segundo a reportagem, em São Paulo existem diversas quadrilhas especializadas em furtar os aparelhos celulares com o propósito específico de acessar os aplicativos bancários para subtração de valores das contas das vítimas. O principal alvo dos criminosos são os aparelhos que já estão desbloqueados pelos próprios usuários - e isso é super fácil de conseguir hoje em dia: com as pessoas que andam na rua distraídas usando o seu celular ou com os motoristas parados no trânsito, usando o Waze (basta um motoqueiro passar de lado, enfiar a mão pela janela e quando você percebe, seu celular já foi embora - desbloqueado).
O roubo de celulares é super frequente: na cidade de São Paulo, aonde são roubados pelo menos 527 celulares por dia (ou seja, um celular a cada 3 minutos). Segundo um levantamento do TecMundo, a Polícia Civil de São Paulo devolveu 1.907 celulares roubados aos seus donos no 1° semestre de 2021. Em 2020, o portal Mobile Time estimou que 102,4 milhões de celulares já haviam sido furtados ou roubados (com base em 2 mil pessoas entrevistadas).
Mas, nesse caso, estamos falando de quadrilhas especializadas em roubar celulares, preferencialmente desbloqueados, com o objetivo específico de acessar a conta bancária da vítima e transferir todo o dinheiro dela pelo app do banco. Os criminosos também se aproveitam da agilidade do Pix para transferir todo o saldo da conta da vítima e pulverizar em vários contas em nome de laranja. Se possível, o criminoso ainda pede empréstimo pelo app para conseguir roubar mais dinheiro ainda! Mesmo com as proteções de bloqueio do celular e o uso de biometria e senhas no app dos bancos, esse golpe está muito frequente, e assusta suas vítimas.
Ainda segundo a reportagem da Folha, os bancos não têm ressarcido as vítimas quando a fraude ocorre com o uso da senha pessoal, argumentando que ouve falha do cliente: "a obrigação dos clientes é guardar a senha. Se vazou, é porque a pessoa foi displicente na guarda".
Com o acesso ao celular, os criminosos também podem aproveitar que alguns apps de e-commerce mantém os dados de cartões salvos e não pedem senha de acesso, incluindo apps de delivery. Com isso, eles realizam diversas compras em nome da vítima.
Olha essa frase "matadora" reproduzida pela reportagem da Folha: "Isso está sendo feito por meio de um exército de hackers".
Na verdade, o golpe costuma ser muito mais simples, baseado na boa e velha engenharia social, combinada com péssimos hábitos de segurança da maioria da população. Os criminosos buscam uma forma de descobrir a senha do aparelho e do banco, e assim, conseguem concretizar a fraude. Em muitos casos, a senha é fácil de ser adivinhada ou está anotada no aparelho.
Com o celular roubado em mãos, se ele estiver desbloqueado os criminosos podem aproveitar para alterar a configuração de descanso de tela, para que ele não bloqueie por tempo de inatividade. Caso contrário, se o celular estiver bloqueado, os criminosos tentarão descobrir a senha de desbloqueio do aparelho.
E como eles conseguem descobrir as senhas das vítimas e realizar as transferências bancárias? Os bancos e a polícia são unânimes em apontar más práticas dos usuários nos cuidados básicos de segurança, que são explorados facilmente pelos criminosos, além da facilidade de explorar os recursos de recuperar senhas.
Uso de senhas fáceis: Esse é o principal problema. Afinal, as senhas de desbloqueio de celular e do app bancário costumam ser senhas numéricas curtas, de 4 ou 6 números. Junte a isso o fato de que a grande maioria das pessoas usa senhas fáceis de serem adivinhadas, como datas comemorativas (data de nascimento) e sequencias numéricas triviais (como 1234, 0000, etc). Além disso, é muito comum o reuso da senha: a mesma senha sendo utilizada em sites e aplicativos diferentes. E isso acontece também com a senha do banco: muitas pessoas usam a mesma senha em vários bancos diferentes, e se bobear, ainda vão usar essa mesma senha para desbloquear o celular. Dessa forma, se o criminoso descobrir uma única senha da vítima, conseguem ter acesso a muita coisa em seu aparelho;
Anotar a senha no aparelho celular: É comum que os usuários acabem armazenando suas senhas no próprio aparelho, anotadas em um bloco de notas, salvas no navegador ou até mesmo compartilhando suas senhas em mensagens instantâneas, no Whatsapp. Por isso, os criminosos usam o recurso de busca no aparelho para procurar por senhas. Para piorar, quando a pessoa usa uma data de nascimento como senha, o criminoso consegue descobrir a data olhando nos apps com documentos de identificação, como a carteira de motorista digital;
Recuperação da senha: Se o criminoso tiver dificuldade de adivinhar a senha, ele tenta recuperá-la, um recurso que pode ser facilmente explorado pelos fraudadores com acesso ao aparelho - afinal, a senha nova provavelmente será enviada por SMS ou e-mail, que o criminoso conseguirá visualizar no celular da vítima. Se o celular estiver desbloqueado, ele pode acessar seus e-mails (pois normalmente os apps ficam acessíveis sem senha) para pedir o reset das senhas de apps e serviços que você utiliza, que normalmente vão para o e-mail cadastrado (aquele que já está aberto no seu celular, lembra?). Se o reset de senha for por SMS e o celular estiver bloqueado. não tem problema: o criminoso simplesmente coloca o chip SIM em outro aparelho, dele mesmo, e acessa os sites e apps para pedir a recuperação da senha. Nesse caso, o SMS usado para recuperar a senha vai para o celular do criminoso. O envio de senhas por SMS é um recurso de 2o fator de autenticação muito popular, e nessa hora ele mostra sua fragilidade :(
Phishing para roubar a senha do celular: É comum que as vítimas, após terem seu celular roubado, comecem a receber mensagens de phishing simulando os alertas de que o celular foi encontrado. Esse golpe é muito usado para roubar a senha do iCloud ou Google Play, como por exemplo no recurso "Find my iPhone", da Apple. Ao acessar o link da mensagem, a vítima cai em um site falso e fornece sua senha para o criminoso;
É muito fácil burlar a biometria do seu aparelho celular: Para ser sincero, a biometria do seu aparelho é uma facilidade de uso, uma conveniência ou um "fru-fru", se preferir chamar assim. Ela não é um recurso de segurança, já que pode ser facilmente burlada. Isso porque, após algumas tentativas de leitura da sua digital ou face sem êxito, o aparelho pede a sua senha numérica. Se o criminoso descobre a senha do aparelho, ele consegue burlar a validação biométrica e, até mesmo, cadastrar a biometria dele no seu aparelho! E, pior ainda: a biometria do celular dá uma falsa sensação de segurança, pois o usuário acredita que seu app está protegido por biometria, quando na verdade esse recurso pode ser burlado facilmente.
Além disso, também existem especulações de que os criminosos possam ter acesso a alguma ferramenta ou técnica de jailbreak, ou explorar alguma vulnerabilidade para conseguir o acesso a aparelhos bloqueados - mas não há evidências sobre isso. Pelo contrário, os bancos e policiais que investigam esse crime são unânimes em apontar a fragilidade nas senhas. Eu também sou partidário da explicação mais simples: os criminosos tem uma pilha enorme de celulares roubados, e se não conseguirem descobrir a senha, simplesmente deixam o celular de lado e partem para o próximo aparelho na pilha.
O Procon-SP tomou as dores e questionou os bancos, a Febraban, as operadoras de telefonia e as fabricantes de celulares. Como resposta, ouviu que os aplicativos dos bancos oferecem os níveis necessários de segurança, mas os golpes acontecem por descuidos dos próprios clientes. Como resultado preliminar dessas conversas, o Procon teve a idéia de criar uma espécie de "central" para facilitar e agilizar o bloqueio de celulares roubados. A idéia deles é permitir que a vítima bloqueie seu aparelho, sua linha e suas contas bancárias rapidamente, logo após o roubo. A idéia parece boa, mas se não for feita com cuidado, alguém mal intencionado poderia solicitar o bloqueio da conta de outras pessoas.
Atualização em 07/07: Finalmente caiu a ficha da imprensa e eles perceberam que a fraude acontece porque os criminosos conseguem descobrir as senhas. A própria Folha de São Paulo publicou uma reportagem com o depoimento de um criminoso, que explica como consegue desbloquear os celulares - sem mágica, com pura engenharia social:
"(...) para conseguir o desbloqueio dos aparelhos, ele [o criminoso] retirava o chip do aparelho furtado e inseria-o em um outro aparelho desbloqueado. Na sequência, passava a fazer pesquisas nas redes sociais (especialmente Facebook e Instagram) para saber qual conta estava vinculado àquele número de linha. Na sequência, passava a procurar o endereço de email que a vítima utilizava para fazer o backup do conteúdo do aparelho, especialmente em nuvens a iCloud e Google Drive, procurado primeiro pelas extensões @gmail.com. Ao baixar as informações da nuvem no novo aparelho, passa a procurar ali informações ligadas a palavra “senha” e, segundo dele, obtém geralmente os números e acesso do celular e das contas bancárias. Ao obter essa informação, devolve o chip ao telefone celular da vítima e, com as senhas em mãos, repassa o aparelho para membro da quadrilha responsável pelo acesso às contas e transferência de tudo o que conseguir para contas bancárias de laranjas."
Outro detalhe interessante, exposto na reportagem da Folha: Quando conseguem roubar um aparelho celular desbloqueado, os criminosos acionam a câmera para impedir o travamento automático da tela. Em seguida, eles acionam o modo avião, para evitar o rastreamento.
Como evitar esse golpe?
Evite andar na rua usando o celular. Jamais use em vias públicas. Quando estiver andando, deixe ele guardado e só use em lugares seguros. Se estiver no carro, deixe o aparelho em um local mais escondido, longe da vista de quem está de fora do carro, ou no centro do painel;
Tenha dois celulares, um para o uso no dia-a-dia e outro só para uso com apps bancários e de compras online. Deixe o celular com apps bancários em casa e desinstale os aplicativos bancários do seu celular principal, de uso diário (com suas redes sociais, mapas, apps de comunicação etc);
Abra uma conta corrente em um outro banco, que vai ser a "conta do ladrão". Você pode optar, por exemplo, por um banco sem tarifas, e deixe nessa conta um pequeno saldo, com dinheiro suficiente para gastos emergenciais do dia-a-dia;
Cuide com carinho das suas senhas. Use senhas fortes, difíceis de serem adivinhadas, e não use a mesma senha em sites e apps diferentes;
Tenha cuidado redobrado com as senhas bancárias. Não use combinações numéricas óbvias (como datas e sequencias numéricas), use senhas diferentes para o cartão e para o app (nem senhas parecidas) e, se tiver conta em mais de um banco, use uma senha para cada, não reuse suas senhas bancárias!
Não anote suas senhas, nem compartilhe com outras pessoas. Não anote em blocos de notas, nem salve em apps. Se precisar compartilhar uma senha via WhatsApp, apague ela após a outra pessoa visualizar, assim pelo menos ela não aparece no seu histórico de conversas;
Não salve senha em navegadores e sites, através do nefasto recurso de "lembrar/salvar senha". Apesar da facilidade, qualquer pessoa com acesso ao aparelho consegue visualizar essas senhas salvas;
Não guarde fotos de documentos pessoais no seu celular, como carteira de identidade, CNH e nem mesmo fotos de seus cartões de crédito;
Coloque senha no seu chip SIM, para que ele não possa ser utilizado em outro aparelho e evitar que os criminosos consigam recuperar suas senhas;
Evite armazenar dados pessoais em seu celular, pois eles podem ser utilizados para descobrir suas senhas (nem deveria, né?) e também para obter mais informações sobre a vítima (você);
Habilte a opção de bloqueio de tela do celular, e sempre que possível deixe na configuração para bloqueio automático de forma rápida (por exemplo, 30 segundos) e com uso de senha alfanumérica;
Desabilite a notificação de mensagens no celular quando ele estiver com tela bloqueada. Assim o criminoso não consegue enviar SMS de recuperação de senha mesmo com seu celular bloqueado;
Verifique e diminua seus limites para transferência. Vários bancos permitem que você altere os seus limites diários de transferência bancária e via Pix. Se possível, diminua esses limites para valores bem baixos;
Se tiver o seu aparelho roubado:
Avise o seu banco imediatamente assim que tiver o seu celular roubado e peça para ele desabilitar o acesso na sua conta a partir do aparelho roubado;
Apague os dados do seu aparelho, remotamente (esse recurso existe para Android e iPhone);
Avise sua operadora e peça para bloquear sua linha e o IMEI do aparelho;
Ladrões de SP podem estar abrindo iPhones com ‘checkra1n’ - Eu achei essa matéria muito especulativa, além do que ela não deixou claro de onde essa informação partiu, nem deu evidências. de que essa tática é usada pelos criminosos. A própria reportagem entra em contradição nesse trecho: "Apesar disso, uma das perguntas da FAQ do projeto é “Perdi minha senha. O checkra1n pode desencriptar meus dados ou obter acesso a um dispositivo bloqueado?” A resposta é “não”."
'Consigo desbloquear todos os modelos de iPhone', diz criminoso que invade contas bancárias (Folha de São Paulo) - Segundo relatos de um criminoso identificado em uma das maiores operações desencadeadas pela polícia paulista contra quadrilhas especializadas em invadir contas bancárias após o furto de celulares, a técnica utilizada é bem simples. Conforme descrito pelo delegado responsável pelas investigações, para conseguir o desbloqueio dos aparelhos, o criminoso retirava o chip do aparelho furtado e inseria-o em um outro aparelho desbloqueado. Através das redes sociais, era identificada a conta vinculada àquele número de linha e o endereço de email que a vítima utilizava para fazer o backup do conteúdo do aparelho, especialmente em nuvens a iCloud e Google Drive. Após baixar as informações da nuvem no novo aparelho, o criminoso conseguia procurar informações ligadas à palavra “senha” e, assim, obter os números e acesso do celular e das contas bancárias.
Uma reportagem recente do portal 6 Minutos falou sobre o caso que aconteceu com o influenciador financeiro Murilo Duarte, dono do canal Favelado Investidor: um fraudador entrou em contato com seus seguidores oferecendo para investir dinheiro para eles.
O fraudador, inicialmente, criou um perfil fake no YouTube para se passar pelo dono do canal, usando o mesmo nome e mesma foto do perfil real. Com essa conta, o fraudador passou a comentar os vídeos do canal e entrava em contato direto com os demais usuários, passando um número de WhatsApp aonde ela pedia para transferir dinheiro que ele (o fraudador) iria realizar investimentos para ela.
Para evitar esse golpe, a primeira coisa é sempre desconfiar. Desconfie de promessas de ganho de dinheiro fácil. Ao ser contactado por alguém, tente verificar se é a pessoa real, se o perfil não é fake.
PS: Eu procurei alguma informação sobre esse golpe no perfil do Favelado Investidor no Twitter e no seu canal do YouTube, mas não encontrei. Mas, na minha busca, achei essa notícia de janeiro do ano passado em que um perfil falso no Instagram, em nome do Mercado Bitcoin, tentava aplicar golpes nos clientes da empresa, oferecendo lucros de 30% para depósitos em Bitcoin. Achei interessante citar isso para lembrar que esses golpes não são novidade.
A imprensa correu para anunciar e repercutir aquele que foi considerado o maior vazamento de senhas de toda a história: cerca de...
8,4 bilhões de senhas
... que foram expostas em um arquivo com 100GB que foi publicado em um fórum online, com o nome de 'RockYou2021. Isso é quase o dobro de senhas do que a população do planeta!
Segundo a CyberNews, o arquivo é simplesmente o compilado de senhas obtidas de diversos vazamentos pré-existentes, fato confirmado pelo Troy Hunt. O Troy Hunt, que é o responsável pelo excelente site Have I Been Pwned, foi além: segundo ele, além de senhas de vazamentos anteriores, essa coletânea também é inflada por alguns conjuntos de palavras ("dicionários") pré-existentes, incluindo todas as palavras da Wikipedia e de livros disponíveis online no projeto Gutemberg. Ou seja, muitas informações nesse arquivo nem ao menos são senhas reais.
Além disso, vale destacar que esse arquivo é apenas uma grande (gigante!) coletânea de senhas, sem usuários associados a elas. Isso diminui muito o seu potencial ofensivo.
Malditos hackers! Não perdoam nem a nossa picanha do dia-a-dia!
Depois da Colonial Pipeline, os ataques de ransomware fizeram mais uma vítima famosa e ganharam mais destaque na empresa: a filial americana da JBS foi invadida por ransomware.
Eu não vou fazer uma cobertura tão detalhada aqui no blog como fiz no caso da Colonial Pipeline, mas acho importante registrar pois esses dois casos tem levantado muito a discussão sobre (1) os ataques de ransomware a empresas relacionadas a infra-estrutura crítica dos países (no caso, combustíveis e alimentação, respectivamente) e (2) se as empresas devem pagar o resgate para recuperar seus sistemas.
A JBS do Brasil anunciou que sua operação local não foi afetada pelo ciber ataque.
Para colocar mais lenha na fogueira, segundo funcionários da empresa, entre 2017 e 2018 a JBS contratou uma auditoria que idenftificou a necessidade de investir em ferramentas de segurança. Os executivos da JBS teriam considerado tecnologia de monitoramento muito cara e se recusaram a comprá-la. Segundo relatos, a segurança cibernética era tratada como uma questão “secundária” e os executivos estavam focados no corte de custos.
Mas, sinceramente, o que eu vejo no mercado desde sempre é que tirando os bancos, empresas de telecom e algumas empresas de tecnologia, quase ninguém mais investe ou sequer se preocupa com segurança. Com a JBS, uma empresa do setor de alimentação, não seria diferente :(
O caso da JBS levanta uma preocupação sobre um aspecto relevante na discussão sobre o pagamento, ou não, dos resgates de ransomware: a necessidade de garantir que os dados exfiltrados durante o ataque não sejam divulgados. Recentemente, o hospital Sturdy Memorial Hospital, em Massachusetts (EUA), optou por pagar o resgate exigido pelos ciber criminosos apesar de ter recuperado seus sistemas imediatamente após um ataque de ransomware. Isso porque eles queriam garantir que os dados exfiltrados fossem destruídos, incluindo dados de pacientes.
Esses ciberataques recentes de ransomware contra grandes empresas tem atraído grande atenção da imprensa e do governo americano. O governo dos EUA já fala em endurecer as penas e igualar os ataques de ransomware ao crime de terrorismo. Além disso, como todos os ataques recentes partiram de grupos criminosos russos, isso afetou o relacionamento dos EUA com a Rússia e promete colocar o Joe Biden frente a frente com o Vladmir Putin.
Outras vítimas famosas e recentes de ransomware incluem a Bose e a Toshiba.
Segundo estimativa apresentada em um estudo da consultoria Juniper Research, o comércio eletrônico global pode perder até US$ 20 bilhões (cerca de mais de R$ 100 bilhões) com fraudes em 2021. Este valor representa um aumento de 18% comparado com os US$ 17,5 bilhões registrados em 2020.
O estudo destacou o impacto da pandemia. Normalmente sempre lembramos que muitos clientes começaram a usar o e-commerce pela primeira vez, e assim foram vítimas fáceis para esquemas de fraude online. Mas o estudo da Juniper Research também destacou que as empresas também tiveram que se adaptar para o e-commerce repentinamente, e muitas não estavam preparadas para enfrentar os cenários de fraude online.
Outro destaque é que o grande número de vazamento de dados facilita o roubo de identidade e a criação de cadastros falsos.