dezembro 30, 2020

[Segurança] Cyber Retrospectiva 2020 (com memes)

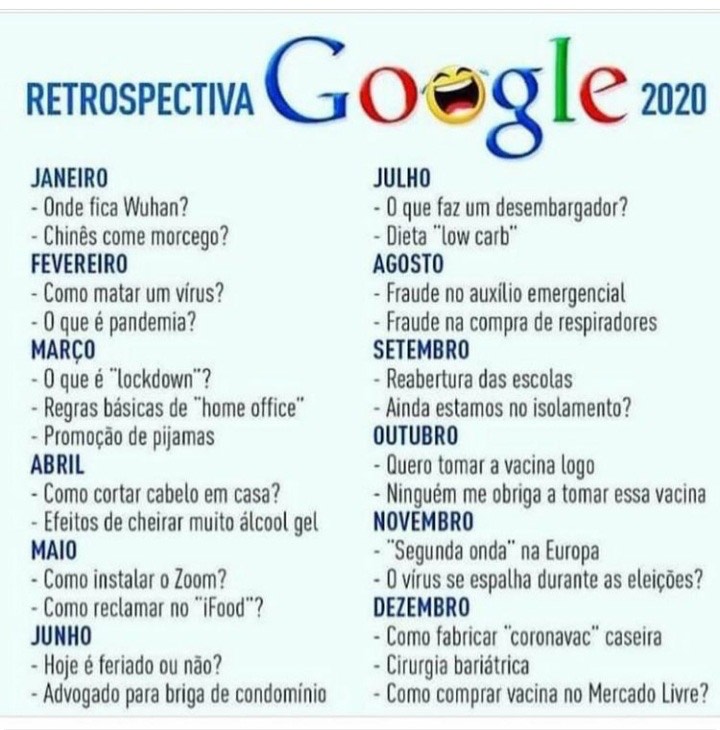
 Veja alguns fatos marcantes no mercado de segurança em 2020:

  • Os golpes do WhatsApp continuam bombando no Brasil, fazendo a festa do ciber crime!
  • Os Ransonwares focam nos sequestros milionários contra as empresas e na técnica de "double extorsion": se não pagar o resgate dos dados, eles vazam as informações roubadas da empresa;
  • Novamente batemos o record de ataques DDoS2,3 Tbps;
  • Novamente vimos milhões de dados vazados. E o Brasil não fez feio: graças a uma página com senha dentro do código HTML, foi possível acessar dados de 243 milhões de brasileiros no site do Ministério da Saúde - uma quantidade de pessoas maior do que a nossa população atual!
  • Enquanto isso, o mercado brasileiro assistiu a novela da LGPD: embora a lei estivesse prevista para entrar em vigor em 14 de Agosto, a medida provisória que prorrogava seu início para Março de 2020 só foi transformada em lei após caducar, e por alguns dias vivemos na incerteza se a lei estava valendo ou não. Criamos uma "lei zumbi". Finalmente, quando a MP 959 foi transformada em lei (no dia 18/9, após a MP ser aprovada pelo Congresso em 26/8), a LGPD finalmente passou a valer;
  • Empresas no mundo inteiro sofreram com a migração repentina para o Home Office e com a enxurrada de ciber ataques relacionados a pandemia;, fazendo com que muitas empresas tivessem que adaptar rapidamente a sua infra-estrutura de TI e de segurança para permitir o trabalho remoto. Muitas partiram para o uso de VPN, outras apelaram para o uso de Virtual Desktop Infrastructure (VDI), mas uma coisa que não pode faltar nessas horas é tem duplo fator de autenticação em tudo o que for possível (MFA);
  • Durante 2020 vimos alguns momentos em que os principais provedores de serviços de computação em nuvem tiveram problemas de disponibilidade (incluindo Microsoft, AWS e Google). Por isso, é importante lembrar que a nuvem não é uma solução mágica, e que é importante ter um plano de continuidade de negócios atualizado;
  • Eleições americanas mostrando que os EUA tem tecnologia para espionar o mundo todo e para mandar o homem para o espaço, a NASA tem tecnologia para fazer o melhor travesseiro do mundo, mas eles não conseguem fazer uma votação eletrônica, e continuam focado nas urnas em papel. Pelo menos foi isso que muitos brasileiros criticaram nesse ano, como se a urna brasileira fosse uma boa opção. Mas, pelo menos, eles conseguem eleger seu presidente de forma auditável e conseguem, se necessário, recontar os votos;
  • Mais uma vez, muito se falou e pouco se fez para resolver o problema de falta de profissionais na área de segurança (e em tecnologia, em geral). A solução não é fácil mesmo, mas passa por um investimento maior na capacitação de profissionais, em valorizar as pessoas entrando no mercado (ou seja, formar um profissional em vez de tentar achar um pronto), e principalmente, investir na diversidade e abraçar a inclusão, trazendo mais mulheres, negros e minorias para o mercado. Enquanto a área de infosec for representada por homens brancos formados nas melhores faculdades, não veremos solução para esse problema;
  • Aqui no Brasil, houve muita expectativa com o lançamento do PIX, o sistema de pagamentos instantâneo, e como seria o impacto no cenário de fraudes. Ainda estamos acompanhando isso ;)

  • No finalzinho de 2020 a descoberta da mega-operação de ciber espionagem explorando uma vulnerabilidade na SolarWinds (veja mais aqui) trouxe a tona um gigante e complexa operação de ciber espionagem global. Assim, o "supply chain attack" (ou seja, o ataque a fornecedores para atingir uma outra empresa) repentinamente virou a principal buzzword no mercado.

O Prêmio "FUD 2020" vai para:
  • Double Extorsion
  • Supply Chain Attack

Esse meme resume o cenário de ameaças em 2020:

Aqui no blog, o ano também foi intenso. Consegui manter um bom ritmo de publicação e, sem querer, acabei batendo o meu record de posts por ano, graças a estratégia de lançar sequencias de posts curtos sobre temas específicos (como esses aqui da retrospectiva e da semana de segurança digital) - uma estratégia que comecei no ano passado. Foram 170 posts nesse ano (a minha meta pessoal é de publicar sempre uma média de 10 posts por mês), totalizando 1.814 posts desde 2005. Além disso, o meu post sobre os ataques ao TSE bombou! Foram mais de 40 mil visualizações, pois infelizmente ele começou a ser compartilhado em redes de discussão política :(

Agradeço aos leitores e aos feedbacks que recebo, pois eles me mantém motivados a continuar o blog, um projeto hobby ativo há 15 anos!

Nesse cenário de 2020, a vida dos profissionais de segurança não foi nada fácil. Além do stress causado pelo impacto da pandemia na vida pessoal e profissional, tivemos que conviver com um cenário de ameaças bem intenso: o ciber crime continuando intenso, os ciber ataques de ransomware e vazamento de dados em alta, os ataques sofisticados dos grupos de ransomware direcionados a empresa e, no final do ano, do complexo ataque descoberto contra a Solarwinds. Com isso tudo, foi realmente muito difícil manter a sanidade. #desabafo

Parabéns aos sobreviventes!!!

Para fechar o ano, boas festas e até 2021!!! #ficaemcasa


Para saber mais:

PS: Pequena atualização em 31/12.

PS/2 (Adicionado em 04 e 08/01/2021): Veja mais um material legal sobre 2020:

[Segurança] Retrospectiva: o CTF no Brasil em 2020

Quando eu escrevi o meu post sobre os eventos de segurança em 2020, eu preferi não comentar sobre como foram os CTFs em 2020. Isso porque, nos últimos anos, os CTFs fizeram parte dos principais eventos de segurança do mercado. Mas, com muitos eventos cancelados ou migrando para o modelo online, em 2020 as competições de CTF acabaram ficando de lado.

Mas mesmo num cenário que parecia ser ruim, nós tivemos 2 notícias sensacionais para o cenário de CTF nacional:

  • O projeto Ultimate Hacking Championship (UHC) ganhou relevância !!! Essa foi uma ótima iniciativa, uma idéia bem legal de transformar as competições de CTF em um e-esporte ("e-sports") - ou seja, trazendo torcida, narração e mais energia para as competições. Depois da profissionalização, formalização e investimento na comunidade o projeto só tem aumentado e alcançando muitas pessoas de forma positiva. A transmissão das competições acontece ao vivo, no https://www.twitch.tv/hackingesports.

Eu acredito que as competições de Capture The Flag (CTF) são importantíssimas para crescer e fortalecer a comunidade de segurança, e são uma ótima oportunidade de aprendizagem para as pessoas interessadas na área e até mesmo para os profissionais que já atuam no mercado. Por isso mesmo, fico muito contente em ver o sucesso do ELT alcançando o mundo e ver também a iniciativa do UHC crescendo.

Durante muitos anos, as competições de CTF ficaram restritas a poucos eventos de Segurança no Brasil, com poucas pessoas participando. O surgimento do Roadsec e o seu Hackaflag, organizado pela Flipside, ajudou a popularizar o CTF em todo o Brasil. Hoje é impossível pensar na comunidade de segurança e nos principais eventos sem uma competição de CTF.

Parabéns aos envolvidos!
#orgulho

[Segurança] Retrospectiva: Como garantir a segurança das eleições?

As recentes eleições presidenciais nos EUA e municipais no Brasi trouxeram de volta a eterna discussão sobre a segurança nas urnas eletrônicas, principalmente por dois motivos:
  • Nos EUA, o presidente americano Donald Trump tentou, sem sucesso e sem provas, alegar fraude no processo eleitoral para tentar invalidar a sua derrota nas urnas;
  • No Brasil, além do presidente Jair Bolsonaro criticar (também sem provas e evidências) a segurança da votação eletrônica, o fato do TSE ter sofrido ciber ataques e instabilidade do sistema durante a votação trouxe de volta o debate sobre a segurança do nosso processo eleitoral eletrônico.

Para todos nós, cidadãos, é importante sempre discutir com seriedade e transparência a confiabilidade e a segurança do processo eleitoral, para garantir que os resultados das eleições reflitam o desejo da população e, assim, preservar o regime democrático. Afinal, todos queremos que o resultado das urnas reflitam a verdade.

As alegações de fraude pelo presidente americano trouxeram a luz muitas discussões sérias sobre o assunto. E o interessante foi ver especialistas garantindo que o sistema eleitoral americano de votação eletrônica, por mais heterogêneo que seja, é extremamente seguro.

Embora muitos brasileiros aproveitassem a demora no processo de apuração da eleição americana para tentar valorizar as urnas eletrônicas brasileiras, na minha opinião pessoal existe um motivo principal que explica o porque dos EUA não adotarem um sistema de votação eletrônico como o Brasileiro, que o TSE jura que é seguro e confiável. Diferente de nós, Brasileiros, os americanos auditam e testam seus sistemas de votação de forma aberta e transparente, de forma a garantir que seja utilizado um sistema eletrônico realmente seguro. Aqui no Brasil, ao contrário, aceita-se calado que o sistema imposto pelo TSE é seguro.

O ex-diretor da agência que garantiu a segurança das eleições, Chris Krebs, deu uma entrevista para o jornal 60 Minutes em que defendeu que as eleições de 2020 foram as eleições mais seguras na história americana. A propósito, ele foi demitido pelo presidente Trump por defender isso. O vídeo, de 13 minutos, vale a pena ser visto.


Aos 3:15 minutos, Chris Krebs explica o porque do sistema americano ser considerado tão seguro:
"Paper ballots. Paper ballots give you the ability to audit it, to go back and check the tape, and to make sure that you got the count right. (...) 95% of ballot casts in 2020 election had a paper record associate with them. (...) That gives you the ability to prove that there is no malicious algorithm or hacked software that adjust the totality of the vote."
Traduzindo para o português:
"Votos em papel. Votos em papel te dão a habilidade de auditar, de voltar e revisar os registros, e ter certeza de que você fez a contagem corretamente. (...) 95% das urnas na eleição de 2020 tiveram um registro em papel associado a elas. (...) Isso te dá a capacidade de provar que não havia nenhum algoritmo malicioso ou manipulação (hack) no software que alteraram a totalização dos votos."
O Chris Krebs citou o exemplo do processo eleitoral no estado da Georgia: as urnas eletrônicas mantém um registro impresso dos votos, e assim foi possível verificar que o resultado do processo eletrônico de totalização estava idêntico ao fazer a validação dos votos impressos, provando que não houve manipulação dos resultados.

Para saber mais:

[Segurança] Retrospectiva: Golpes e fraudes em 2020

Entre as diversas modalidades de fraudes e ciber ataques direcionados aos usuários finais, algumas se destacaram durante o ano de 2020. Esse ano foi marcado principalmente pelos seguintes tipos de ameaças:

  • Golpes e mensagens de phishing associados a pandemia: veja mais nesse post aqui no blog;
  • Golpe do WhatsApp: esse continuou em alta, trazendo muito lucro para os ciber criminosos. O ataque "evoluiu" no decorrer de 2020 - na verdade, devido a facilidade de aplicá-lo, as técincas ficaram cada vez mais simples. Inicialmente, os criminosos tentavam roubar a linha da vítima para ter acesso ao Whatsapp dela. Depois, perceberam que bastava migrar a conta da vítima para seu telefone, pegando o código de autenticação que o WhatsApp envie por SMS - e assim explodiram as tentativas de golpe para enganar os usuários e roubar esse código. Recentemente, os criminosos perceberam que bastava colocar uma foto da vítima em sua conta no WhatsApp e, mesmo usando um número diferente, bastava dizer aos contatos que o usuário tinha trocado o telefone, e mesmo assim eles conseguiam que a vítima transferisse dinheiro para a conta do fraudador;
  • Perfil fake em redes sociais: essa foi uma das grandes pragas em 2020. Criminosos estão constantemente criando perfis fakes nas redes sociais (principalmente o Instagram)em nome de empresas, aonde tentam contactar os clientes para roubar seus dados pessoais ou, então, para enganá-los e tentar roubar sua conta no WhatsApp (por exemplo, fingem enviar um código promocional que na verdade -e o código de validação do WhatsApp);
  • Ransomware: esse foi o ano de ouro dos Ransomwares, com dezenas de notícias sobre grandes empresas sendo atacadas. Veja mais aqui nesse meu post.

Para saber mais:

dezembro 29, 2020

[Carreira] Retrospectiva: o ano do Home Office

Com a pandemia do novo Coronavirus, muitas empresas foram obrigadas a migrar sua força de trabalho para o regime de trabalho remoto e Home Office, como consequência da necessidade de quarentena e isolamento social.

Assim, o Home Office passou a fazer parte de uma grande parcela da população, incluindo muitas empresas e pessoas que não estavam preparadas para tal prática. Mesmo com uma adesão repentina, é comum vermos relatos de empresas declarando o sucesso desse modelo de trabalho.

Veja algumas informações legais nesses posts:

Vale a pena dar uma lida nessa reportagem: O sonho do ‘home office’ vira pesadelo na pandemia.


[Segurança] Retrospectiva: O ano de ouro da ciber pandemia de Ransomware

Definitivamente, 2020 foi o ano da cyber pandemia global dos Ransomwares!

Não me entendam mal, pois na verdade os ataques de ransomware existem há muito tempo, há cerca de 10 anos, e já são uma verdadeira pandemia global. Mas em 2020 os ataques cresceram muito em termos de frequência e os valores envolvidos aumentaram dramaticamente, com casos de resgates alcançando milhares e milhões de dólares.


O principal motivo, na minha opinião, foi uma mudança de tática muito importante: em vez de atacar os usuários finais, agora os ciber criminosos por trás dos ataques de ransomwares estão focados nas empresas. Assim, em vez de infectar apenas um computador por vez, atualmente eles conseguem, em um único ataque, impactar centenas de computadores e, principalmente, servidores, paralisando as operações da empresa que foi vítima do ataque. Com um impacto milionário no negócio, os resgates também acompanharam: em vez de pedir 100 dólares para liberar o acesso a um computador, atualmente os ciber criminosos cobram resgates das empresas na ordem de milhares ou até mesmo milhões de dólares.

Com essa mudança, os ataques de ransomware passaram a ser mais direcionados e mais complexos, pois agora eles buscam invadir o ambiente das empresas e causar o maior dano possível (para justificar resgates milionários). As táticas de ataque dos ciber criminosos evoluíram, e não é raro eles direcionarem o ataque aos servidores controladores de domínio e, assim, impactar toda a infra-estrutura corporativa!

Outras evoluções nesse modus operandi incluem:
  • Táticas de exfiltragem de dados, para fazer uma extorsão dupla ("double extorsion"): se a vítima não pagar o resgate, além de não recuperar os dados criptografados, o criminoso vaza os dados roubados;
  • Realizar ataques de DDoS durante o processo de chantagem, para forçar a vítima a pagar os valores exigidos. Assim, eles adicionam mais um componente a chantagem, além do sequestro de dados (por criptografia ou comprometimento de servidores) e da ameaça de vazamento de dados roubados;
  • Uso de "call center' para ligar para as vítimas e exigir o resgate.
Não podemos ignorar o impacto da pandemia e sua influência no aumento dos ataques de ransomware: com as empresas migrando para o Home Office, ficou mais fácil para os ciber criminosos atacarem suas vítimas, longe das redes mais protegidas das empresas. Segundo a Kaspersky, os ataques de Ransomware tem aumentado nesse período de pandemia, aproveitando da maior fragilidade dos usuários trabalhando em home office. E o Brasil é um dos países mais atacados.

Durante 2020 vimos dezenas de notícias de grandes empresas que foram atacadas pelos diversos grupos por trás dos ataques de ransomware. O pagamento dos resgates milionários virou uma preocupação, a ponto do governo americano ameaçar ir atrás das empresas que fizessem isso.

Os ataques de Rnsomware atacaram centenas de empresas em todo o mundo, de todos os portes e segmentos, como a desenvolvedora de jogos japonesa Capcom, a Campari, e aqui no Brasil ganhou muito destaque o ataque contra o STJ, no início de novembro. Algumas vítimas dos ataques de Ransomware que ficaram famosas em 2020 incluem as empresas abaixo:
Outro caso marcante em 2020 foi a morte de uma pessoa em decorrência de um ataque de Ransomware! Na noite de 11 de setembro, os enfermeiros do Hospital Universitário de Düsseldorf, na Alemanha, receberam uma mulher de 78 anos de idade sofrendo de aneurisma da aorta, que precisava de atendimento urgente. Mas, como o pronto socorro estava fechado pois o hospital tinha acabado de ser infectado por um ransomware, a senhora  foi enviada de ambulância para um hospital na cidade vizinha - mas infelizmente a paciente morreu no trajeto. Essa é considerada, portanto, A primeira morte por ransomware na história.

Para saber mais:
PS: Post atualizado com pequeno ajuste no texto em 29/12.

PS/2 (Adicionado em 29/12): Algumas noticias recentes e relevantes:

[Segurança] Retrospectiva: O Hacktivismo ressurge #sqn

Em 2020 vimos ressurgir alguns movimentos hacktivistas, que foram extremamente comuns no início da década de 2010. Mas, embora tenham sido motivados por acontecimentos importantes na sociedade e na política, eles ficaram muito longe da relevância que alcançcaram no passado.

Os protestos nos EUA e no mundo contra o racismo e a violência policial, em defesa das vidas negras, turbinado pela crise de saúde e econômica causada pela pandemia do novo Coronavírus, trouxeram de volta os protestos online e, também, as ações de hacktivismo.

Aqui no Brasil, vimos destaque para os protestos durante o período eleitoral, com a imprensa dando destaque aos ataques do grupo CyberTeam e Noias do Amazonas (NDA) contra tribunais e alguns órgãos de governo.


As ações hacktivistas contrárias ao governo Bolsonaro cresceram nos últimos meses com o agravamento da pandemia e da crise institucional. Mas a maioria dos ataques seguiu a tradição brasileira das ações hacktivistas: ataques a alvos fáceis e sem relevância, além de supostos vazamentos de dados ("Doxing") que, na verdade, naão passa de uma coletânea de informações que podem ser obtidas em sites e serviços públicos. É o caso, por exemplo, do vazamento de dados de Jair Bolsonaro e de seus filhos, na última semana, divulgado pelo grupo “Anonymous” e que acabou sendo alvo de uma investigação do Ministério da Justiça. O caso teve repercussão, mas foi minimizado por especialistas em segurança da informação. Eles afirmam que muitos dos dados já circulam há mais tempo na internet, seja em vazamentos anteriores ou em serviços de proteção ao crédito. Dados do ex-ministro Sergio Moro e de sua mulher, Rosângela, do governador de São Paulo, João Doria, e da primeira-dama Michelle Bolsonaro também circularam em perfis com repercussão menor.

No Brasil, porém, a atuação do movimento foi marcada por desconfiança e incredulidade. No dia 1º de junho, a conta no Twitter @AnonymouBrasil publicou um suposto vazamento contendo dados pessoais de Jair Bolsonaro, seus familiares (Flavio Bolsonaro, Carlos Bolsonaro e Eduardo Bolsonaro), dos ministros Abraham Weintraub e Damares Alves e do deputado estadual Douglas Garcia. Luciano Hang, empresário responsável por cofundar a rede de lojas Havan, também foi uma vítima. Porém, a conta foi derrubada pouco tempos após a divulgação dos dados, e muitos internautas ficaram com uma pulga atrás da orelha ao perceber que grande parte das informações “vazadas” são públicas, podendo ser obtidas através de uma simples busca na Internet.

Infelizmente esse é uma ação muito comum entre os hacktivistas brasileiros, que acaba desacreditando essas ações: é anunciado um suposto vazamento de dados, mas que na verdade nada mais é do que uma coletânea de dados disponíveis publicamente.

dezembro 28, 2020

[Cidadania] Retrospectiva: Buzzwords da pandemia

Em tempos de pandemia do novo Coronavírus, nós passamos a conviver com várias palavras e buzzwords novas, que representam os novos hábitos adquiridos durante ou por causa da pandemia.

Algumas dessas buzzwords ouvimos com muita frequência, repetidas milhares de vezes. Outras, podem soar como novidade para algumas pessoas.


[Cidadania] Retrospectiva 2020 (com memes)

O que falar de 2020?

Esse foi um ano em que, antes da metade dele, já queríamos que acabasse logo. A propósito, a TV Globo bem que tentou fazer isso, marcando um show do Roberto Carlos no meio do ano. Não adiantou, e o ano não acabou. Parece que vivemos em um filme de Hollywood, daqueles dramas pastelões em que o mundo acaba todo cagado.

O ano de 2020 foi marcado pela pandemia do Coronavírus, mas também foi o ano dos grandes incêndios na Austrália (Janeiro) e no nosso Pantanal (Agosto), as pragas de gafanhotos na América do Sul (Julho), a explosão em Beirute (Agosto), só faltou uma invasão alienígena... O pessoal do Porta dos Fundos resumiu muito bem como foi esse ano:

O ano de 2020 também foi marcado pela luta contra o racismo e contra a violência policial, iniciada pelo triste assassinato do americano George Floyd, que desencadeou o movimento Black Lives Matter (BLM) (Vidas Negras Importam). Esse movimento repercutiu no mundo todo, inclusive aqui no Brasil, aonde a violência contra os negros é uma triste rotina (veja esse vídeo do Leandro Karnal). No Brasil, a luta contra o preconceito as mulheres ganhou força graças ao triste caso do "estupro culposo".

Todos nós, no mundo inteiro, fomos desafiados pela pandemia do novo Coronavírus, que nos colocou em quarentena, popularizou o home office e consumiu mais de 1,7 milhões de vidas em todo o mundo e praticamente 200 mil pessoas no Brasil. Se todos os mais de 7 milhões de brasileiros que contraíram o Coronavírus fossem colocados em uma única cidade, essa "Covidlância" seria a 3a maior cidade do país, atrás apenas de São Paulo e do Rio de Janeiro.

Por isso, 2020 foi marcado pela quarentena e pelo isolamento social.


Com muitas cidades decretando quarentena forçada, muitas empresas foram obrigadas a mover sua força de trabalho para o Home Office. O lado positivo disso foi que muitas empresas e funcionários que ainda não tinham adotado esse modelo, foram obrigado a fazê-lo, e mesmo os empresários mais céticos descobriram que é possível trabalhar, com produtividade, de casa. O resultado é que provavelmente o Home Office é um regime de trabalho que deve ser adotado por muitas empresas após a pandemia.

Com o isolamento social surgiram também as lives!!! Acho que no começo da pandemia houve uma preocupação generalizada de que as pessoas não teriam nada para fazer em casa, e por isso mesmo pipocaram milhares de lives na Internet. Não só as festas e confraternizações migraram para os aplicativos de video-chamada. Diversas empresas e profissionais começaram a disponibilizar vídeos, cursos, palestras debates, shows gratuitamente na Internet, que aprendemos a chamar genericamente de "lives". O lado bom é que nunca tivemos acesso a tanto conteúdo gratuito. O lado ruim é que ficou impossível acompanhar isso tudo, causando uma exaustão - pelo menos para mim!

Assistimos a corrida desesperada dos países e indústria farmacêutica por uma vacina, criada em tempo recorde. Uma corrida "vencida" pela Rússia, quando o presidente Putin anunciou em Agosto que já tinha uma vacina e havia testado com sucesso na própria filha.

O que aprendemos com a pandemia e a quarentena?

  • Que as tecnologias de comunicação e de conectividade nos mantém juntos, mesmo que separados;
  • Mas mesmo assim um abraço, um beijo e um aperto de mãos fazem muita falta;
  • Foi escancarado que ainda existe um grande abismo social no Brasil, e o acesso a Internet de qualidade ainda está longe de ser universal;
  • Que o home office é possível para a maioria das empresas;
  • Descobrimos que fake news não é só sobre política e terraplanismo. Vimos uma enxurrada de notícias falsas e boatos sendo compartilhados nas redes sociais relacionados à curas milagrosas para o Coronavírus. Será que alguém realmente injetou ozônio para se curar do coronavírus?
  • Aprendemos a lavar as mãos direito.

Mais do que nunca, com todo mundo isolado e dependendo das redes sociais para manter contato com familiares e amigos, esse 2020 foi o ano para questionarmos as influências negativas das redes sociais no nosso dia-a-dia, um debate que foi aquecido graças ao documentário "O Dilema das Redes".

Em termos de segurança, este foi mais um ano marcado pelos grandes vazamentos de dados e pelos ataques de ransomware (em breve eu publico um post sobre isso, aguarde!).

Por último... na minha opinião, a melhor coisa que aconteceu em 2020 foi isso aqui: "O que tecnologia pode fazer por você: fãs desenham e animam último episódio de Caverna do Dragão".

Seguem mais alguns memes para encerrar esse post e esse ano:


[Segurança] Retrospectiva: As senhas mais frágeis de 2020

A NordPass fez um levantamento com as 200 senhas mais comuns utilizadas em 2020, com base nos vazamentos e roubo de dados que aconteceram durante o ano Essa lista de senhas detalha quantas vezes cada uma das senhas foi exposta, quantos usuários utilizaram ela e quanto tempo levaria para quebrá-la. A NordPass também comparou as piores senhas de 2019 e 2020, destacando como suas posições mudaram.


Conforme destacado pelo portal Mente Binária, de acordo com pesquisas, a maioria das pessoas usa senhas simples e fáceis de lembrar, porque são convenientes. Nas 12 categorias das senhas mais populares que a pesquisa descobriu estão palavrões; números sequenciais ou repetidos; combinações com a sequência "Qwerty" do teclado; entretenimento (com personagens de filmes, desenhos, ou nomes de banda); nomes; nome do dispositivo; esportes; letras aleatórias; palavras positivas como "iloveyou" ou "love", entre outras; nome de comida; e diversas. Destaque para o uso da palavra "senha" que está na décima colocação mundialmente.
Creative Commons License
Disclaimer: The views expressed on this blog are my own and do not necessarily reflect the views of my employee.